许多研发团队在尝试将单智能体辅助扩展为多智能体并发研发时,往往会遭遇令人费解的系统性溃败。当开发者在多个终端中同时调遣不同的智能体——一个负责重构底层鉴权模块,一个负责补充核心业务单测,另一个负责排查偶发性能故障——最初预想的研发效率倍增往往并未发生,取而代之的是难以收敛的混乱局面。
数十分钟之后,不同的智能体会因为检测到本地代码被外部未知进程篡改而陷入冗长的自我辩解;自动化测试命令在混乱的代码依赖中接连崩溃;消耗的计算资源与推理序列迅速突破上限,最终却只留下一堆无法合并的冲突补丁。
并发智能体系统的崩溃往往不在于模型推理能力的不足,而在于系统在认知上下文与物理文件两个层面上都错误地沿用了无边界的全局共享状态。
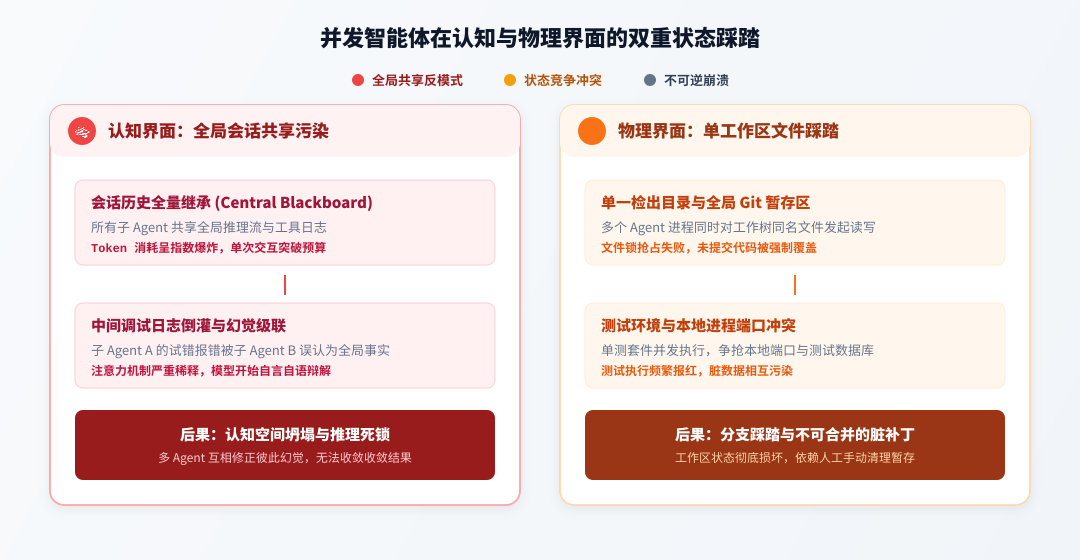
并发编码时的双重状态踩踏
从第一性原理审视,任何智能体的运行本质都可以抽象为三个核心要素的组合,即认知推理引擎、充当工作记忆的上下文窗口,以及作为物理执行界面的本地文件系统。
在单智能体串行工作的传统范式下,智能体独占完整的注意力 Token 预算,也独占磁盘工作区文件的读写控制权,状态转移具有严格的线性特征。然而,一旦启动多个智能体并发修改代码,系统的状态空间便会随着并发进程的增加而呈笛卡尔积式爆炸。由于缺乏针对文件和会话的隔离边界,系统必然会在认知与物理两个关键界面上产生灾难性的状态竞争。
第一个界面是认知层面的状态污染。许多多智能体调度框架默认采用全量继承或中央黑板机制,将主控会话的历史序列无节制地同步给每一个子智能体。当某个子智能体在尝试探索解决方案时,其产生的中间推理、反复试错以及冗长工具报错日志,都会未经提炼地倒灌回全局上下文。这种信息熵的剧烈增幅不仅迅速挤占宝贵的注意力窗口,更会导致幻觉在不同智能体之间级联扩散,使原本聚焦特定任务的子智能体彻底偏离目标。
第二个界面是物理层面的文件冲突。本地文件系统本质上是一个具有全局状态的物理实体。在常规的研发环境中,多个并发智能体共享同一个工作目录与 Git 暂存区。智能体并不具备人类开发者的全局时序感知能力,当多个智能体同时对工作树中的同名文件发起读写时,本地暂存区会频繁出现脏写入与文件锁定。依赖分支切换与未提交修改的暂存操作,在并发时序下不可避免地会演变为不可逆的代码踩踏。
试图在没有隔离边界的全局共享状态中并发修改代码与执行测试,在软件工程与分布式系统设计中已被反复证明是行不通的反模式。
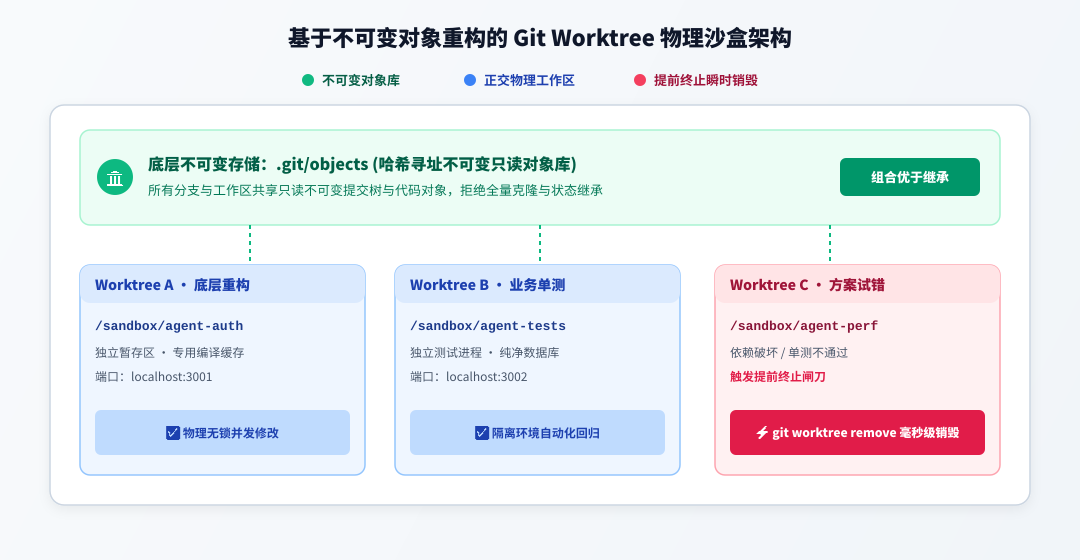
物理层解耦与不可变工作区
解决物理文件层面的竞争冲突,关键在于打破单工作目录的物理束缚,重塑工作区的隔离与组装机制。
在版本控制系统的底层设计中,Git 对象数据库本身是天然的不可变数据存储。每次提交、每棵代码树以及每个数据块,都是通过哈希寻址的不可变只读对象。传统开发流程中之所以会产生文件竞争,是因为工作区往往被固化为单一且强耦合的检出实体。
借助组合优于继承的系统设计原则,开发者无需为每个智能体全量复制冗余的仓库历史,而是可以基于底层不可变对象库,为每个并发智能体挂载独立正交的物理工作区。
这种基于 Git 树状对象按需检出的物理隔离架构,为每一个并发运行的智能体赋予了完全独立的 Worktree 沙盒目录。每一个智能体在各自的物理路径中拥有专属的暂存区、独立的构建输出目录以及专用的本地调试端口。当负责重构底层的智能体修改公共接口时,负责补齐单测的智能体依然在确定的静态快照中稳定运行,彻底终结了文件锁竞争与分支踩踏。
这一物理沙盒机制在工程上天然契合了提前终止原则。在智能体自主探索的过程中,并非每一次方案尝试都能成功收敛。如果智能体在探索过程中引入了错误的依赖或导致破坏性修改,系统无需在混乱的工作目录中执行复杂的版本回滚或状态清理,而是可以直接在物理层面将该临时工作区整体销毁。
零成本创建与瞬时物理销毁的能力,使系统在面对失败路径时能够毫秒级提前终止,确保宿主主干代码库永远保持纯净状态。
与此同时,物理隔离带来了确定性的可测试性保障。每个智能体所处的独立目录能够绑定专属的测试环境与进程空间,单元测试、端到端集成测试可以在不同的物理节点上真正实现无锁并行,彻底消除了由于测试端口抢占与数据库脏数据导致的偶发性失败。
认知层防火墙与有界上下文
物理文件隔离消除了磁盘层面的资源竞争,但如果认知层面的上下文依然处于无序共享状态,智能体依然会陷入信息过载的困境。
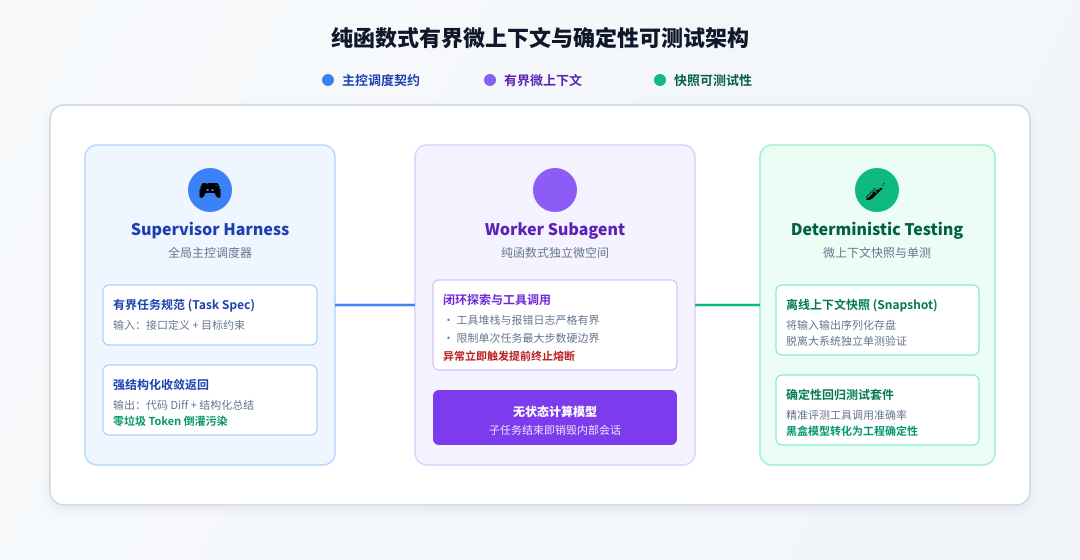
解决认知层状态爆炸的核心在于建立严格的有界微上下文机制。主控调度器与子智能体之间的交互,不应当是会话历史的被动继承,而应当被约束为无状态的纯函数调用契约。
智能体不应继承父级会话的沉重历史包袱,而是应当作为只接受最小必要输入契约并返回确定性结构化结果的纯函数运行。
在有界微上下文的设计范式下,主控调度器在派发任务时,仅向子智能体传递当前任务所必需的接口定义、约束条件与目标描述。子智能体在其高度精简且专注的独立认知空间中展开推理与工具调用。所有在探索过程中产生的调试日志、重试堆栈与临时中间结果,均被严格限制在子上下文的生命周期之内,绝不向上溢出。
当子智能体完成任务或确认无法收敛时,它仅仅向主控调度器返回一份经过高度压缩的结构化结论。这种强契约交互在认知层面上构筑了一道坚固的防火墙,主控调度器的工作记忆不会被子任务的执行细节所稀释,全局系统的有效信息密度得以持续保持在高位。
在认知层同样需要坚决贯彻提前终止原则。在传统的长会话中,子智能体遇到未知异常往往会陷入死循环式的反复调用与发散尝试,不仅空耗算力,还会产生数万 Token 的无效废话。在有界微上下文体系中,调度器会为子智能体设置严格的单次任务置信度与步数硬边界。一旦子任务出现不可逆的逻辑断裂,系统立即在子空间触发熔断,仅将抽象化的失败原因抛回给上层,防止无效的错误序列继续污染系统的主认知流。
微上下文的确定性边界使得每一次智能体的单任务执行都具备了完备的可测试性。
由于输入契约与输出边界被清晰界定,工程团队可以将特定场景下的子智能体上下文直接持久化为测试用例快照。团队能够在无需启动整个复杂业务系统的前提下,对特定子智能体的推理质量、工具调用准确率以及边界防御能力进行离线回归验证,使以往充满黑盒色彩的智能体开发真正具备了现代软件工程的严谨度。
系统边界演进与确定性收敛
回顾软件工程的发展历程,从单机多进程共享内存演进为独立容器与微服务,系统每次解决并发踩踏的核心动作,都是将全局共享状态收拢为具有确定性边界的不可变数据流。在并发智能体系统走向生产级研发流水线的今天,单纯依赖模型自身推理能力的提升,根本无法掩盖系统在文件写入与上下文管理上的架构缺陷。让多个并发进程在同一个工作目录中避免修改冲突,无异于在多线程编程中放弃互斥锁与事务隔离。
未来生产级智能体系统的核心工程分水岭,不在于大模型参数规模的简单堆叠,而在于系统调度架构对无状态计算、独立 Worktree 文件沙盒与纯函数上下文的管理能力。
通过在认知界面构建纯函数式的有界微上下文,系统在执行失败时能够毫秒级触发提前终止,彻底阻断错误 Token 与调试日志对主推理流的污染;通过在物理界面利用 Git 不可变对象重塑独立工作区,系统规避了分支代码冲突与测试端口竞争。
当提前终止原则、组合优于继承以及可测试性这三大经典工程原则在智能体架构中完成闭环时,由多智能体协同驱动的复杂系统才真正具备了走向高可用与工业化工程收敛的可能。