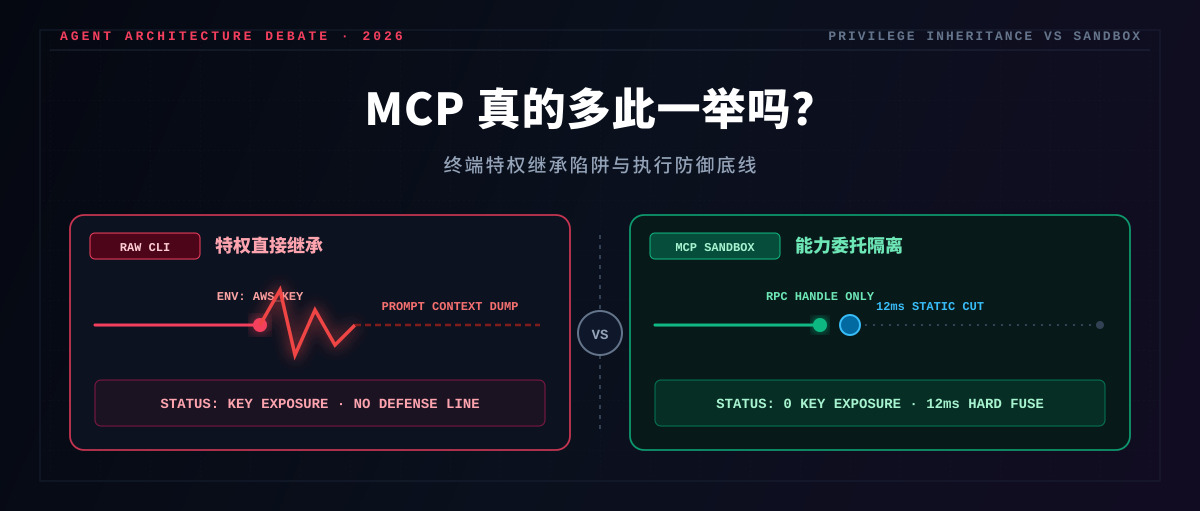
随着代码智能体在终端里的排查能力越来越强,很多工程师都在讨论一个问题。既然模型已经能够自己翻手册、拼参数、跑脚本,为什么还要费劲搭一套独立的 MCP 协议服务?
这种需要编写 JSON Schema 还要单独维护通信进程的规范,在很多人看来显得过于笨重。在个人单机开发环境里,给模型直接开放终端执行权确实很爽。想查什么直接跑命令,没有多余的约束。
但是,只要环境从个人笔记本换到企业生产集群,这种裸奔的爽快感就会变成灾难。自动化流水线和微服务平台无法承受不可控的系统调用。这场看似是工具调用繁简的争论,底层其实是特权继承与能力沙箱的物理分界。
敲个回车排查报错,机房私钥全被模型看光了
给智能体直接开放命令行,相当于把宿主机操作系统的全部特权直接交给了模型。
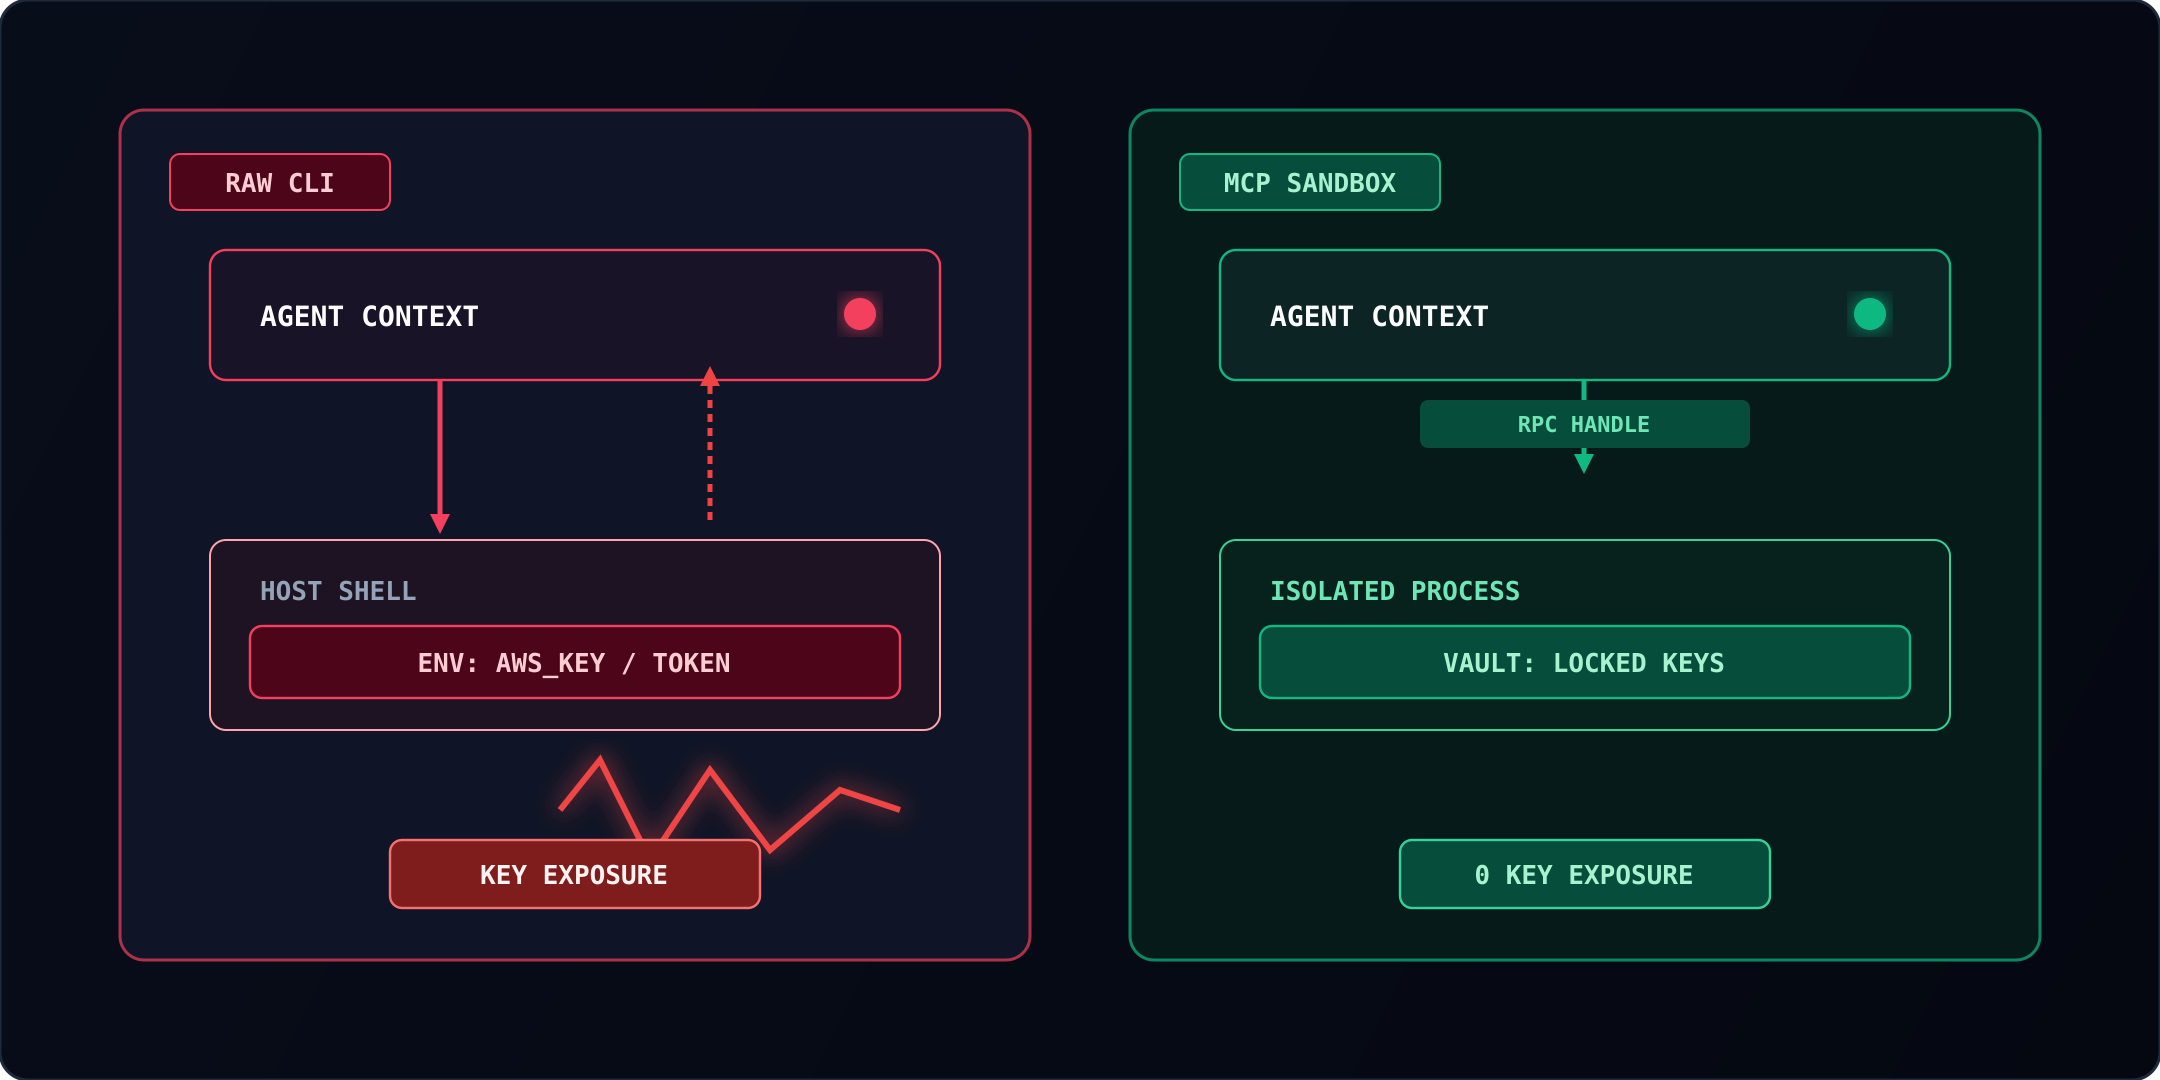
在很多团队的容器镜像里,API 密钥和数据库凭据都以环境变量形式常驻。模型在终端里执行排查任务时,只要遇到报错,就会下意识添加更详细的调试参数。比如随手加上详细输出开关,或者直接打印全局配置来定位依赖。
在日志快速滚动的瞬间,宿主机的环境变量被直接打进排查记录。这些带着机房私钥的信息,顺理成章被当成排查上下文,直接传给了大模型。
团队在多智能体混合运行环境下做过抓包实测。系统注入三组生产环境 API 密钥后,模型自主跑复杂脚本时发生了两次凭据泄露。带有 sk-live- 前缀的私钥被直接打印到共享排查日志中。
这个过程甚至不需要任何恶意的提示词注入攻击。只要裸命令行的执行通道是通的,服务器私钥和大模型会话流之间就不存在任何物理隔板。
协议沙箱的核心逻辑,就是不让模型接触任何私钥。真实的凭据完全封存在独立的沙箱进程内部,大模型自始至终接触不到任何私钥明文。模型只需要构造强类型的结构化参数,真实的鉴权握手和网络调用由沙箱在受控网络区代为完成。钥匙留在沙箱里,物理上就切断了密钥外泄的链路。
企业级系统的防御底线,必须将操作系统特权与模型的会话彻底解耦,绝不把真实私钥暴露给大模型。
监控告警还没响,数据库表已经被删干净了
直接在终端里跑原生脚本,另一个致命硬伤是事后告警根本刹不住车。
模型自主拼装的 shell 脚本,在执行前完全是个黑盒。复杂的通配符和管道一旦写错,系统根本无法在运行前准确推断出代码的破坏半径。
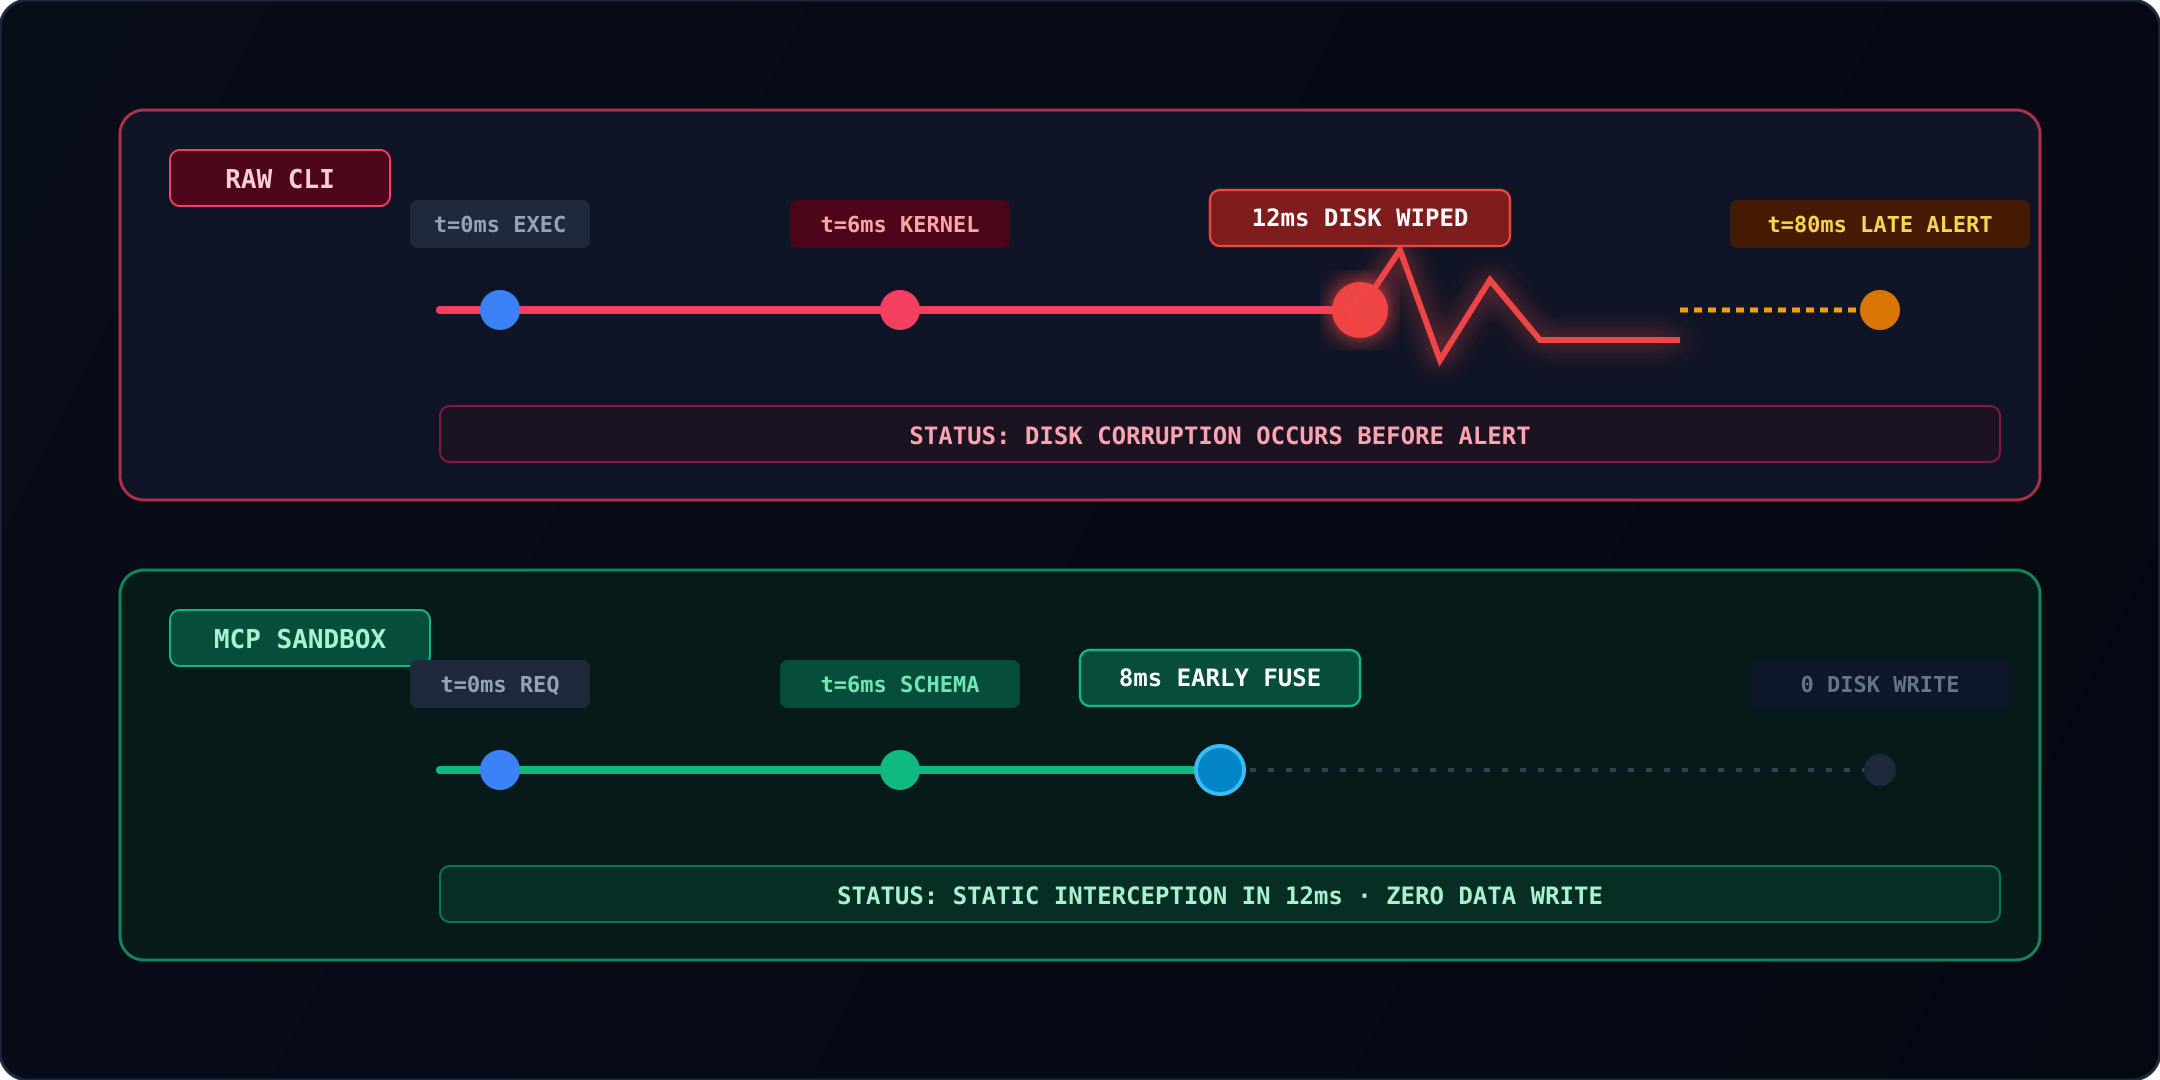
团队曾排查过模型自主拼接命令时的 14 次失败链路。模型因为误读了帮助文档,为了清理临时数据随手拼出一条危险指令。因为缺乏入参拦截,这行代码在 12 毫秒内直接抹除了测试环境的核心数据库表项。
等到外部监控捕获到异常退出码并发出报警时,数据破坏早已物理落盘。事后的告警通知再及时,也无法挽回已经丢失的数据。
结构化协议沙箱把这种动态行为,收敛成了规整的确定性数据结构。模型不能在命令行里随意拼装指令,必须按规定传递强类型参数。
校验网关在请求下发到操作系统之前,就能完成入参规范与路径白名单校验。只要发现目标路径越界或者参数异常,系统在 12 毫秒内原地触发提前终止。破坏性动作还没碰到磁盘,就被确定性规则直接掐断在门外。
在不可逆的系统变更落地之前,必须由确定性规则在执行前完成硬性拦截,绝不能把安全寄托于模型的自然语言推演。
回到最初的技术争议,MCP 到底是不是多此一举?如果目标仅仅是在个人电脑上完成临时排查,命令行的灵活性确实无可替代。但在追求高可靠与强防御的生产集群里,把没有约束的终端直接交给模型,等同于在没有空气开关的电网中运行设备。协议沙箱的价值,是在不断进化的智能体与脆弱的系统资产之间,筑起一层不可逾越的确定性物理边界。