在自主智能体尝试代客采购的工程落地中,许多团队正在滑向一条极度危险的技术弯路。
为了让模型替用户在电商平台下单,最常见的做法是启动无头浏览器。程序操纵网页指针点击购物车,定位输入框,再把保存在环境变量里的信用卡号与安全码逐字填入网页。很多人误以为只要让智能体学会识别复杂的结账表单,就顺理成章地打通了代客交易的商业闭环。
真实的工业级生产环境给出了冰冷的回击。这种靠视觉识别与前端模拟的交互模式,在金融级资金流转面前脆弱得如同纸糊的堤坝。
模拟网页填表刷卡隐藏着致命的资损穿透风险
操纵浏览器模拟人工结账的最大隐患,在于把最核心的资金凭据完全暴露给了非确定性的推理环境。
网页前端的文档对象模型随时都在变化。商户为了风控升级前端混淆算法,或者仅仅调整了输入框的层级结构,无头浏览器的自动化脚本就会在几秒内全面卡死。一旦遭遇验证码拦截或者动态弹窗,整个代客采购流程便彻底中断。
更致命的威胁来自提示词注入攻击。当智能体访问不受信任的第三方商品详情页时,恶意隐藏文本能够轻易篡改上下文。攻击者通过诱导智能体在备注栏打印系统提示词,轻而易举就能套取内存中暂存的明文银行卡号与安全识别码。
即便没有外部恶意攻击,缺乏物理约束的模型也极易在浮点数计算中产生幻觉。原本采购十包打印纸的指令,可能因为参数错位被放大成数百倍的批量采购。
把明文银行卡权限直接交给模型去点网页,无异于给刚学会走路的孩子直接塞上一张没有额度限制的物理黑卡。
协议状态码握手把凭据彻底移出模型上下文
想要建立确定性的机器代购能力,第一项物理隔离是将支付凭据彻底剥离出大模型的视线。
近期开源社区推出的代客采购智能体项目,联合支付基础设施提供商给出了颠覆传统的解法。系统不再依赖任何浏览器去模拟敲击键盘,而是激活了万维网协议自诞生之初便预留、却整整沉睡了三十年的特定状态码。
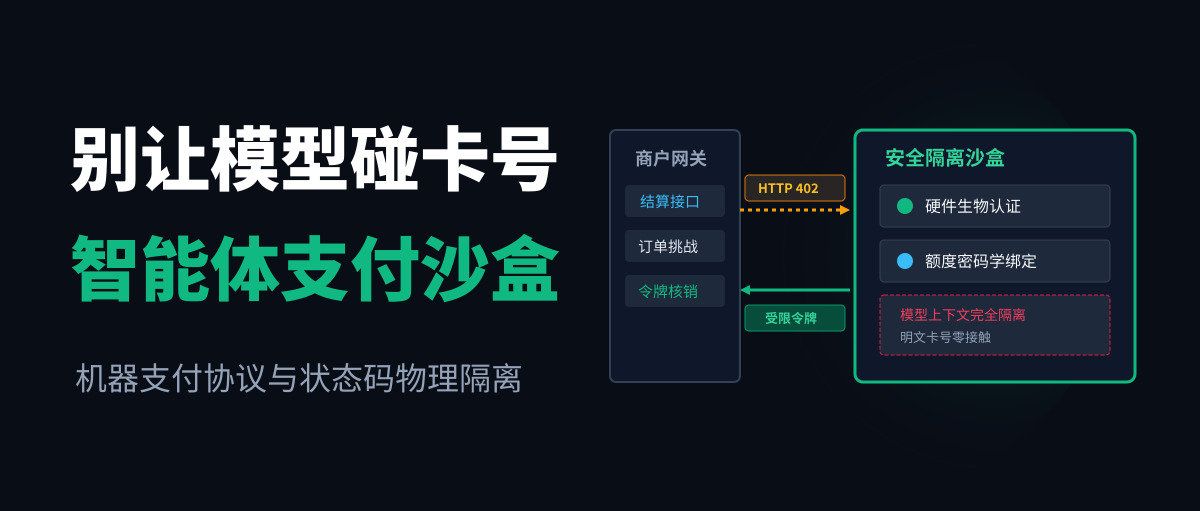
当智能体向商户的服务端接口发起采购请求时,商户网关会直接返回包含机器支付协议挑战的特定状态响应。
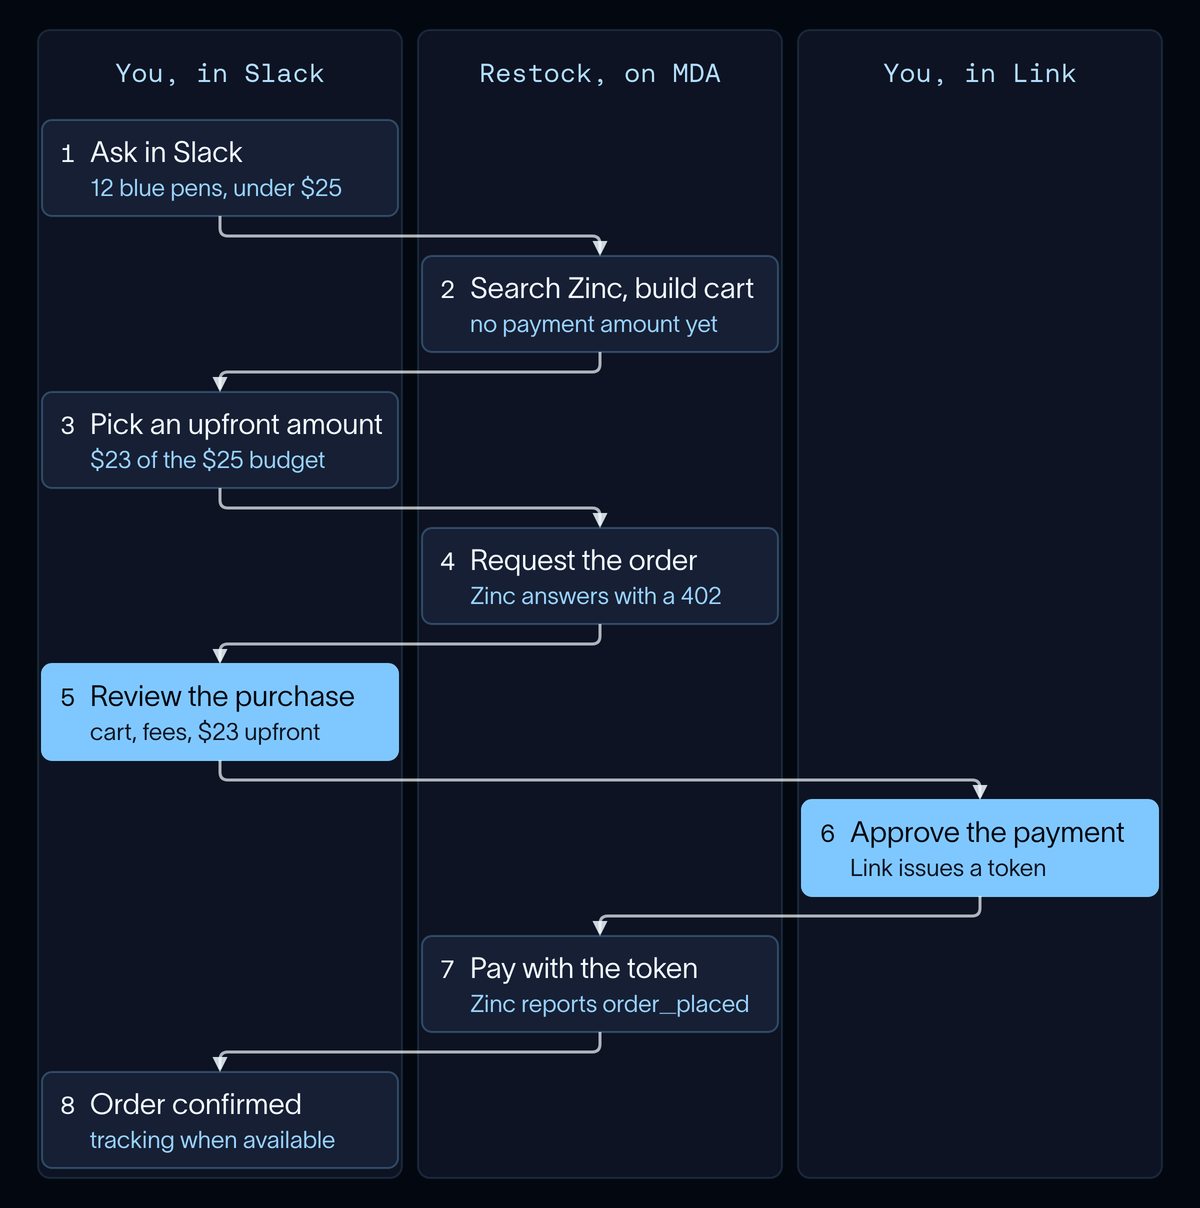
商户在响应头中清晰明确地标出订单金额、商户身份标识与资金清算路由。智能体在此过程中只负责对业务参数进行逻辑编排,根本无法读取、解析甚至接触到用户的真实底层卡号。
真正的智能体金融安全,绝不取决于模型有多聪明,而取决于敏感凭据是否能完全绕开模型的视线。
所有的资金校验与挑战应答,全部移交给运行在操作系统独立受限沙盒内的安全组件进行流转。
硬件签名与受限令牌从物理层面掐死超额篡改
在标准化的机器支付协议架构下,每笔交易的最终确认被牢牢锁死在底层硬件认证与受限凭证之中。
当独立安全组件收到商户发出的支付挑战时,流程会强制跳出全自动推理流水线。系统在用户的可信物理设备上唤起硬件级生物认证,无论是指纹识别还是面容解锁,都必须由人类使用者亲自授予即时许可。
用户在可信界面上看到的订单详情,直接来自于商户数字签名的底层数据载荷,杜绝了中间智能体伪造摘要的可能性。
一旦生物认证完成,独立安全环境只会向商户签发一枚受限制的单次支付令牌。该令牌在密码学结构上严格绑定了具体的商户标识、有效时间窗口以及不可更改的扣款金额上限。
哪怕后续被注入恶意的智能体试图在网络链路上篡改请求,由于修改金额会导致密码学签名失效,商户结算网关会在半小时内将非法数据包直接丢弃。
剥离脆弱的网页自动化模拟,将智能体约束在标准协议的决策层,才是自主交易走向规模化落地的唯一确定解。