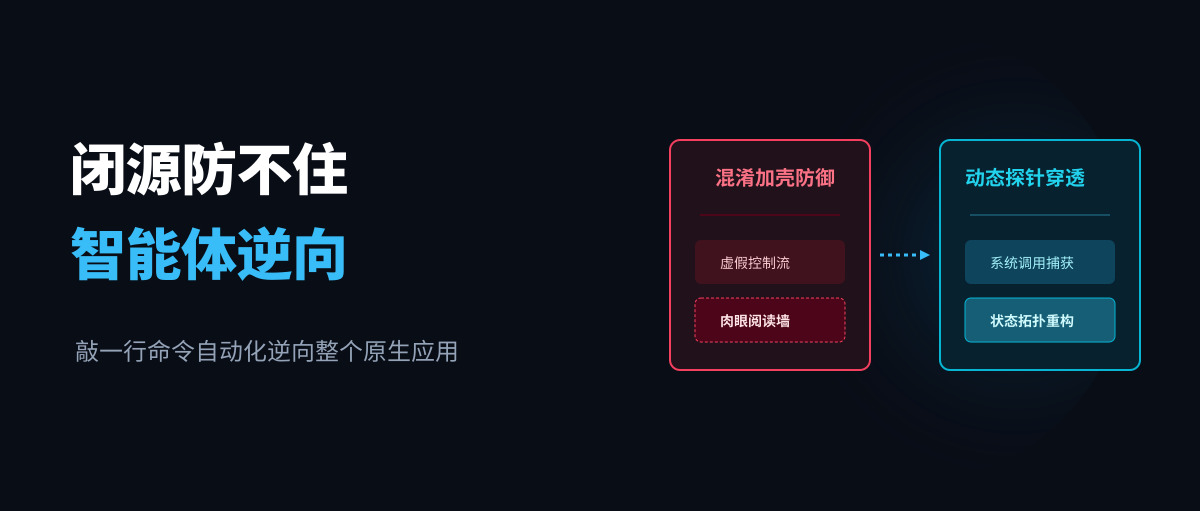
把二进制文件丢进终端,敲下一行命令,智能体开始自行接管反编译器、网络抓包工具与动态内存探针。
开源项目 morluto/rea 在代码托管平台上单日新增超过一万五千颗星标。这个工具的出现,给长期依赖客户端闭源与私有协议保护商业资产的开发团队敲响了警钟。过去需要资深安全专家耗费数周时间进行的二进制逆向工程,正在被自主智能体压缩为数分钟的自动化任务。当分析闭源程序的试错成本降低到按调用计费的水平,传统软件的客户端防线正在发生物理失效。
这场攻防不对称演进的核心,在于机器试错边际成本的彻底归零。
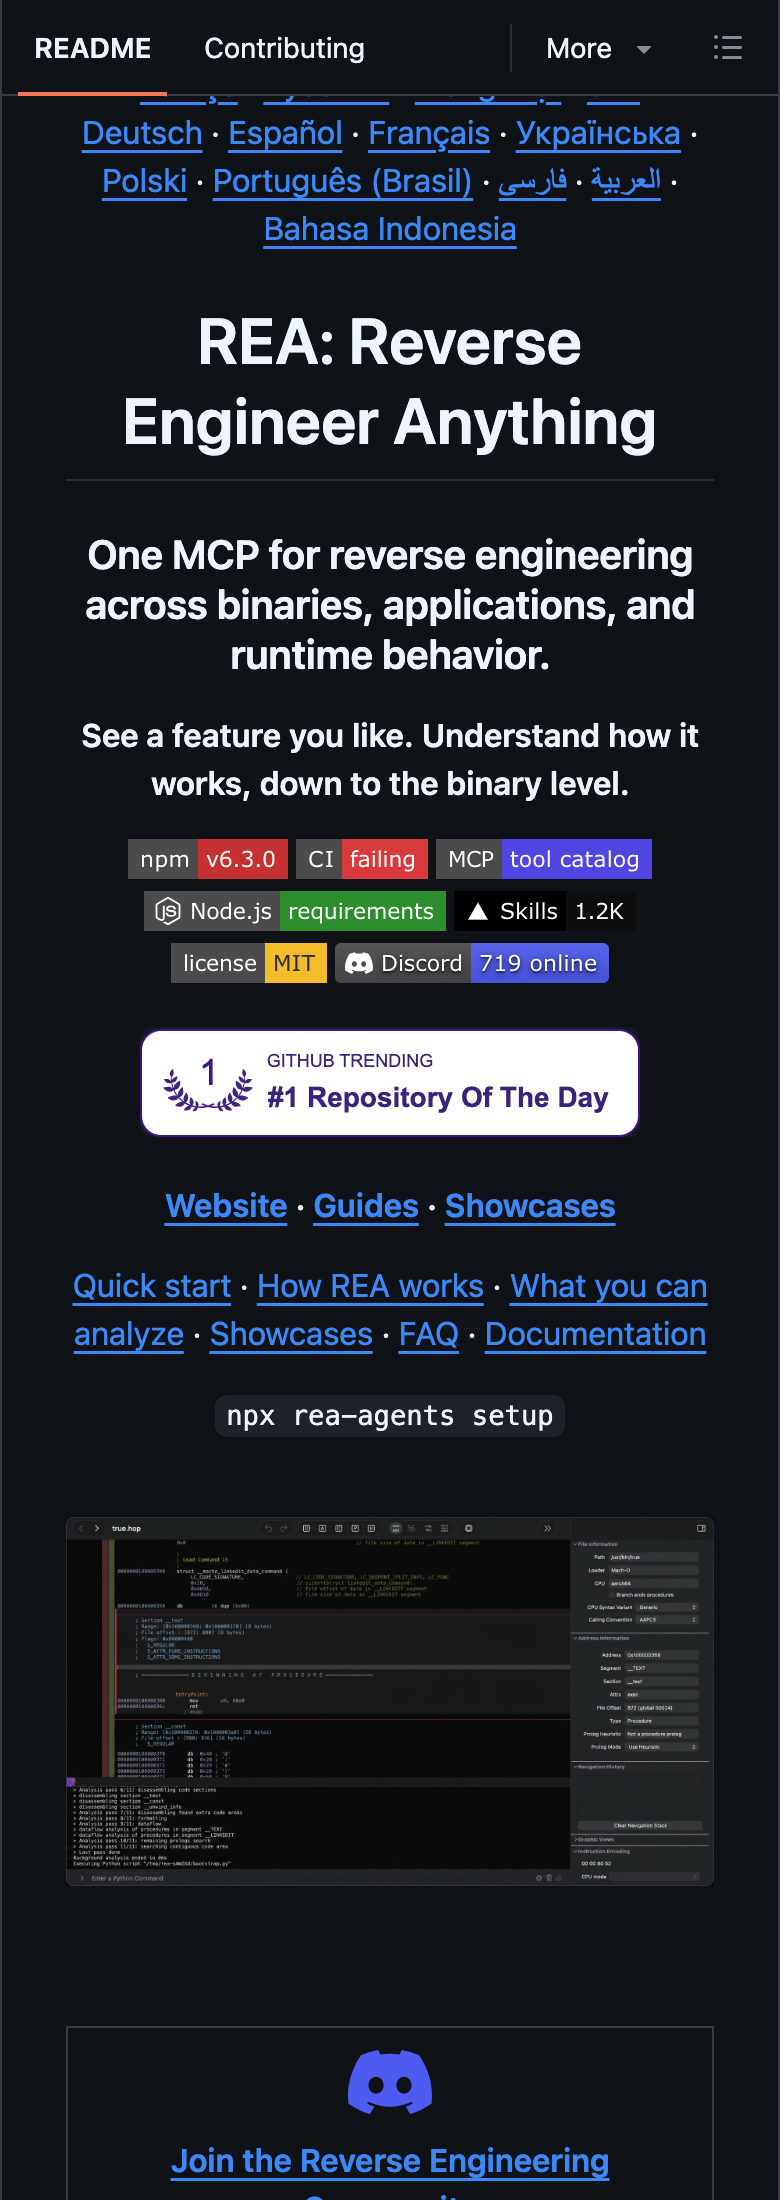
REA 官方 README:跨二进制、应用与运行时行为的逆向工具入口。来源:morluto/rea(网页实拍)。
敲一行命令即可自动完成反编译与抓包
自动化逆向工具彻底打破了传统安全分析的操作门槛。
传统二进制分析高度依赖逆向工程师的汇编功底与直觉经验。面对动辄数万行的汇编指令、控制流平坦化混淆与多重加壳防护,工程师必须逐行单步调试,在无数跳转分支中艰难还原业务逻辑。这种极高的人力心智成本,构成了商业闭源软件过去的现实护城河。
智能体改变了这种交互范式。系统内置了完整的逆向工程编排链条,无缝驱动无头反编译引擎提取控制流切片,并在运行时自动挂载动态插桩框架。
面对未知的本地原生程序,智能体不再需要完整通读全部汇编文件,而是直接挂载 Frida 探针,向系统注入变异输入并实时捕获内存写入。
零成本动态探针硬生生拼出协议拓扑
智能体逆向的威力来自密集的高频黑盒变异。
在实测运行中,智能体在十分钟内向目标二进制程序注入了两千四百余次变异载荷。系统盯紧了程序在每个阶段的入参报文与输出响应,记录下每次输入变异引发的内存数据变化。大模型根据前一轮的执行差异,自主推测数据结构的字段定义与校验算法。
随后,智能体自动编写动态挂钩脚本,直接切入核心函数入库处验证假设。
代码混淆只能抬高人工阅读汇编的心智成本,却防不住智能体零边际成本的黑盒动态探针。
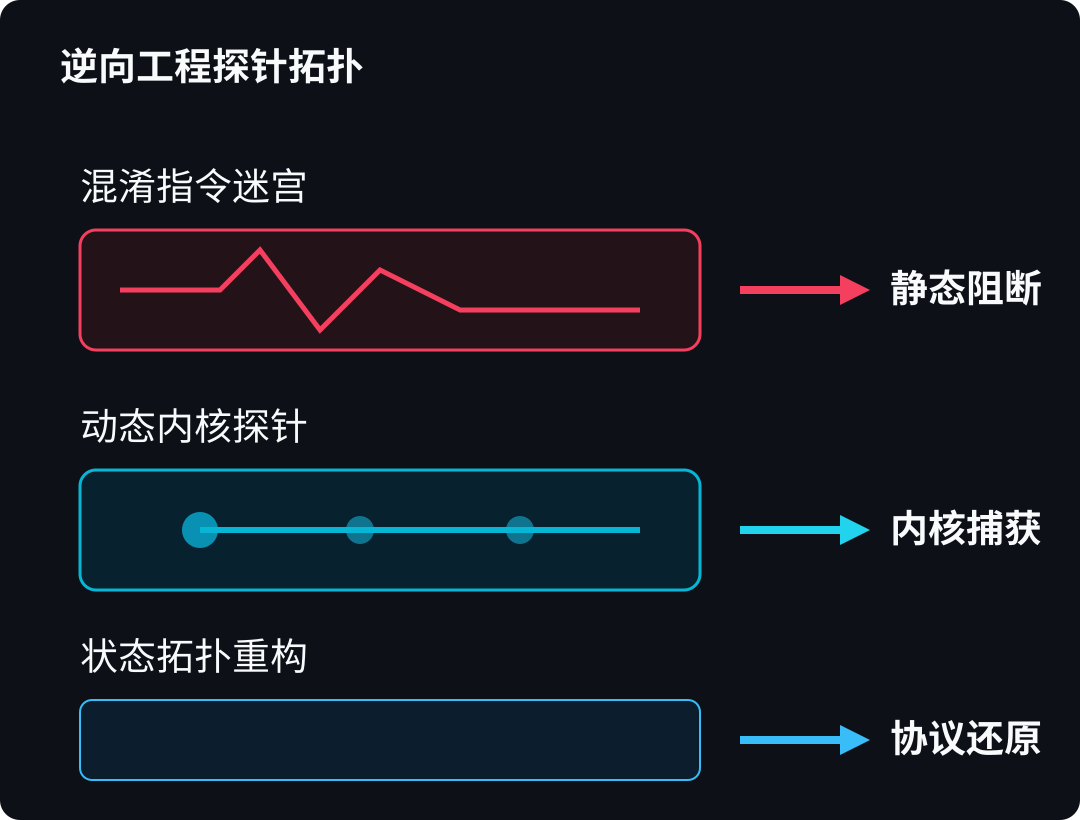
动态插桩探针与系统调用不可消除性拓扑
代码混淆挡得住肉眼却挡不住系统调用
任何本地运行的软件都无法摆脱操作系统的底层物理约束。
传统的二进制防护手段,通常采用虚假控制流、指令替换与字符串加密来隐藏业务逻辑。这些手段能够有效干扰静态反编译软件,在 IDA 分析器中生成数百个无序分支,让人类分析师面对混乱的跳转关系陷入疲劳。
然而无论指令如何混淆,程序只要与外界发生交互,就必须发起系统调用。读取本地凭证需要经过文件接口,网络数据传输需要经过套接字发送,内存分配需要经过内核调度。系统调用是操作系统为用户态程序划定的唯一出口,具有完全确定的语义。
智能体通过底层 eBPF 跟踪探针牢牢卡住系统调用入口,毫秒级读取出入参数据,直接绕开了所有混淆文件中的指令迷宫。
客户端护城河消失促使安全退守云端
这一轮工程突破正在倒逼商业软件全面重构安全架构。
长期以来,许多团队把关键计费逻辑、私有通信格式甚至部分核心风控算法内置在客户端内部,误以为只要二进制不公开源代码就足够安全。随着自动化逆向智能体的泛化,任何分发到终端用户机器上的二进制代码,本质上都处于完全透明的裸奔状态。
面对能够自我编写挂钩代码并在本地环境高频运行测试的智能体,客户端不再具备任何作为信任根基的可能。
当二进制逆向边际成本归零时,客户端不再有秘密,软件的护城河彻底退守至云端状态网格。
核心算法必须彻底剥离出客户端环境,收敛至具备严格审计能力的云端服务。私有协议应当全面转向标准的零信任校验与动态身份挑战,依靠不可伪造的上下文与多方状态网格建立真正的防护壁垒。