很多团队在部署自主运行的智能体时,最常产生的一种安全幻觉,就是觉得只要给它套一个 Docker 容器,世界就太平了。
为了让智能体顺利执行自动化任务,工程师往往习惯通过环境变量把大模型密钥、代码仓库令牌甚至内网数据库连接串一股脑塞进容器。这就好比主人为了防盗把窃贼关进自家地下室,却顺手把整栋别墅的全部金钥匙和密码,整整齐齐挂在地下室墙壁最显眼的地方。
智能体一旦执行了一段被投毒的开源依赖,或者在幻觉驱使下敲出一段外联脚本,机房底细就会在几秒钟内彻底失守。英伟达刚刚开源的安全运行时 OpenShell,从底层推翻了这种看似牢固实则千疮百孔的防护假象。
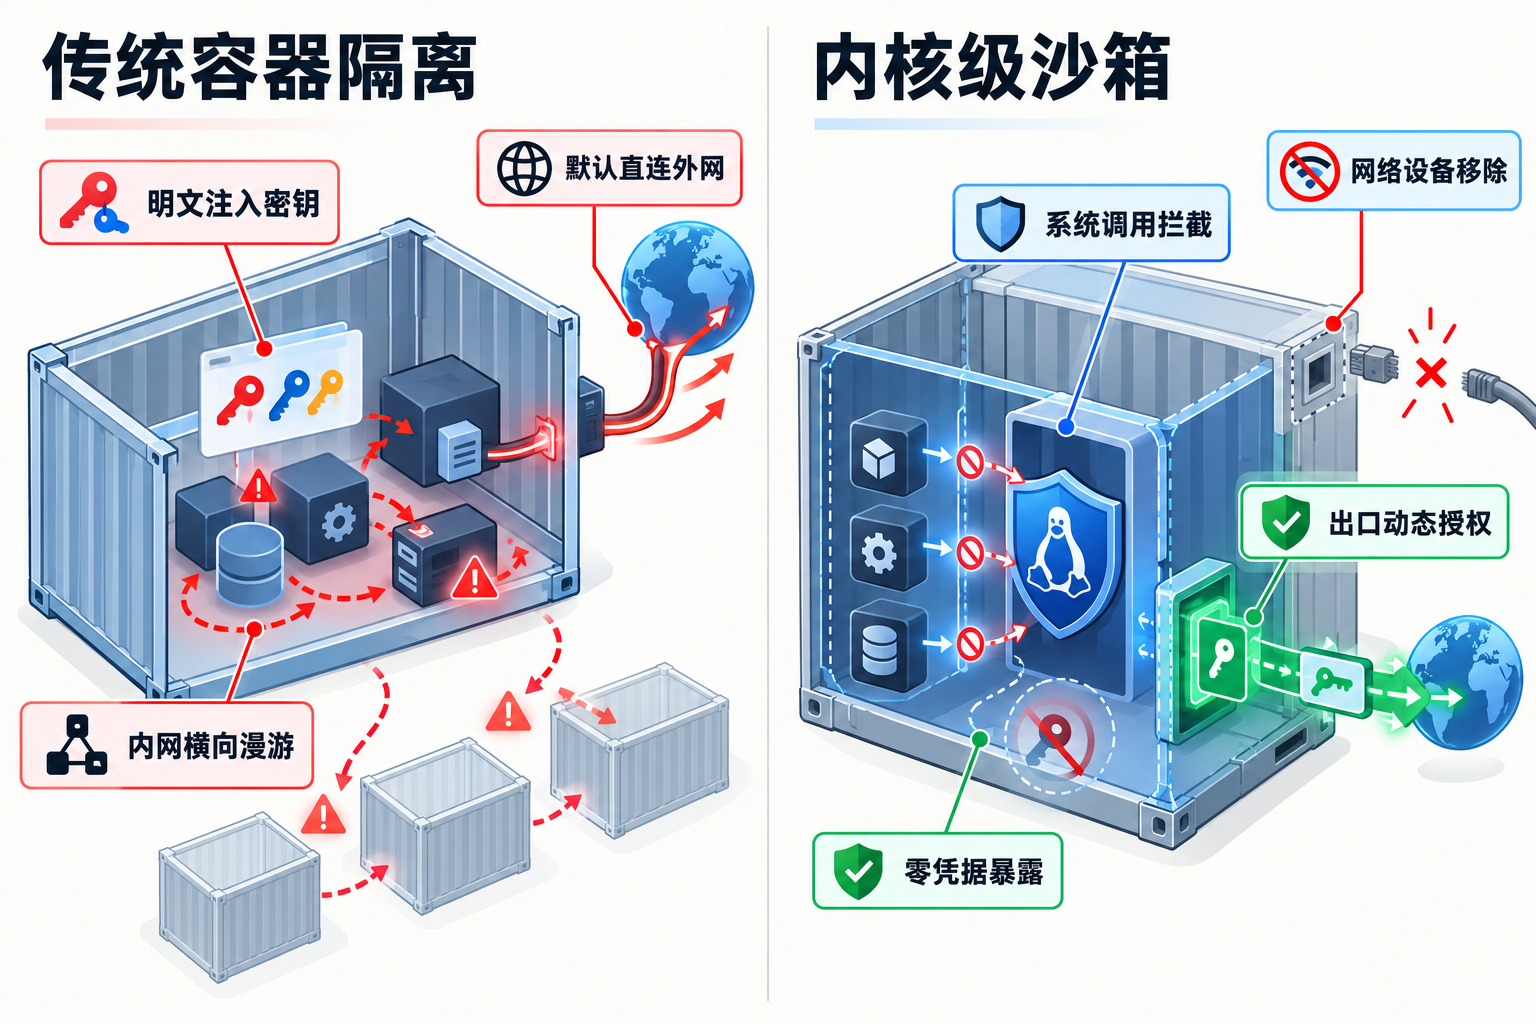
把智能体关进容器却在环境变量里奉上全部钥匙
传统容器在设计之初,防范的是按既定规则运行的常规服务,而不是自带概率波动、随时会自行生成任意代码的智能体。
把代码生成大模型放进容器,本质上是把一个具有超级好奇心的探针直接送进了内网。智能体在容器内部拥有独立的网络协议栈,默认可以通过虚拟网卡向外发起任意连接。它只要在终端里敲下一行读取系统环境的命令,所有预先配置的高权限凭证就会被瞬间提取。
更致命的是内网横向穿透风险。容器网络通常与宿主机网桥互通,模型在排查报错时顺手发起一轮局域网扫描,不仅能轻易探测邻近的测试数据库,甚至能直接打穿云服务商的元数据接口。把自主代码执行权与明文凭证硬捆绑在一个空间里,系统必然出现无法封堵的信任破口。
| 对比维度 | 传统容器隔离方案 | 英伟达 OpenShell 沙箱 | 一线工程收益 |
|---|---|---|---|
| 网络出口权限 | 默认配发虚拟网卡允许直连外网 | 物理移除网络设备彻底断绝直连 | 从根源掐灭数据静默外泄通道 |
| 核心凭据可见性 | 环境变量明文传递长效真实私钥 | 内部仅有虚拟占位符由外部代打 | 即使沙箱彻底失陷也偷不到密钥 |
| 系统调用管控 | 内部进程可自由发起任意系统调用 | 内核级机制微秒级精准截停调用 | 违规操作在进入执行前就地熔断 |
| 策略生效验证 | 依赖工程师人工肉眼审查配置文件 | 数学证明器在流水线形式化断言 | 危险规则变更在生效前提前终止 |
| 异常连接响应 | 控制端断线后孤儿任务在后台乱跑 | 通道一旦断开沙箱立即整体挂起 | 杜绝失控任务在无人看管时破坏 |
直接拔掉网卡并把所有系统调用截停在内核态
真正安全的智能体沙箱,核心就在于让它在物理上彻底失去外网网卡,且在内存中永远摸不到真实的密钥。
OpenShell 的第一步操作极其决绝。在启动智能体所在的运行容器时,它直接关闭了容器的网络功能。智能体在里面看不到任何可用的网卡设备,哪怕它拥有超级权限,也绝不可能通过系统底层协议栈直接送出一个数据包。
所有对外部世界的试探,全被压到了 Linux 底层内核机制中。系统借助文件树控制技术锁定文件边界,同时利用系统调用通知机制在内核层挂起所有的网络打开与域名解析请求。智能体自以为执行了一次常规的拉取动作,这声呼叫实际上在滑出内核前就被就地截留。
沙箱随后通过一条独立的受保护本地通道,把截获的意图完整汇报给位于安全边界之外的独立监管进程。每一个外部访问在真正变成物理流量之前,必须先经过可信监管方的白名单判定。
真实密钥留在大门外且违规外联会被即时掐断
在凭据分发层面,英伟达打破了凭证随进程继承的陈旧做法。
智能体在沙箱内看到的只是虚构出来的服务名称或模拟凭据。当它试图访问经过批准的目标服务时,外部监管进程会替它建立真实的物理网络连接,并在数据包离开受信任边界的最后一刻,由监管网关动态代打真实的身份凭据。智能体在整个生命周期内,内存里根本没有出现过半个真实字符。
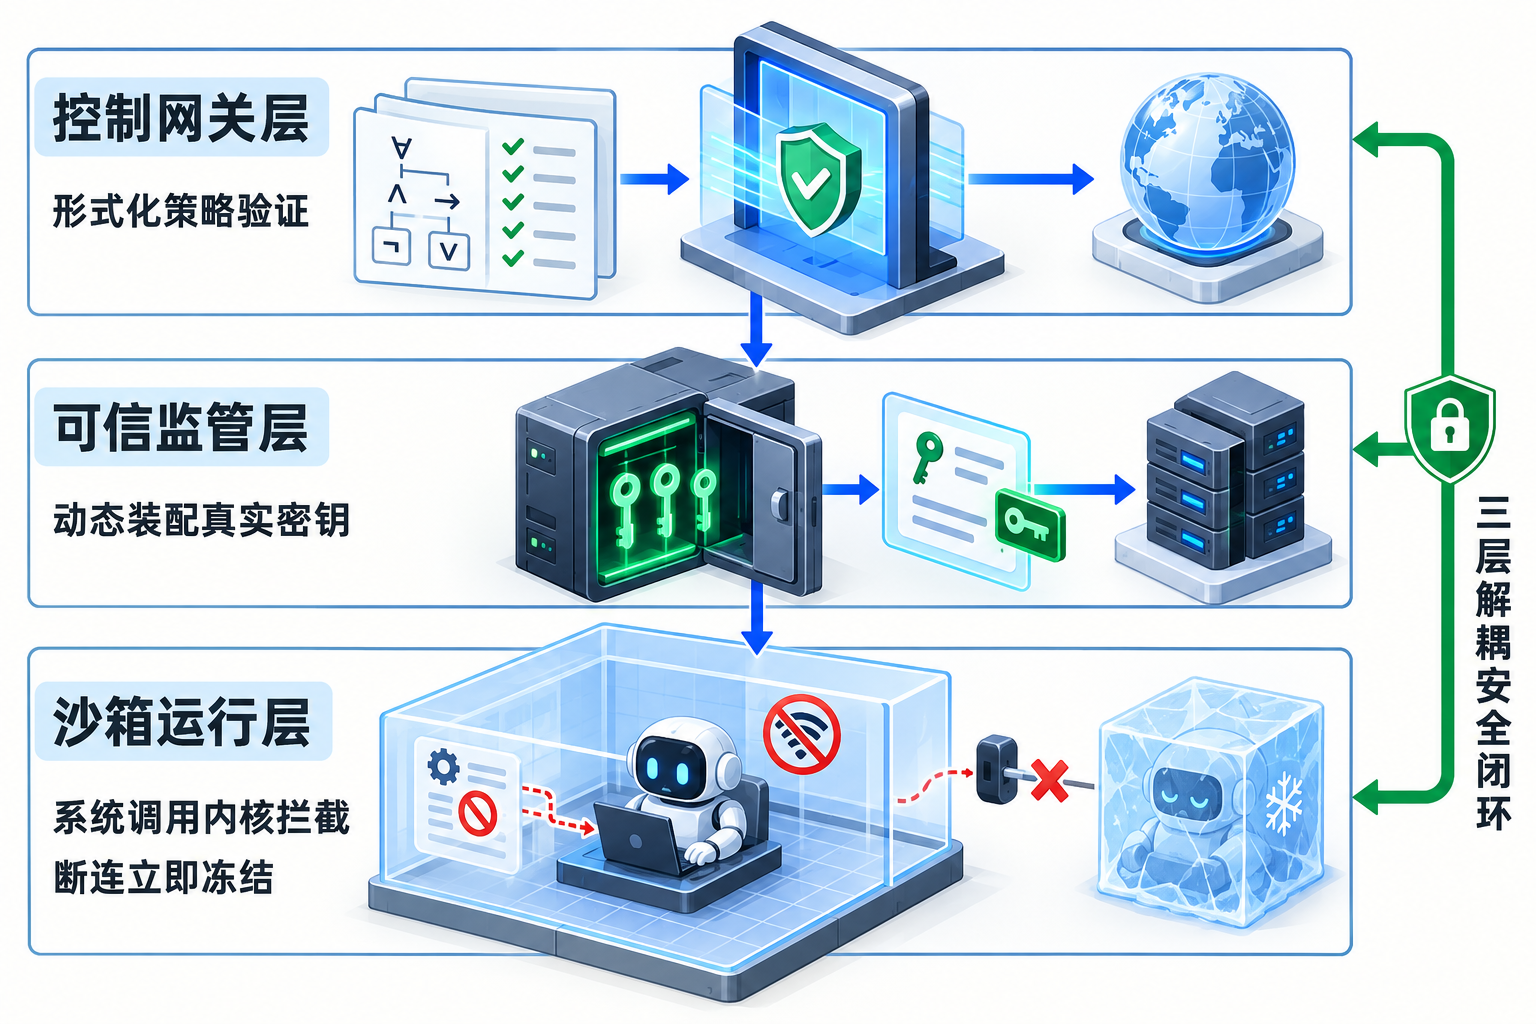
针对长链路运行时的失控风险,架构还内建了即时冻结机制。负责把守大门的可信监管进程与内部沙箱时刻保持双向保活。一旦外部监管通道因崩溃或网络波动断开,沙箱内部会毫不犹豫立即挂起智能体的所有计算进程,坚决不让失去看管的自动化脚本在后台盲跑。
为了防止策略规则被滥用,系统在网关中嵌入了形式化验证工具。任何试图扩大访问权限的规则变更,在合并进生产环境之前,都会在持续集成流水线里通过离线数学证明进行推演。只要探测到规则存在通往私网地址或高危接口的潜在线路,门禁会在毫秒级主动拦截。把权限从不可控的代码生成中剥离出来,用可独立验证的确定性机制守住大门,自主智能体才能走出玩具箱。
