在许多开发者的认知里,给应用套上沙盒就等于隔绝了全部外部攻击。
只要前端页面将外部代码塞进带沙盒属性的框架中,再配置一层看似滴水不漏的内容安全策略,系统便能高枕无忧。然而在真实的攻防现场,一条看似人畜无害的对话分享链接,就能在点开的一瞬间让整个账号的私密数据静默失守。
智能体系统最致命的安全断裂从来不在复杂的越狱提示词,而在宿主环境与第三方组件缝隙间那个未经验证的通信接口。
隔离沙盒外部漏出未鉴权通信通道
白帽安全团队最近复盘了一起针对主流大模型平台的严重逃逸漏洞。
在大模型平台的网页端设计中,交互式代码预览运行在严格隔离的子框架内。按照设计初衷,子框架内的非受信代码绝不能调用宿主接口,更无法读取任何用户隐私。
但安全防线很快被一个不起眼的第三方工具库击穿。
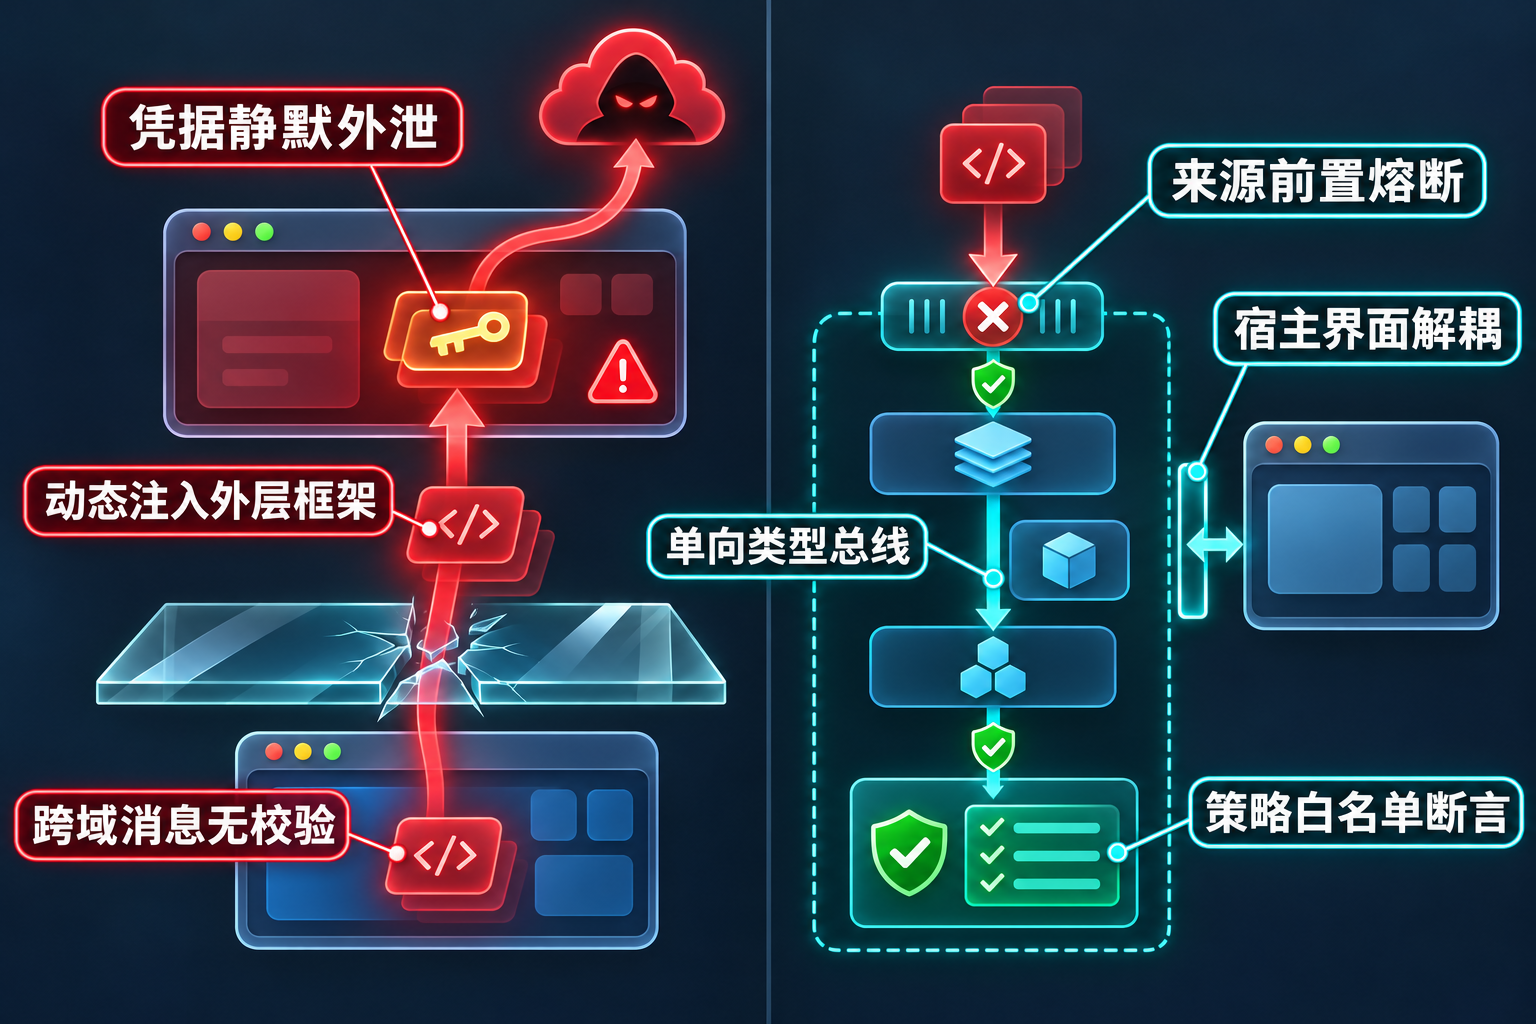
平台为了渲染复杂的数学图表,引入了名为公式库的前端开源组件。该组件自带一套虚拟输入键盘,并支持通过跨域消息向父级窗口发起调用请求。
致命的漏洞潜藏在宿主页面的监听逻辑中。父级窗口在捕获跨域消息时,完全漏掉了对消息发送方来源域名的白名单核查。
任何运行在隔离沙盒内的代码,都能伪装成合法的键盘信号向父页面发送数据。更严重的是,父页面的消息处理器直接将传入的内容以无过滤的方式写入页面底层,为后续渗透撕开了第一道物理缺口。
合规脚本反射执行击穿内容安全策略
虽然无过滤写入无法直接运行普通脚本,但攻击者找到了更精妙的跳板。
恶意指令在宿主页面动态注入了一个不受任何沙盒限制的新框架。此时平台的最后一道防御屏障,是严格禁止内联脚本执行的内容安全策略。
攻击链条顺着安全策略的信任白名单继续蔓延。
平台在策略中放行了少数大型合规站点的资源加载。其中知名主流视频平台的开放嵌入接口,允许客户端通过特定参数反射返回可执行代码。
恶意框架精准利用这一反射机制,在宿主域名的绝对信任权限下成功激活了恶意脚本。
至此整个渗透全链路彻底打通。恶意代码可以直接调用大模型平台的内部通信接口,读取受害者的所有历史对话、账号凭据以及敏感数据。
整个窃密过程完全在后台静默完成。攻击者随后通过动态创建图片请求的方式,将全部敏感数据悄然带离宿主系统。
受害者仅仅是随手点开了一条他人分享的正常对话链接,系统便在毫无弹窗警示的状态下完成了权限转让。
来源前置熔断筑牢智能体边界防线
这场真实的逃逸案例为所有智能体系统的架构师敲响了警钟。
许多团队习惯将精力耗费在对抗提示词越狱上,却忽视了应用宿主工程本身的脆弱边界。静态的外层沙盒如果不配合严格的通信契约,任何外部组件的逻辑疏漏都会导致整道防线瞬间坍塌。
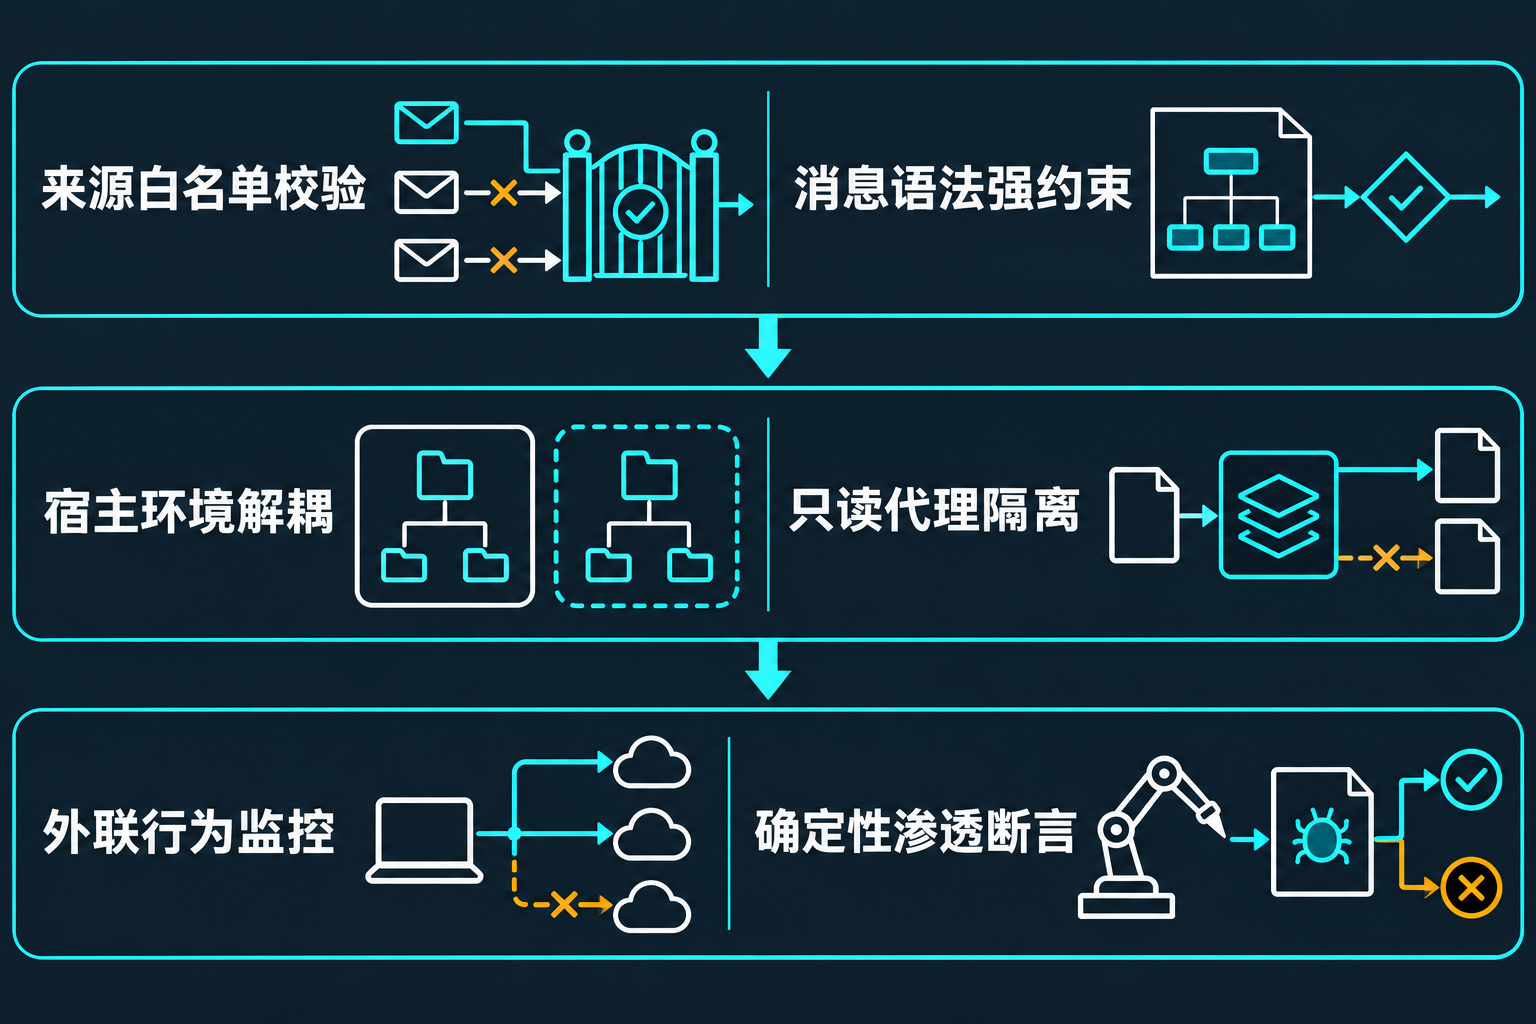
生产环境必须在所有消息入口处建立刚性的断路防线。监听全局跨窗口调用的第一行代码,必须严格比对发送方的来源域名。一旦检测到非受信源或格式畸变,系统应即刻触发提前终止,彻底切断非法数据的渗透链路。
组件之间的协作必须遵循严格的解耦原则。宿主页面绝不能将修改自身界面的特权下放给第三方展示构件,双方应当仅依托强类型的受限通道交互。
面向外联策略的审查同样需要建立常态化的自动化测试。定期扫描白名单域名的反射端点,配合全流程的无感知渗透断言,才能在多变的前端环境中构筑起真正可靠的安全屏障。
