许多技术团队在调用第三方模型中转站或接入开源聚合服务时,心里总会悬着一个难以消除的巨大问号。
团队每个月花费高昂的成本采购顶配模型接口,屏幕背后实时吐出字符的,究竟是服务商白纸黑字承诺的万亿参数基座,还是被中转站偷偷用轻量模型、蒸馏版本甚至历史缓存偷梁换柱的冒牌货?
仅凭输出文本无法证明模型身份,基于 zkSNARK 零知识证明的数学验钞机,是大模型商业服务走向零信任的物理分水岭。
黑盒网关偷梁换柱成为信任黑洞
面对这种普遍的信任危机,现有的软件工程手段几乎完全失灵。
当一个人站在你面前,你可以通过相貌与声音确认对方的身份。但面对网络另一端的大模型,客户端收到的仅仅是一段由通信协议传输的字符流。在竞争激烈的云服务市场中,部分不良中转站为了压缩算力成本,暗中把高价值请求路由到低成本小模型上,这种现象在行业内早已不再是隐秘的新闻。
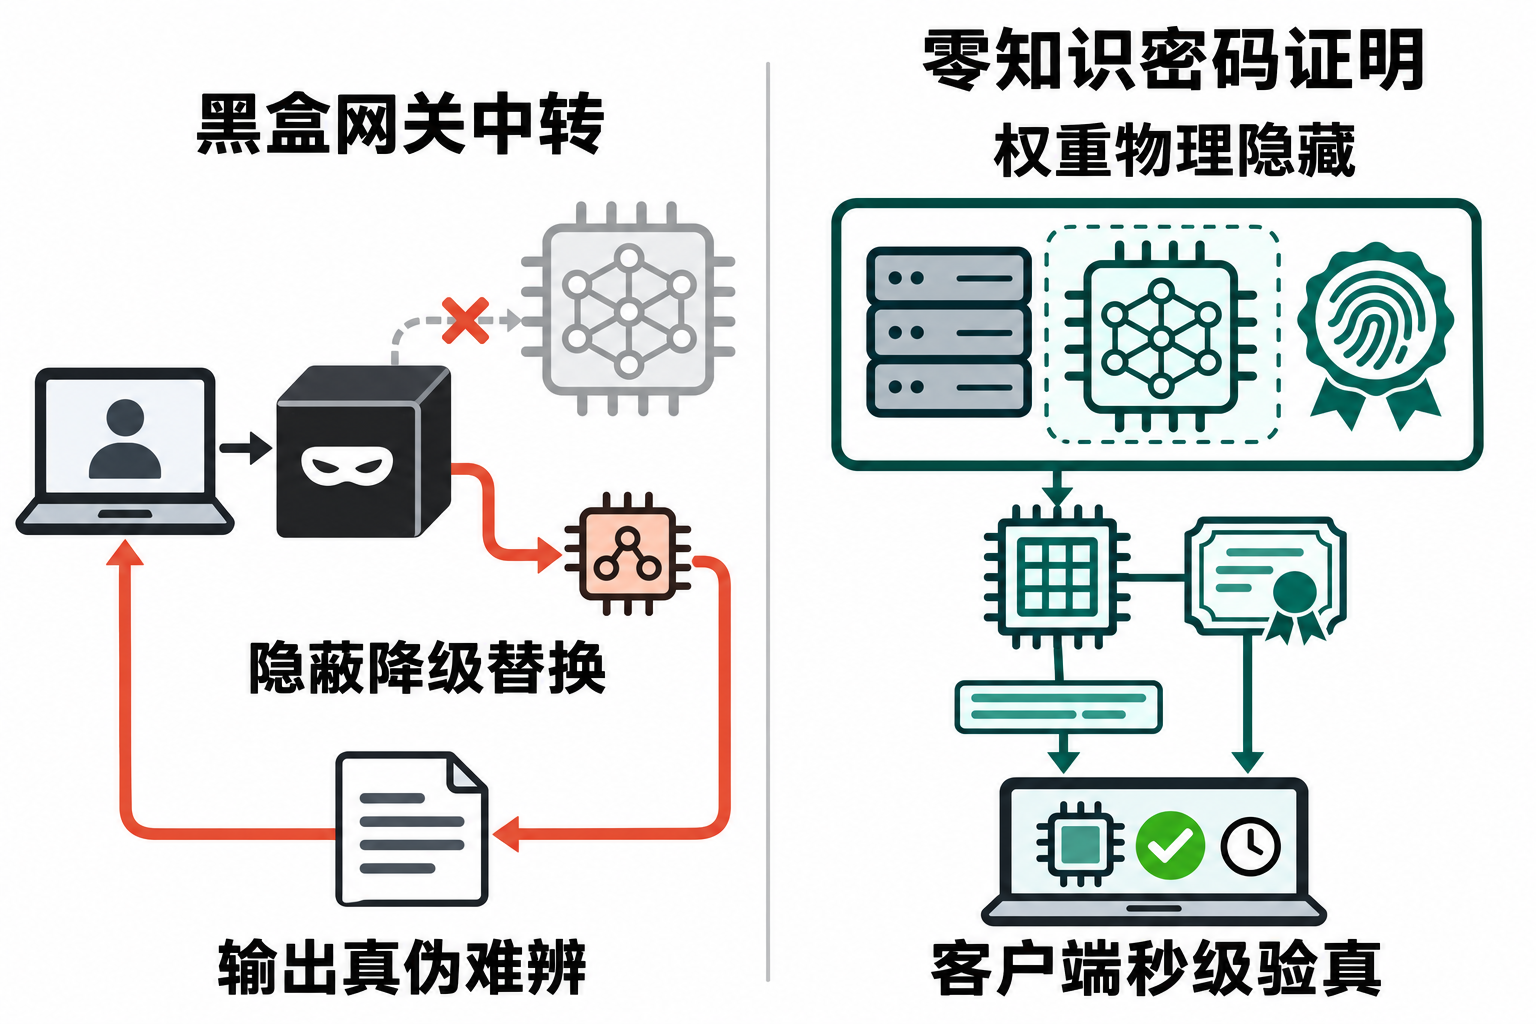
传统的防伪手段在神经网络面前碰到了两道坚不可摧的物理铁墙。
首先是权重保密。前沿闭源模型的参数是各大机构的核心资产,服务商绝不可能向普通开发者公开模型权重以供比对。其次是算力悬殊。即便用户获知了庞大的权重文件,在本地完整重新运行 400B 规模的庞大模型验证响应,也会消耗远超普通用户与审计机构能够负担的算力资源。
只要这两道枷锁存在,无论接口输出的文本多么通顺,开发者依然无法用客观证据证明这批词元没有被中途篡改。
零知识证明锁定参数并保留隐私
为了给大模型打造一台防掉包验钞机,Anthropic 近日联手密码学者推出了名为 FlashProve 的可证明推理系统。这套方案引入了零知识证明技术,允许模型服务商在完全隐藏内部权重参数的前提下,向用户证明每一个生成的词元确实出自特定模型。
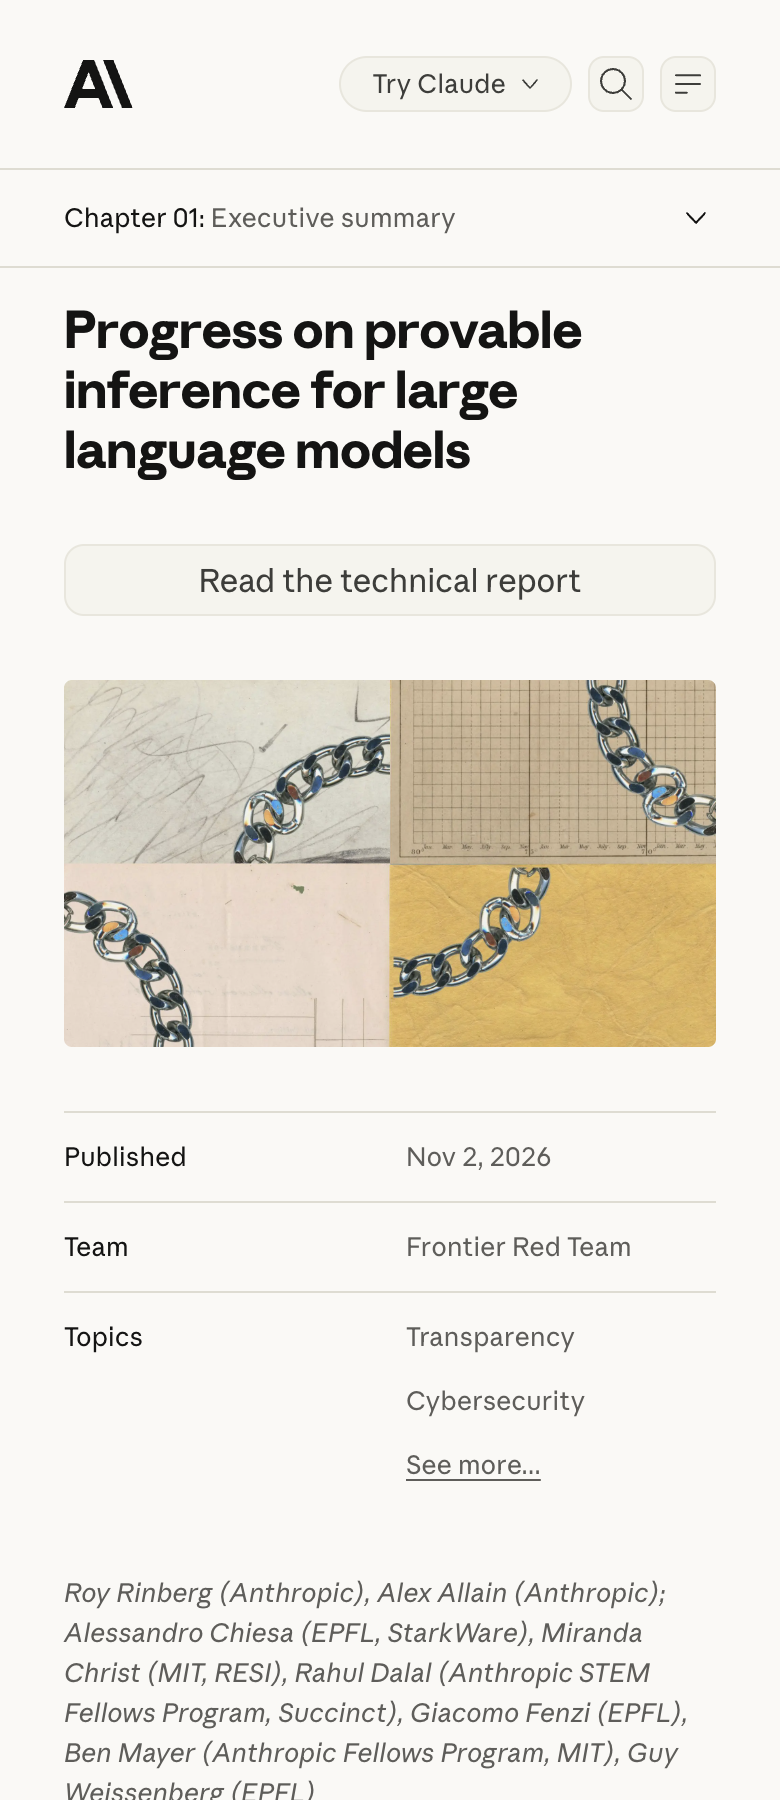
系统核心依赖于密码学承诺机制。
服务商在部署阶段首先计算出整套模型权重的密码学哈希并向外界公示,该哈希不会泄露任何参数数值,却能像指纹一样死死锁定模型版本。当模型在服务端执行推理时,计算显卡不仅生成业务文本,还会同步构建一份极度紧凑的数学证明。
在 400B 规模的混合专家模型测试中,单张 H100 显卡能够在每秒吐出超过 100 个词元的同时,针对 1024 个词元请求实时产出一份约 19MB 的零知识密码证明。普通用户在个人电脑 CPU 上运行快速验证程序,耗费数秒便能通过数学计算确认真伪。
从盲信服务商商誉退守至数学断言
这项技术的突破,正在将人工智能服务推向零信任安全时代。
过去的技术架构建立在对中心化服务商道德自律的盲目信任之上。无论上层应用对安全性要求多么严苛,底层的模型来源校验始终处于裸奔状态。一旦网络链路遭受拦截或者中转网关恶意降级,下游业务只能全盘承受由此引发的隐蔽逻辑偏差。
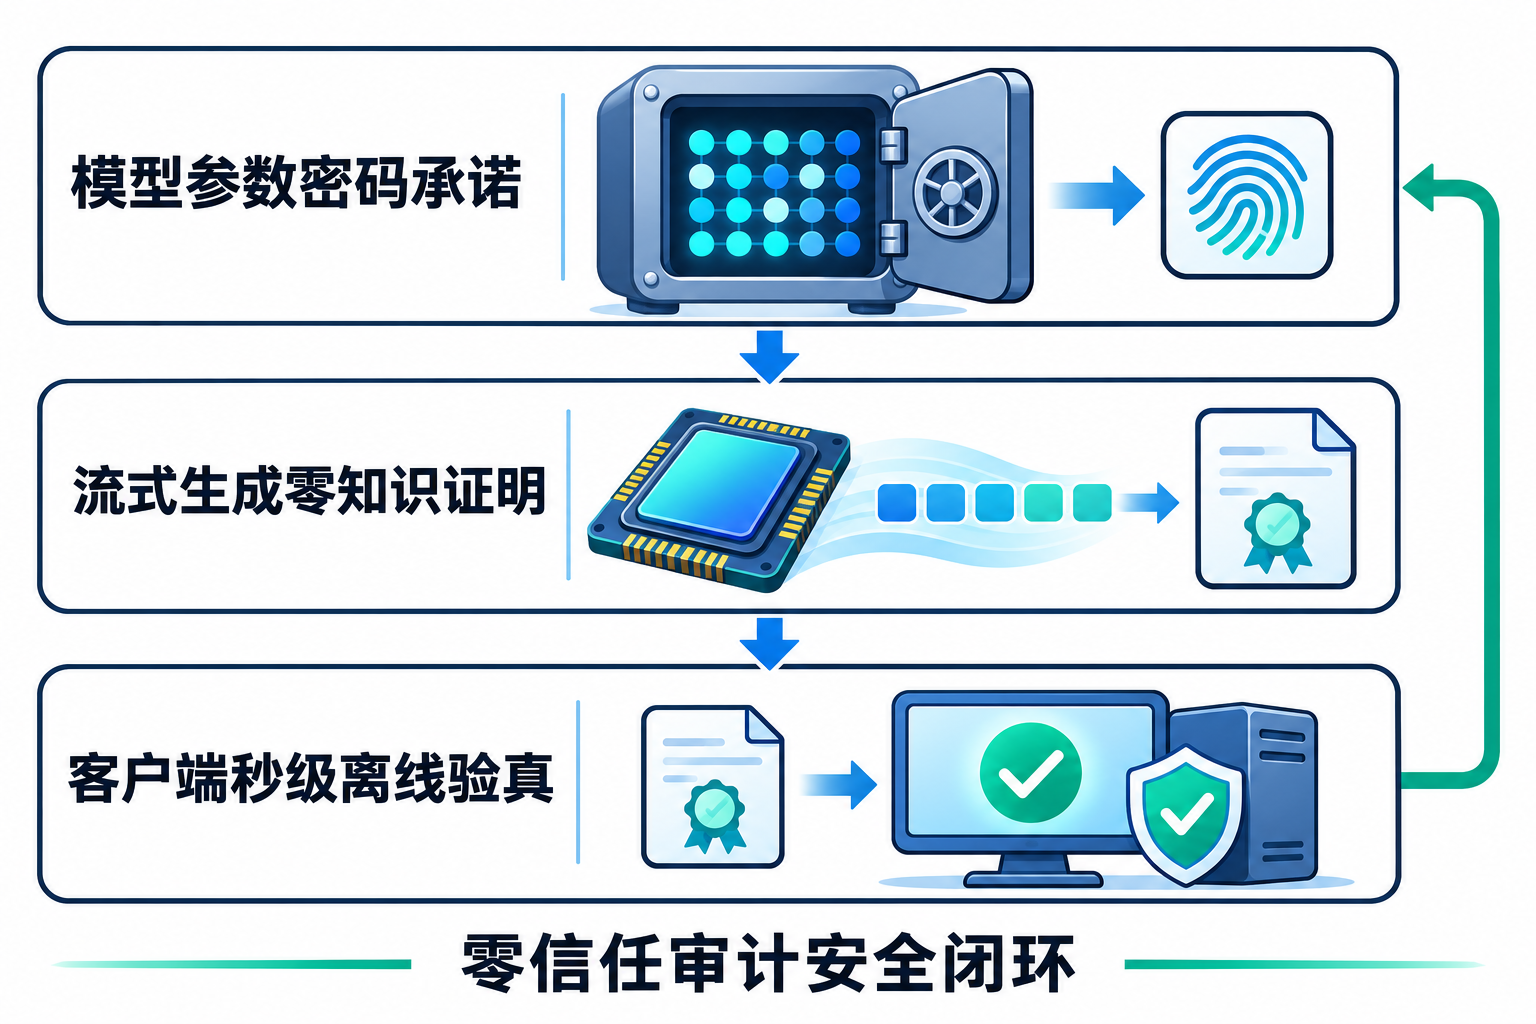
引入密码学验真之后,团队可以在业务接入层设立坚实的校验防线。
将模型的参数指纹与每一次调用的数学证明绑定,一旦证明计算结果不符合预设的密码学承诺,接入网关便能即刻中断后续执行,彻底将虚假模型与恶意注入阻隔在核心系统之外。
代码可以被伪造,文本可以被模仿,但严密的数学约束无法被绕过。当大模型逐步接管核心生产流程,依赖商誉背书的时代终将结束,依靠密码学实现的机器级验真才是筑牢系统防线的唯一基石。
