很多在工位上高频依赖编程智能体的工程师,内心深处都紧绷着一根敏感的神经。
放开终端执行权限让智能体自动排查问题,固然能大幅提升工程吞吐。然而一行带着通配符的递归删除脚本,只要路径稍有偏差,就可能物理抹除核心系统文件。更隐蔽的风险在于各种自动拉取的第三方依赖,未经隔离的安装操作极易污染宿主机全局环境,甚至埋下恶意投毒的隐患。
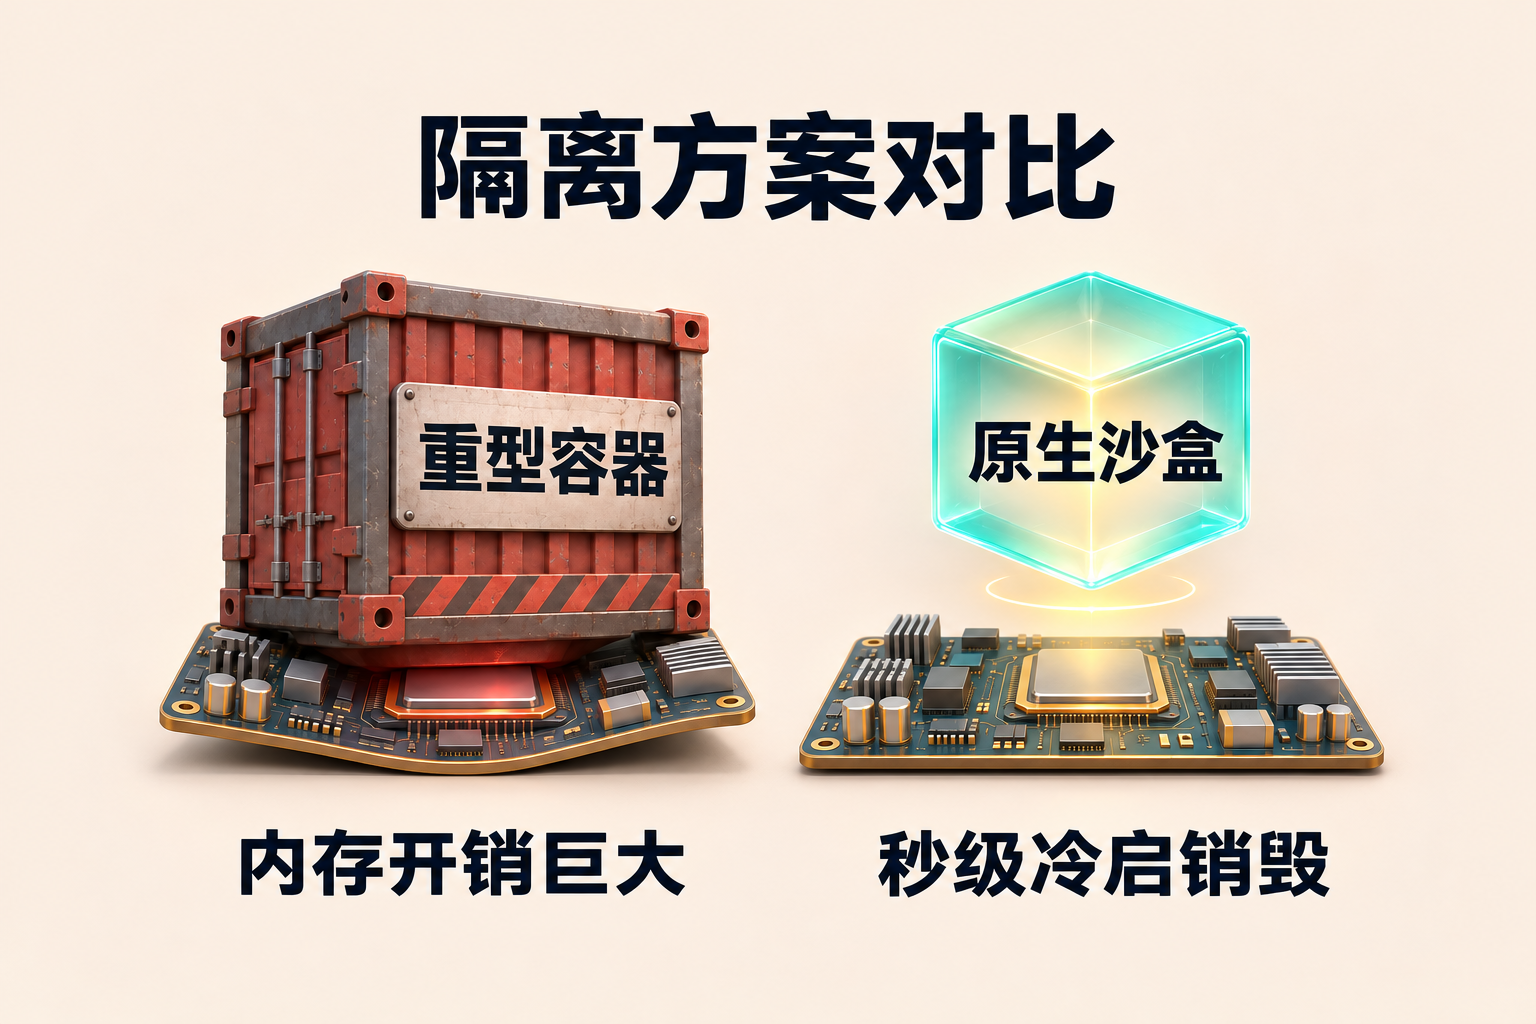
为了防范未然,有人选择开启笨重的全量虚拟容器。
然而常驻吞噬数千兆内存的高昂开销,让本就吃紧的本地开发机苦不堪言,漫长的镜像构建与容器冷启动更彻底拖慢了调试节拍。
智能体终端命令失控让人提心吊胆
在现代软件交付管线中,开发者对智能体既依赖又戒备。
一方面,工程师渴望将编译、运行测试与环境配置等繁琐工作全盘托管给大模型;另一方面,脆弱的本地环境根本承受不起非受控命令的盲目执行。一旦大模型产生逻辑幻觉执行了破坏性操作,恢复整个开发环境往往需要耗费数小时。
传统容器方案在面对本地轻量测试时显得格外臃肿。
为了在单机上验证一个小组件或运行一段生成脚本,启动一整套后台服务不仅耗去几十秒时间,后台常驻的几个核心引擎更会持续吃掉大半系统资源,导致前台编辑器卡顿掉帧。更让人无奈的是,容器环境往往难以直接捕获真实的桌面界面反馈与系统底层错误。
面对这道兼顾安全性与轻量化的难题,微软资深技术极客 Scott Hanselman 给出了令人拍案叫绝的解法。
隐藏底层虚拟化手搓秒级隔离沙盒
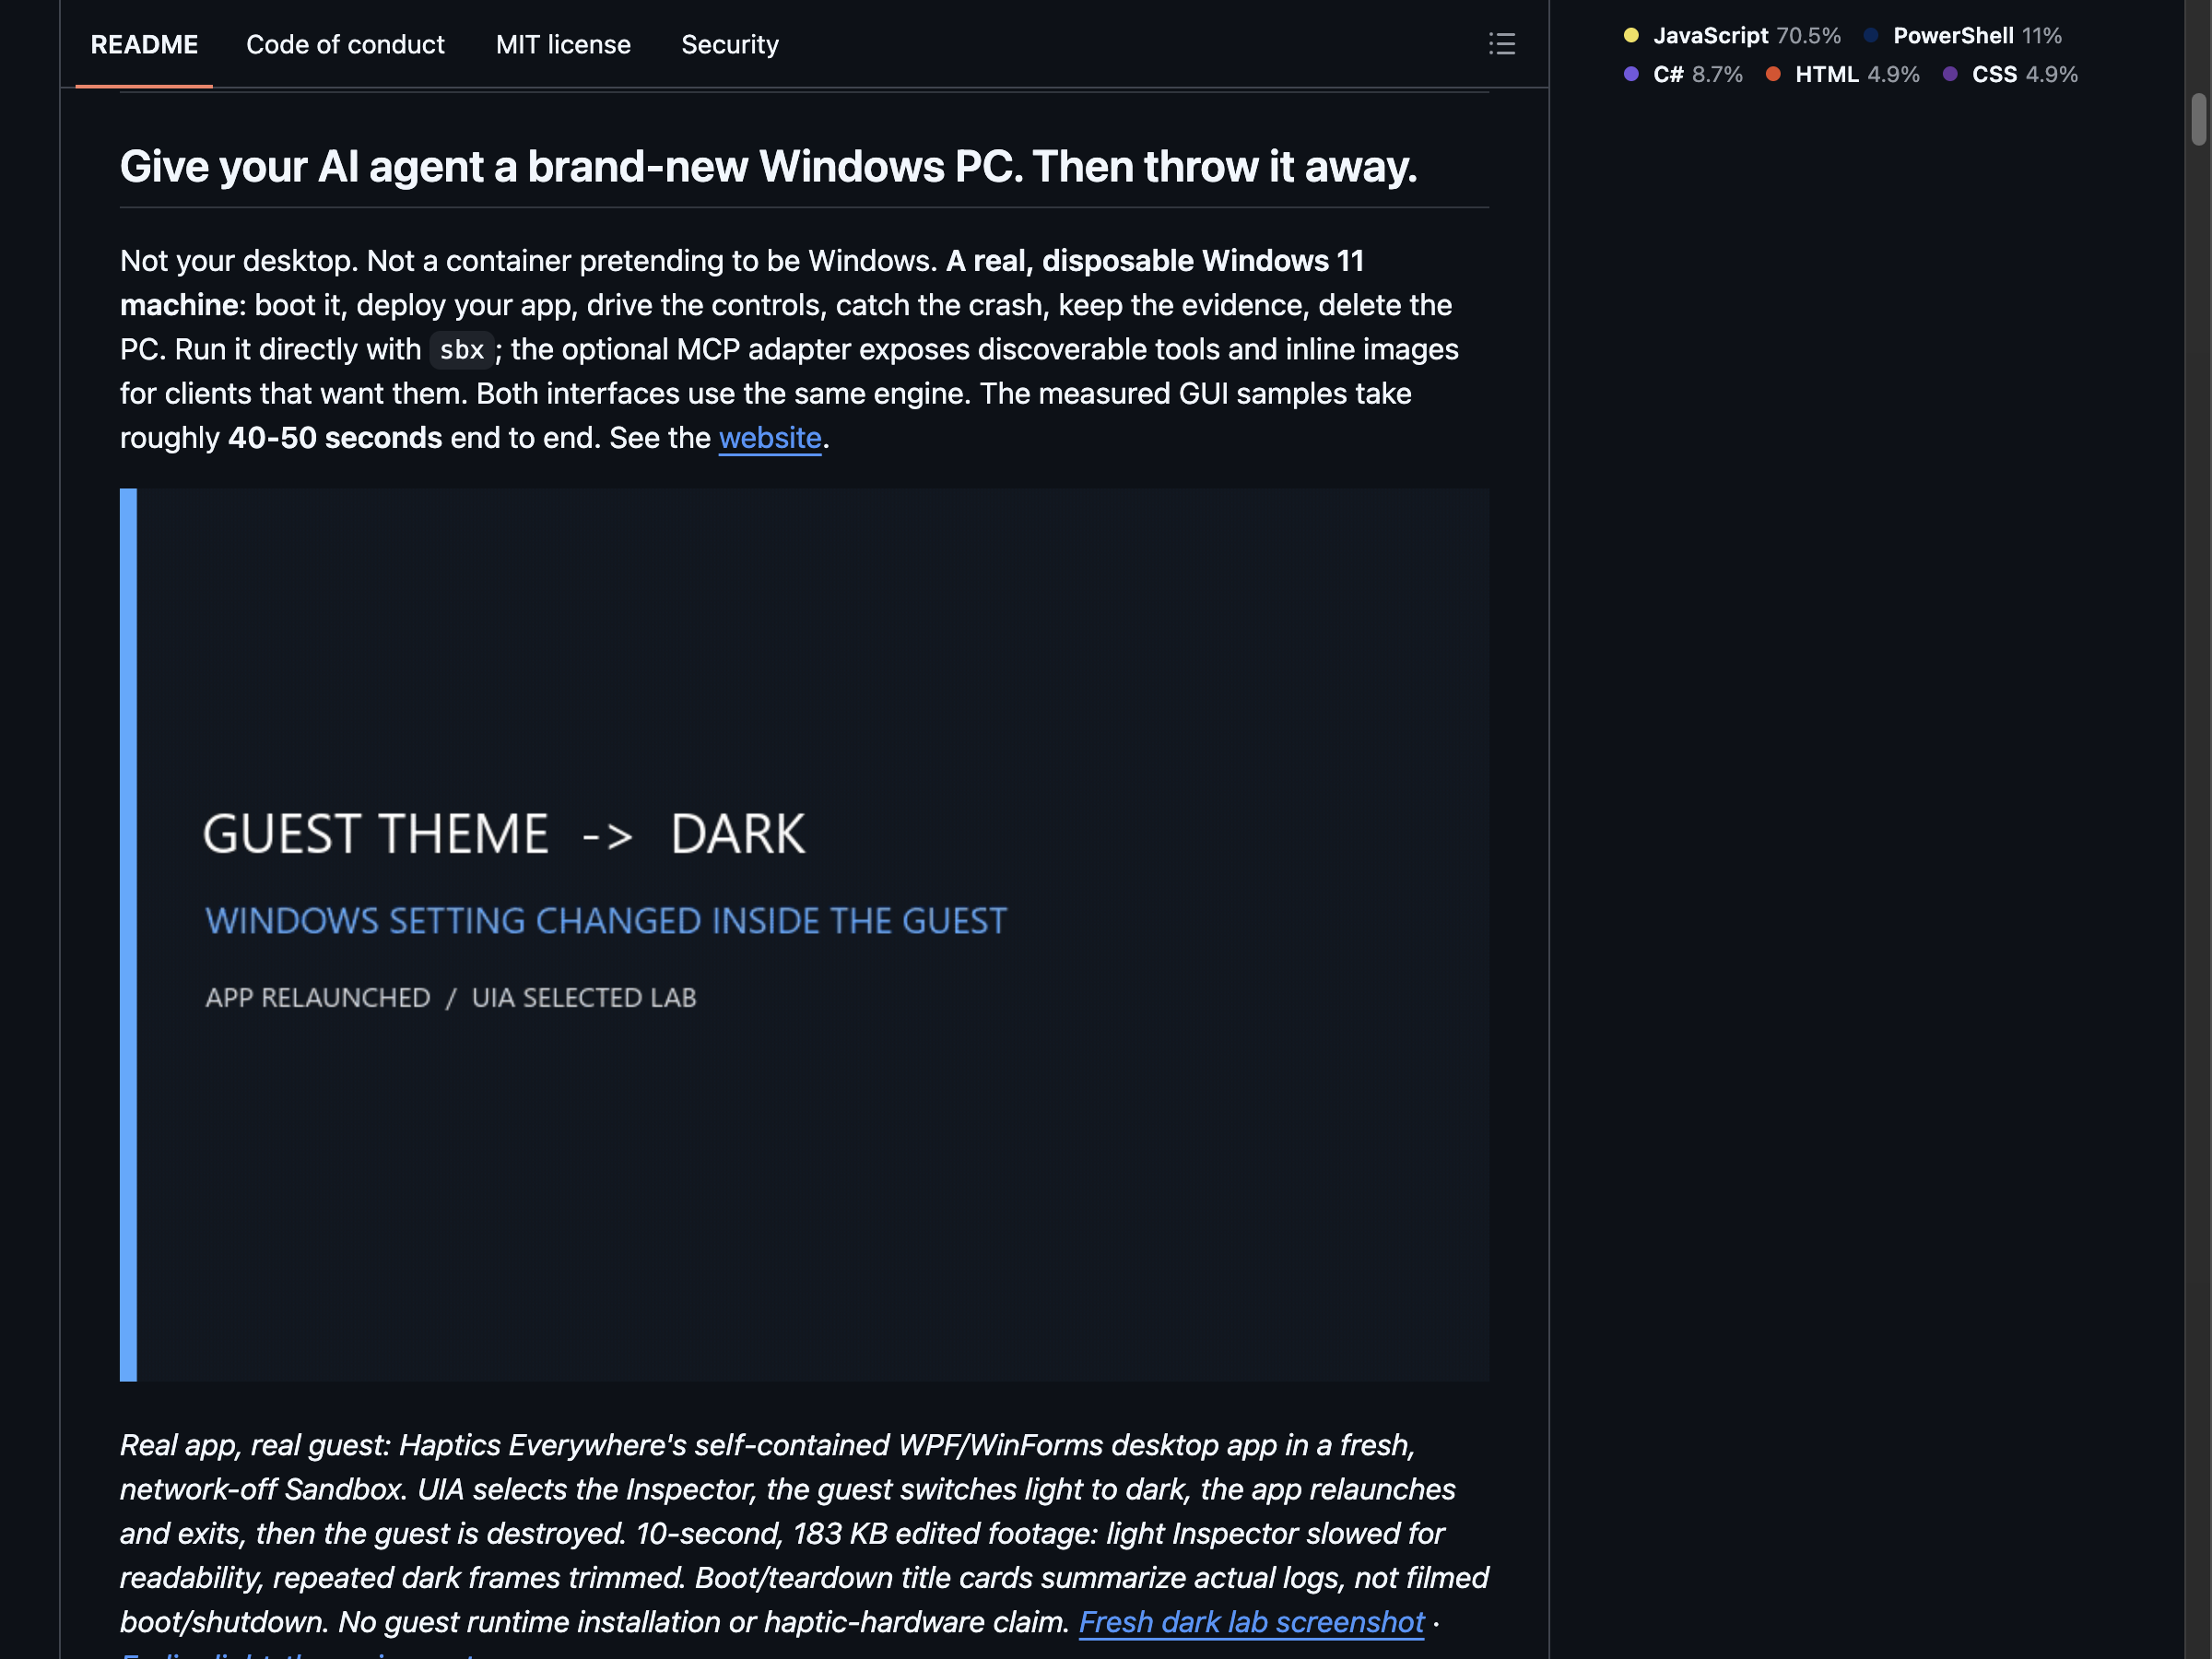
作为微软副总裁兼知名极客,Scott Hanselman 在 GitHub 开源了一个名为 sandbox-mcp 的工具链。
这套项目的核心理念极其纯粹:给智能体最高的安全保障并非限制其思考,而是为其配备一台三十秒内跑完测试并即刻灰飞烟灭的瞬态隔离沙盒。
他没有去折腾沉重复杂的第三方虚拟底座,而是直接挖掘出 Windows 系统内置已久却鲜有人精通的底层特性 Windows Sandbox。这项原生能力利用宿主机的只读镜像共享与动态写时复制虚拟磁盘,无需任何漫长的系统安装流程,就能在极短时间内拉起一台绝对干净的原生虚拟机。
整个沙盒测试生命周期被压缩到了惊人的三十至五十秒之内。
Scott Hanselman 还原了一个极其硬核的一线测试现场。在宿主机上,由于预先装配好了各种复杂的运行时依赖,本地编译通过的测试看起来一片全绿;然而当智能体将二进制文件丢入脱机无外网的干净沙盒时,短短三十秒内便精准捕获了应用崩溃,终端直接抛出退出码 -1073741515,明确指出客户真实电脑缺失基础运行库。
这种在本地开发机上永远测不出的“在我电脑上明明能跑”的经典暗坑,在干净的隔离环境中被瞬间打回原形。
标准协议接管一次性测试执行闭环
如果仅仅是一个独立的命令行工具,还无法直接融入现代代码智能体的工作流。
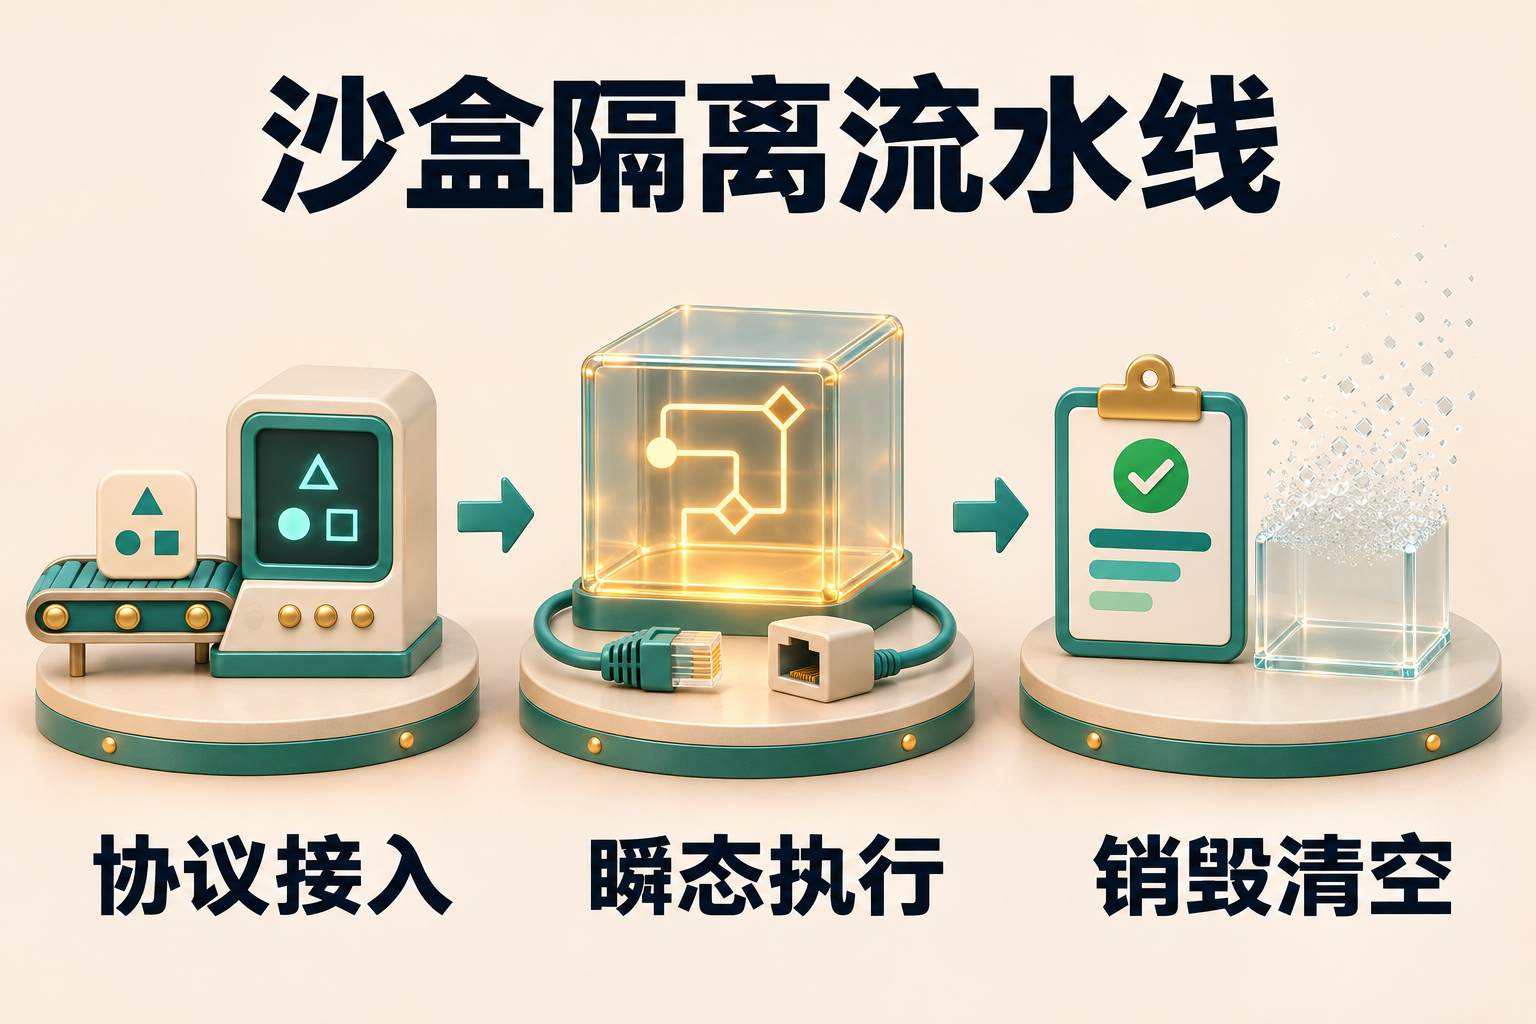
sandbox-mcp 的精髓在于它通过模型上下文协议(MCP),将底层的沙盒调度包装成了标准化的智能体工具。
当智能体接手一项充满不确定性的高风险任务时,它无需向宿主机直接发起系统调用。智能体通过标准协议向沙盒下发执行指令,系统会在后台秒级弹出一台一次性隔离系统。在沙盒内部,智能体不仅能执行命令行程序,还能借助原生自动化接口驱动桌面应用,模拟点击、输入与界面状态切换。
更关键的工程防御在于网络隔离策略。
该工具原生支持完全断网(network-off)、受控防火墙与外网通行三档配置。在运行不可信依赖或分析可疑代码时,智能体可以在物理断网的环境下安心引爆任务,同时将运行日志、截图证据与退出状态码稳妥传回宿主机。
一旦验证完毕,随着沙盒窗口优雅关闭,所有临时写入、被污染的文件与恶意脚本在瞬间物理销毁,不留任何痕迹。
告别笨重容器的内存黑洞,用完即扔的原生沙盒,终于让智能体在工位上拥有了自由奔跑的底气。
