在基础软件的安全评级体系里,九点八分是一个足以让机房人员从睡梦中惊醒的危险数字。编号为 CVE-2026-98432 的 Linux 内核 TCP 漏洞不仅无需认证,攻击者只要发送特制网络握手包,就能击穿操作系统内核并拿到服务器 Root 权限。
然而这项影响范围横跨十年的底层漏洞公开后,同源的 Debian 与红帽第一时间推送了全量补丁,全球云服务器装机量稳居首位的 Ubuntu,却让数以百万计的线上生产节点在公网整整裸奔了两周。一个关系到互联网基础设施命脉的满分漏洞,为什么会在最普及的发行版上遭遇如此漫长的断层?
满分内核缺陷遭遇两周发布断层
引发全球开发者强烈质疑的焦点,源于近日在技术社区引发巨大震动的安全警报。
在编号为 CVE-2026-98432 的漏洞报告中,安全专家证实攻击者已经能够在主流 Linux 发行版上稳定实现未授权提权。自 2016 年发布的 Linux 4.4 版本开始,几乎所有现代服务器运行的网络协议栈底层都潜藏着这处致命弱点。
然而面对如此危急的远程攻击链,官方维护团队却将漏洞仅仅标注为常规的高优先级,而未触发紧急补丁流程。
根据官方安全团队事后的解释,系统维护遵循严格的双周内核滚动测试周期。在修复补丁被合并后的第一周,新内核仅仅被推送到未对外启用的预备更新源中进行硬件兼容性回归,直到第二周结束才会进入正式仓库。
操作系统装机量第一不等于安全响应第一,当满分内核漏洞撞上僵化的两周发布日历,学会用网络层规则在线热切断才是生产高可用的终极防线。
Ubuntu 24.04 与 22.04 的修复内核长期滞留在预备更新仓库,默认的安全更新源根本拉不到新包。普通运维执行常规升级,系统只会误报所有组件均处于安全状态。
面对成千上万台无法随意停机重启的线上业务服务器,技术团队必须看清底层的真实机理。
拆解协议内存竞争与免重启热防
这项让全网基础设施提心吊胆的漏洞,藏匿在处理网络连接握手最核心的底层函数中。
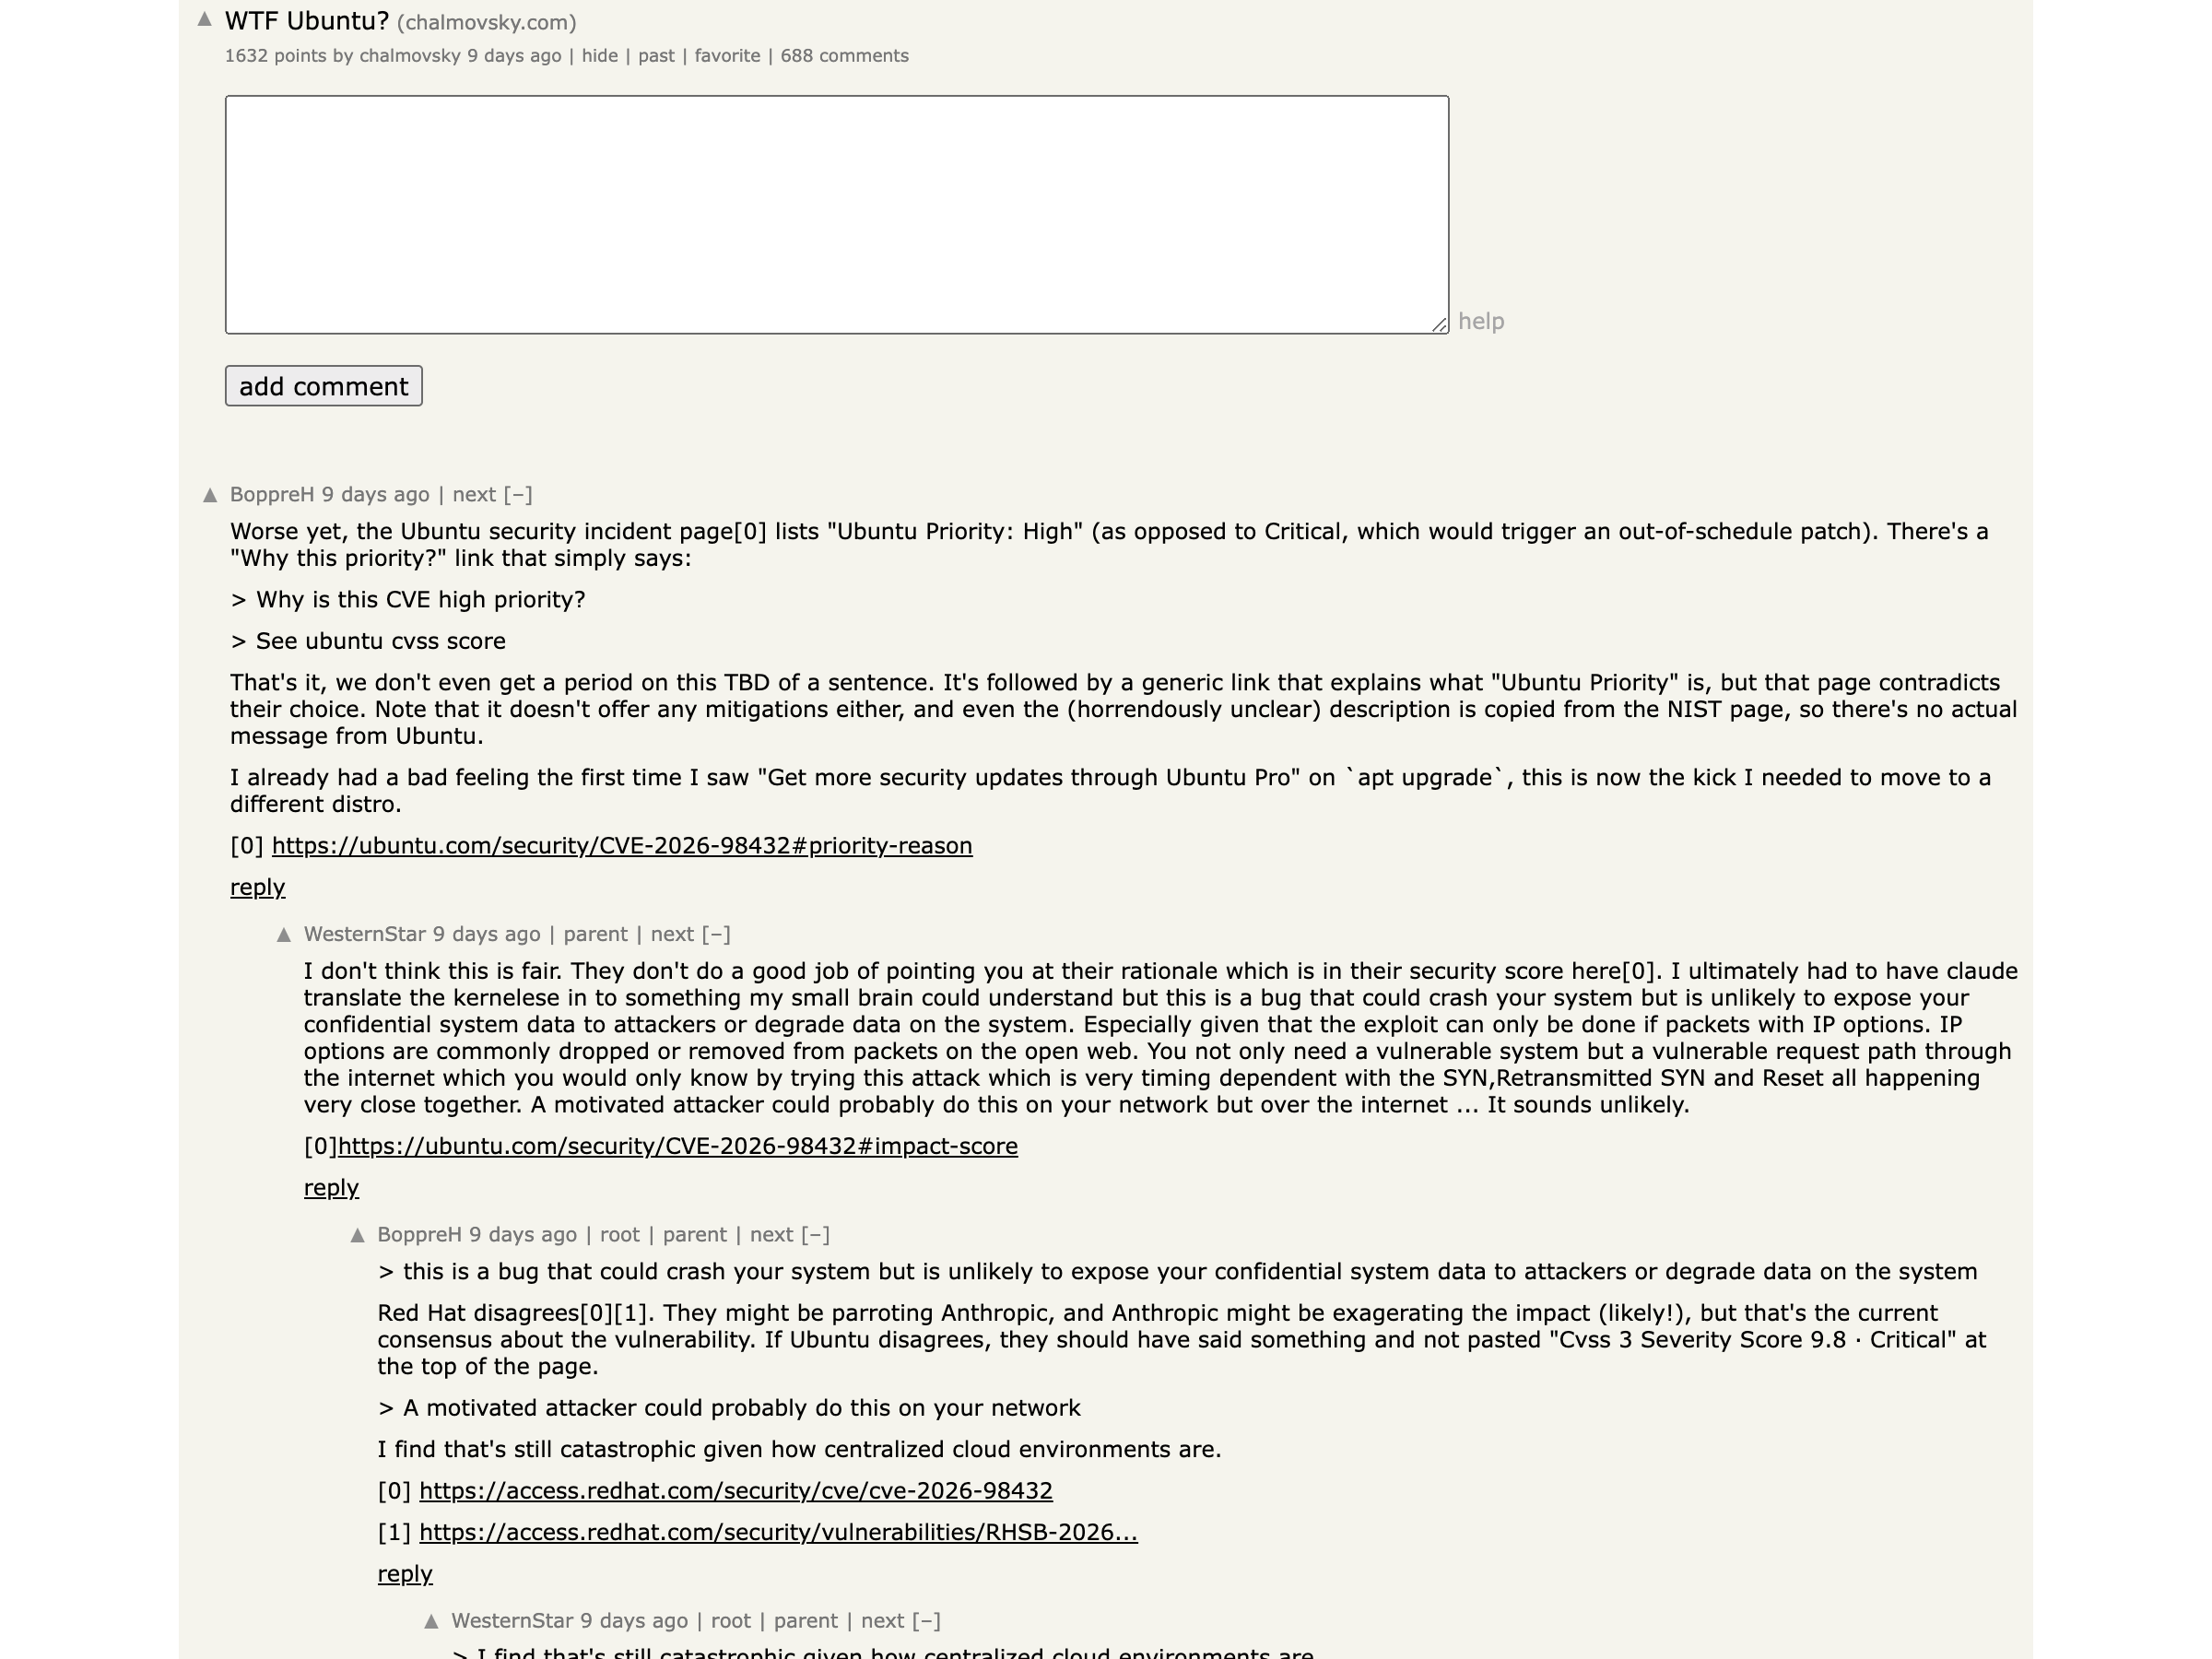
在内核处理进入连接请求的实现代码里,如果客户端发送的握手包携带有可选扩展信息,请求结构体会将选项指针的所有权直接移交给新创建的套接字结构:
// 内核处理网络握手时的危险指针转移
newinet->inet_opt = ireq->ireq_opt;
然而在多核并发与异常中断发生时,内核缺乏严格的互斥保护。原本受控的选项结构在尚未完成网络回收周期之前便被提前释放,随后的并发操作对已经释放的悬空指针进行非法读写,最终导致了严重的内存释放后重用漏洞。
对于无法停机重启的核心生产集群,被动等待内核升级无异于坐以待毙。由于该漏洞的触发严重依赖不常见的网络选项字段,工程师可以直接在网卡入口部署动态防火墙规则:
# 查看当前运行内核是否处于受影响版本
uname -r

# 部署免重启网络热防御规则,丢弃带异常选项的 IPv4 握手包
sudo nft add table inet cve_mitigation
sudo nft add chain inet cve_mitigation input { type filter hook prerouting priority -310 \; policy accept \; }
sudo nft add rule inet cve_mitigation input ip version 4 ip hdrlength \> 5 ip protocol tcp drop
由于正常的 TCP 握手流量极少依赖可选报头,任何携带扩展字段的数据包都属于异常载荷。通过在网络预路由链路上直接掐死异常报文,无需重启机器就能在网卡层将漏洞利用载荷拒之门外。
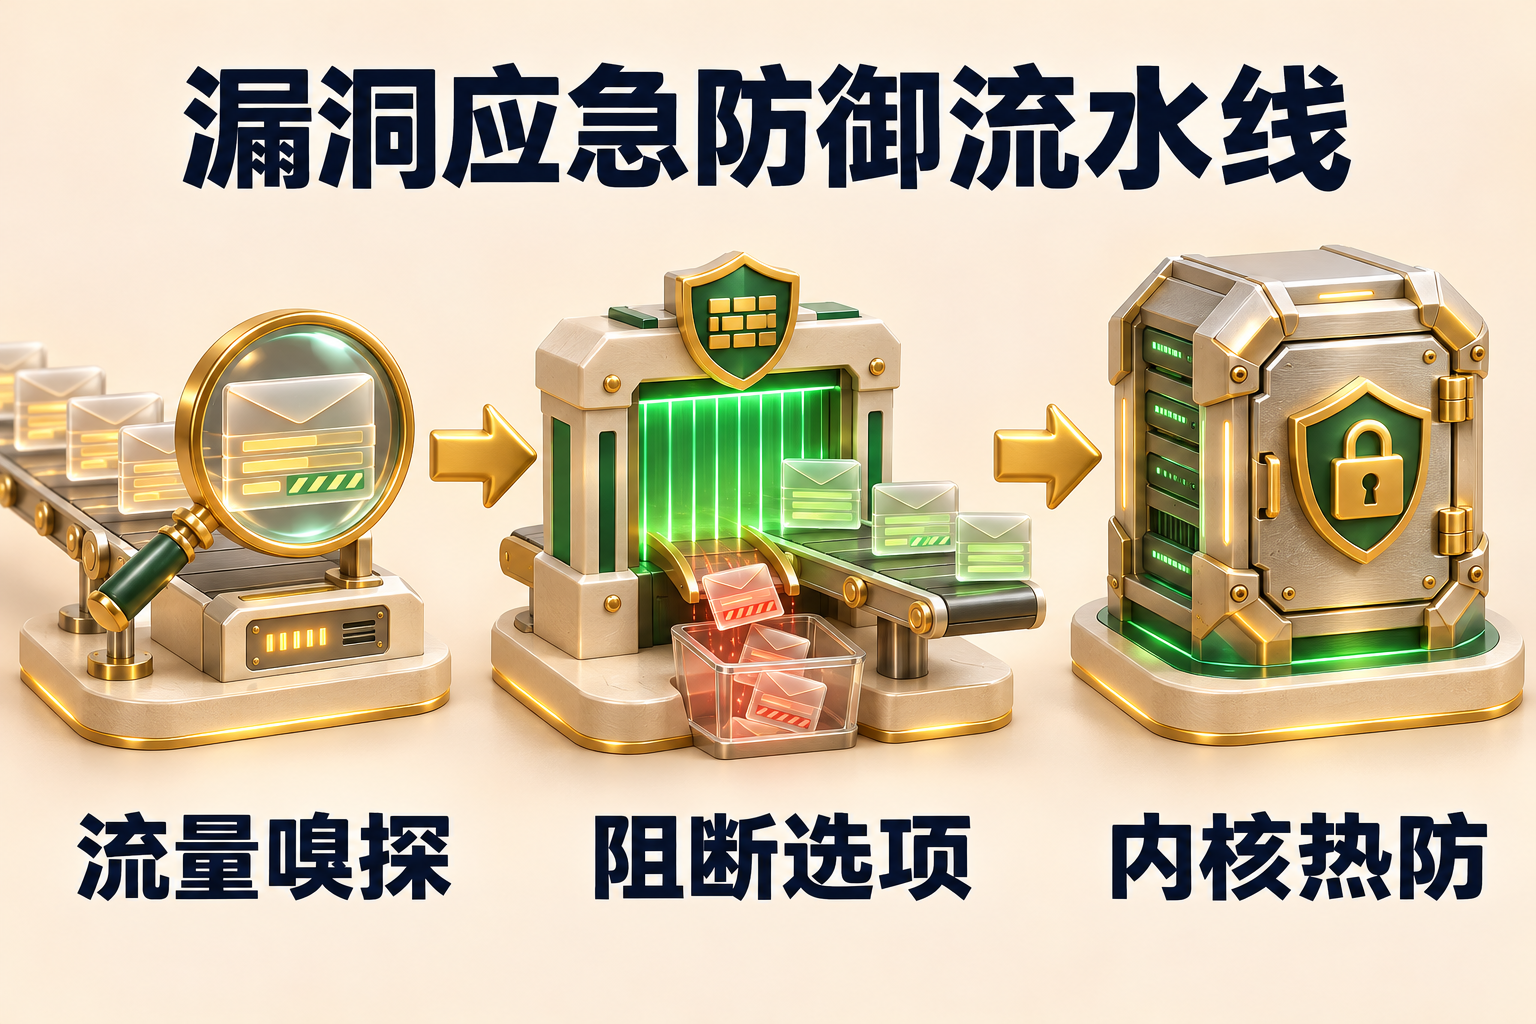
从被动依赖官方仓库的漫长排期,到深入底层逻辑实施精准的网络层热阻断。
看清基础架构的代码缺陷,掌握免停机的热修复武器,这才是面对未知安全风暴时最硬核的技术底气。
