某核心服务版本发布的例行值守现场,监控智能体对配置的三个核心业务指标完成了一轮采集,随后在群聊中向工程师推送了判定结论,提示“发布状态不确认,底层数据源查询失败,有效样本量为零。”
收到这条告警的值守工程师顿时陷入了困惑。是新版本代码存在严重故障导致业务接口请求跌零,还是部署底层网络中断导致采集探针失联?亦或是监控数据引擎本身出现异常,甚至大语言模型在理解指标时产生了幻觉?
这正是当前工程师在面对发布变更时最真实的痛点。每逢应用上线,值守开发最典型的动作便是打开一连串浏览器标签页,包括发布单管理控制台、核心业务指标大盘、错误日志中心与告警事件流。工程师不得不依靠肉眼反复比对发布前后的时序曲线,关联多机房告警,在脑海中费力拼接分散在不同系统的上下文,以判断本次改动是否按预期生效、有无引发未预期的性能劣化。
很多团队尝试直接用 Function Calling 将内部监控 API 简单包装,再写上一段长达数千字的提示词,试图让大模型自主接手发布值守。然而一旦直面高可用要求的生产环境,这种缺乏工程架构约束的系统便迅速崩溃。参数漏传误传、多工具调用逻辑漂移与上下文窗口急剧膨胀接踵而至,更致命的是它常常混淆底层系统采集故障与上层业务失败。
核心矛盾:监控运维的主要矛盾不再是“观测数据匮乏”或告警没有覆盖,其本质在于高熵碎片化数据与确定性发布决策之间的鸿沟。指标与日志只反映物理现象,但不包含意图;发布单与代码变更记录了业务意图,却缺乏运行时的直接投射;告警高度分散,缺乏业务意图的关联。
面向大规模应用服务集群(在内部架构中通常抽象为标准化的应用部署单元)的监控智能体,其设计初衷,正是用自动化编排接手这套繁重而重复的跨系统取证、因果对齐与状态判定流程。但在落地过程中,最大的挑战从来不是大模型能不能看懂曲线,而是如何在概率推演与客观运行状态之间构筑可靠的工程约束与验证闭环。
真实故障引发的错误状态判定
前述发布值守中导致样本量全部报零的事故,事后深入排查表明,导致系统给出错误结论的直接原因,是监控适配器中两个具体的技术缺陷。
时间戳分桶精度陷阱
首要缺陷出在时间戳处理逻辑中。监控适配器在向上游拼装时序聚合查询时,直接携带了秒级精度的客户端时间戳(如十四点三十二分十五秒)。然而底层分布式时序聚合存储引擎在设计上强制要求,所有聚合查询必须按照整分钟硬对齐(如十四点三十二分整)。细微的十五秒时间零头导致时序分桶窗口计算发生错位,底层引擎在内存执行数据聚合分桶时,直接丢弃了整批有效数据。适配器因为没有拿到分桶结果,便向上层误报样本量为零。
类型弱比对导致过滤落空
次要缺陷出在内存数据清洗环节。上游监控接口返回的数据字典中,指标标识键是以整型数值存储,而适配器在比对过滤时误将入参当作字符串处理。强弱类型的不一致导致所有原本成功返回的数据在内存管道中失配,有效时序样本被全部过滤。
技术缺陷修复完成后,相同的三个监控指标在同一时间窗口内呈现出截然不同的真实物理状态。为了剥离具体业务信息,此处将指标进行匿名化表示:
{
  "metric_A": {
    "status": "READY",
    "description": "整分钟对齐后成功拉取到该案例的有效时序样本点"
  },
  "metric_B": {
    "status": "PARTIAL",
    "candidate_cause": "仅单侧机房返回数据,覆盖不完整,具体原因待核验"
  },
  "metric_C": {
    "status": "EMPTY",
    "candidate_cause": "查询返回无记录,不能证明系统正常或编号必然有误,待核验实际流量或配置"
  }
}
指标 A 的状态翻转为就绪可用(READY),成功拉取到有效样本,证实此前全报零纯属适配器代码缺陷所致。指标 B 回读为部分覆盖(PARTIAL),仅单侧机房有数据点返回,覆盖不完整,暴露出单侧网络策略或实例部署状态存疑的待核验线索。指标 C 回读为空值(EMPTY),查询返回无记录,这既不能证明底层系统完全健康,也不能直接断定指标编号必然有误,而是提示需要开发核验业务实际流量走向或监控项配置。
如果系统没有将底层遥测细化为确定性的分级状态,工程师就会永远在“到底是不是监控系统挂了”的猜忌中耗尽精力。
根因剖析与多层交付断头路
上述事故清晰表明,大模型在复杂运维体系中频频失控,本质上源于缺乏物理世界与概率推理之间的有效隔离。
交付链路断头路案例
在另一次关于特性灰度环境定时闭环的线上验证中,发生了一起极为典型的多层系统协同断裂事故。用户在值守群内输入特性环境调试链接,要求智能体协助观察变更。智能体直接报错,提示必须提供主发布计划单号。
研发同学迅速定位到后端服务存在链接类型判断缺陷,合入了修复代码并完成容器灰度。研发在本地使用单接口测试探针调用后端,入参同款调试链接,接口不再报缺少单号,继续调用后返回 401,说明解析路径发生变化,但鉴权和端到端均未验证通过。研发仅凭未报缺少单号这一表象,便主观误以为后端逻辑已经修复通过。
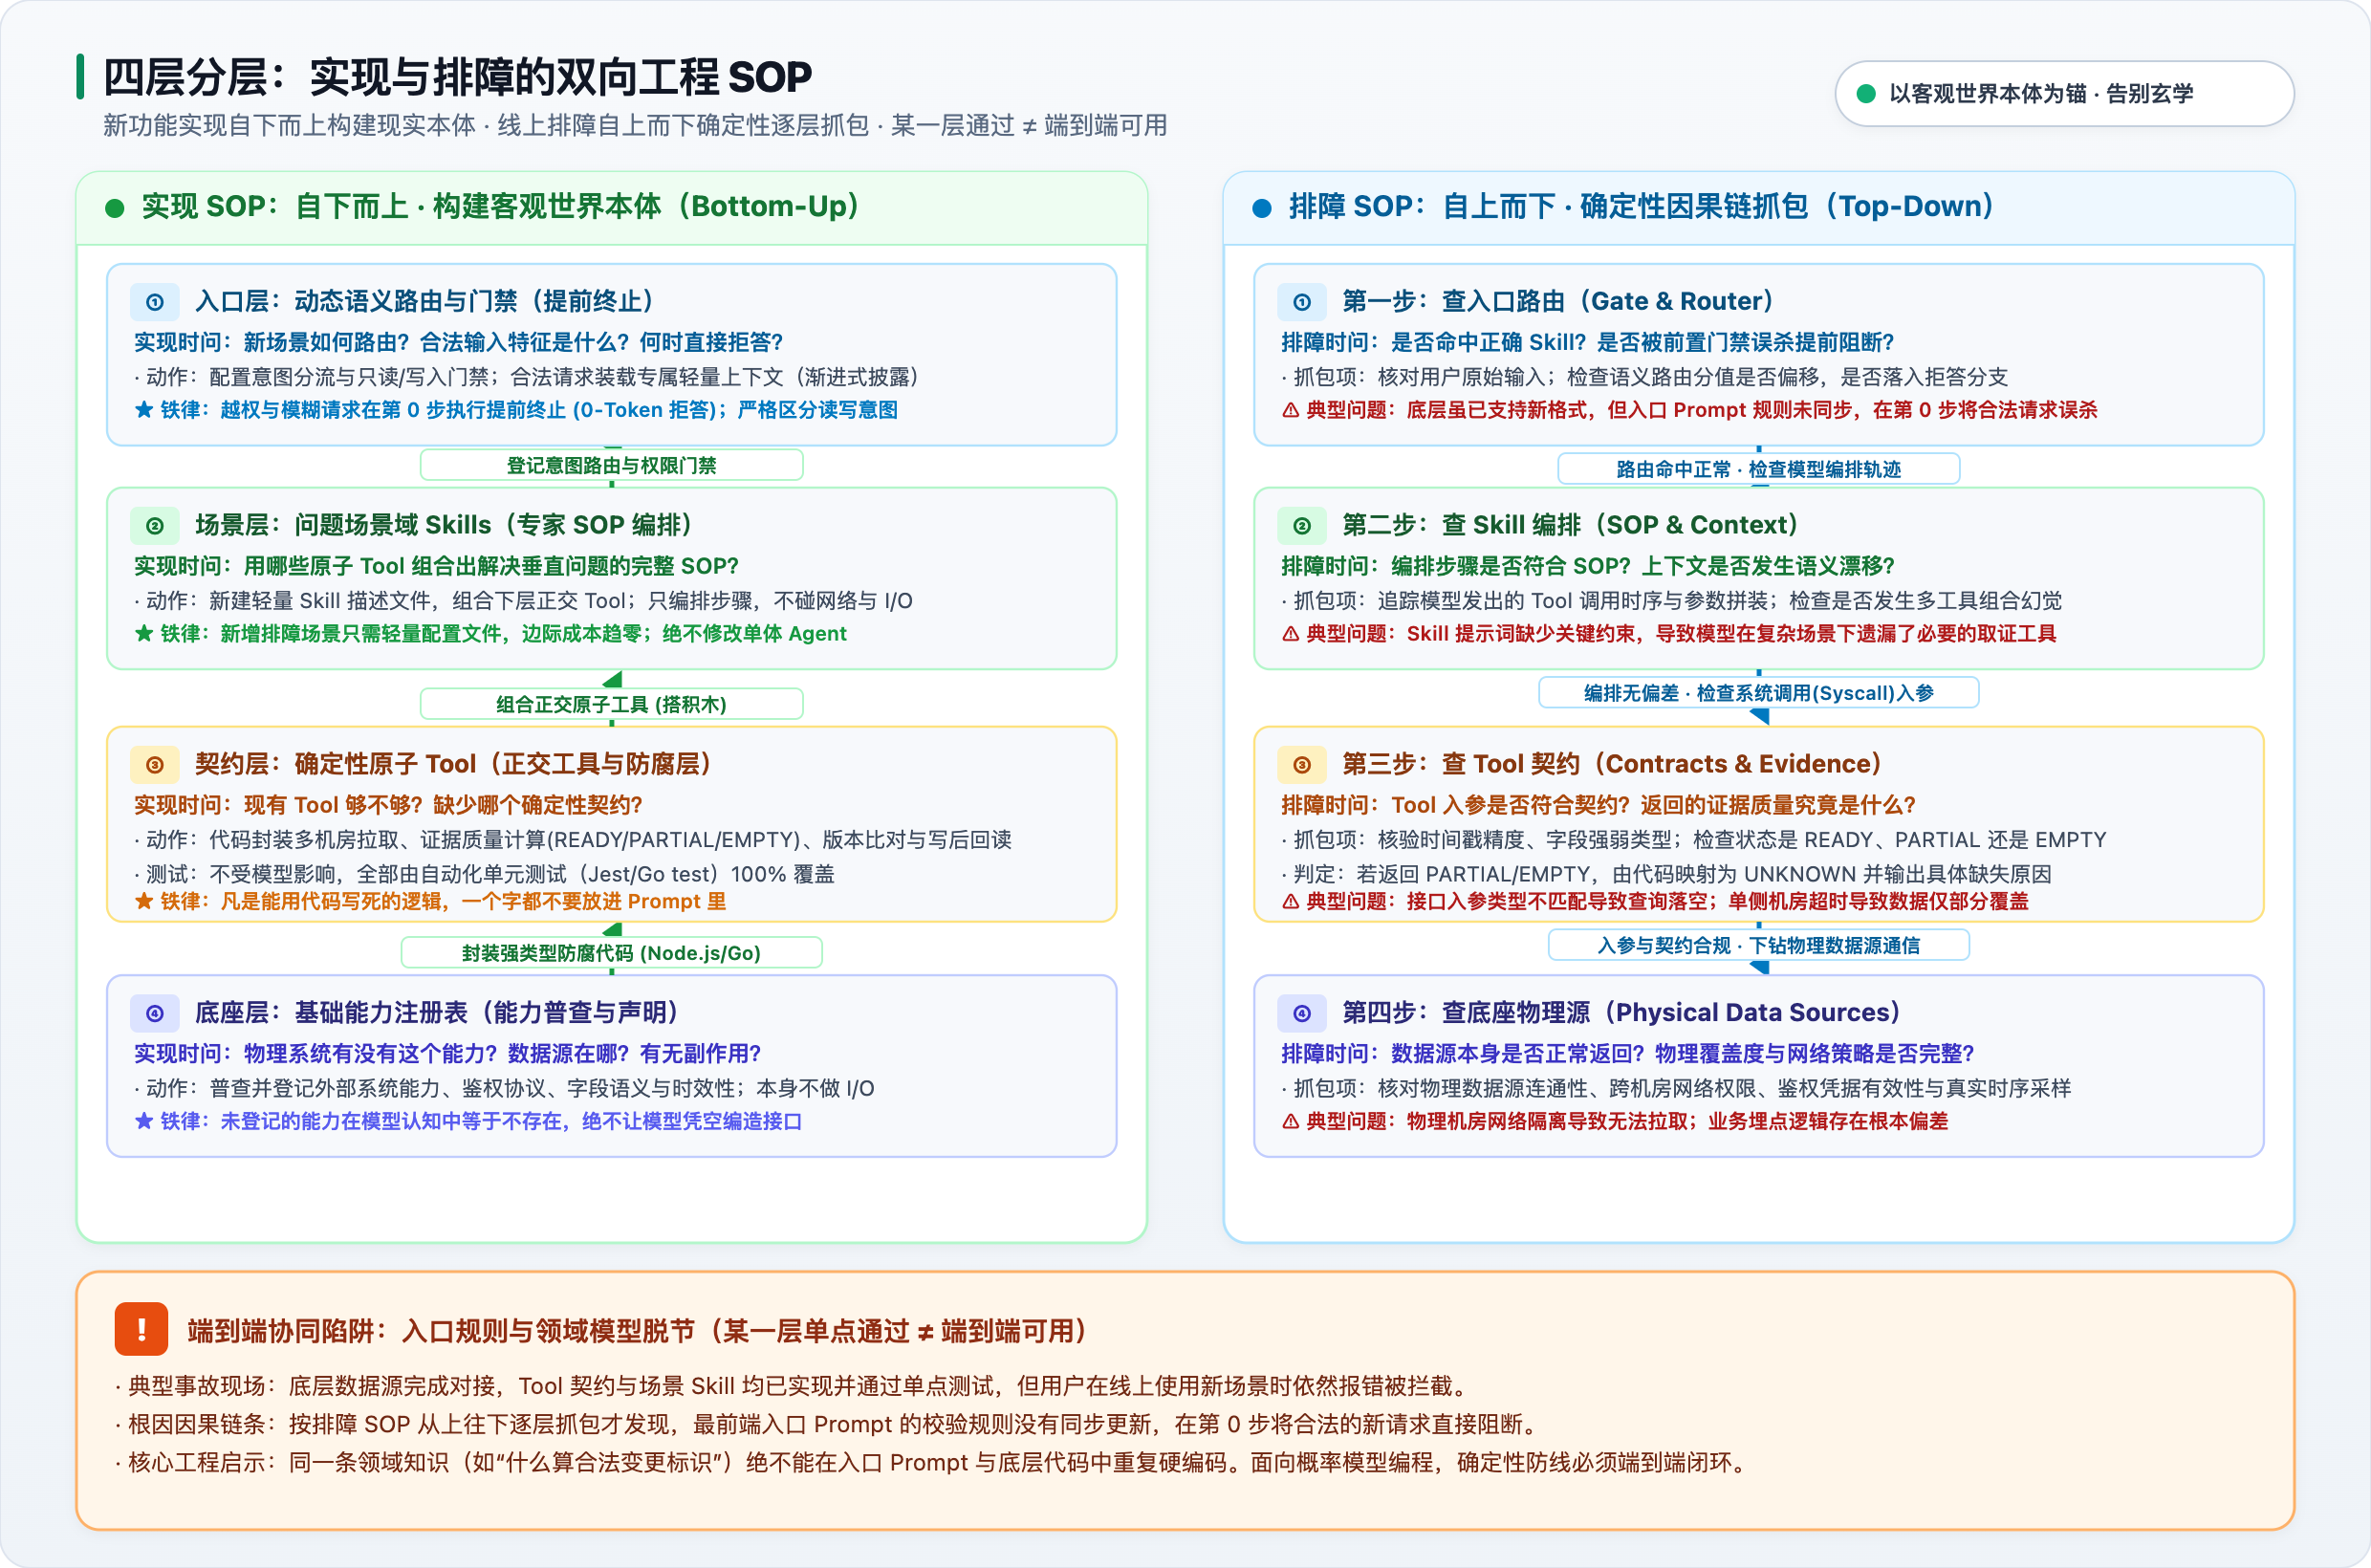
然而当值守人员在真实工作群中再次输入该链接时,系统依然原样报错拒绝服务。深入排查整条请求链路才发现,后端虽然支持了新链接解析,但部署在平台最前端的技能路由包内部,其正则匹配规则与提示词规范并未同步更新。用户输入在第一道关卡就被硬规则强行拦截,根本未能触达后端服务。
这一案例深刻揭示出智能体功能交付是横跨用户交互入口、平台意图路由、技能包编排、工作区脚本、后端应用服务、底层遥测系统与终端渲染交付的七层完整模型。仅仅验证后端服务单点通过,绝对不能等同于端到端可用。
开发者角色的深刻跃迁
大模型的爆发给研发人员带来了深层的生态位焦虑。从软件工程演进的角度看,这并不意味着程序员价值的贬值,标志着一次深刻的分工跃迁。
| 维度 | 传统研发模式(面向 CPU 编程) | AI 智能体时代(面向概率模型编程) |
|---|---|---|
| 核心职责 | 手写条件分支、嵌套循环、硬编码状态机与跨系统 RPC 的流程编排者 | 为大模型建造高信噪比认知脚手架、定义现实边界的信息架构师 |
| 思维范式 | 假设输入输出符合严格类型,上游结构稍变系统立刻中断的硬编码确定性 | 用概率引擎理解人类发散意图、用强类型代码锁定状态转移的双轨协同 |
| 排障抓手 | 单步调试、断点与堆栈追踪(Stack Trace) | 评测集防御(Eval)、上下文预算审计、系统调用与证据溯源(Trace) |
| 一句话本质 | 教机器一步一步怎么做(How to do) | 给 AI 画一张高精度的世界地图(What is reality & What are the boundaries) |
开发的真实价值远不止编写 Prompt,关键在于升级为信息架构师,需要定义物理世界的确定性边界,声明客观系统中哪些状态与实体是真实存在的;治理上下文的信息熵,通过分层结构过滤杂音;构筑确定性工程防线,用不可妥协的代码状态机、安全熔断器与写后回读机制约束大模型偶发幻觉。
分层信息架构与证据三态防线
为了降低概率推理与物理系统之间的非预期摩擦,系统必须建立分层信息架构,构建由发散到收敛的“确定性漏斗”与“上下文隔离屏障”。
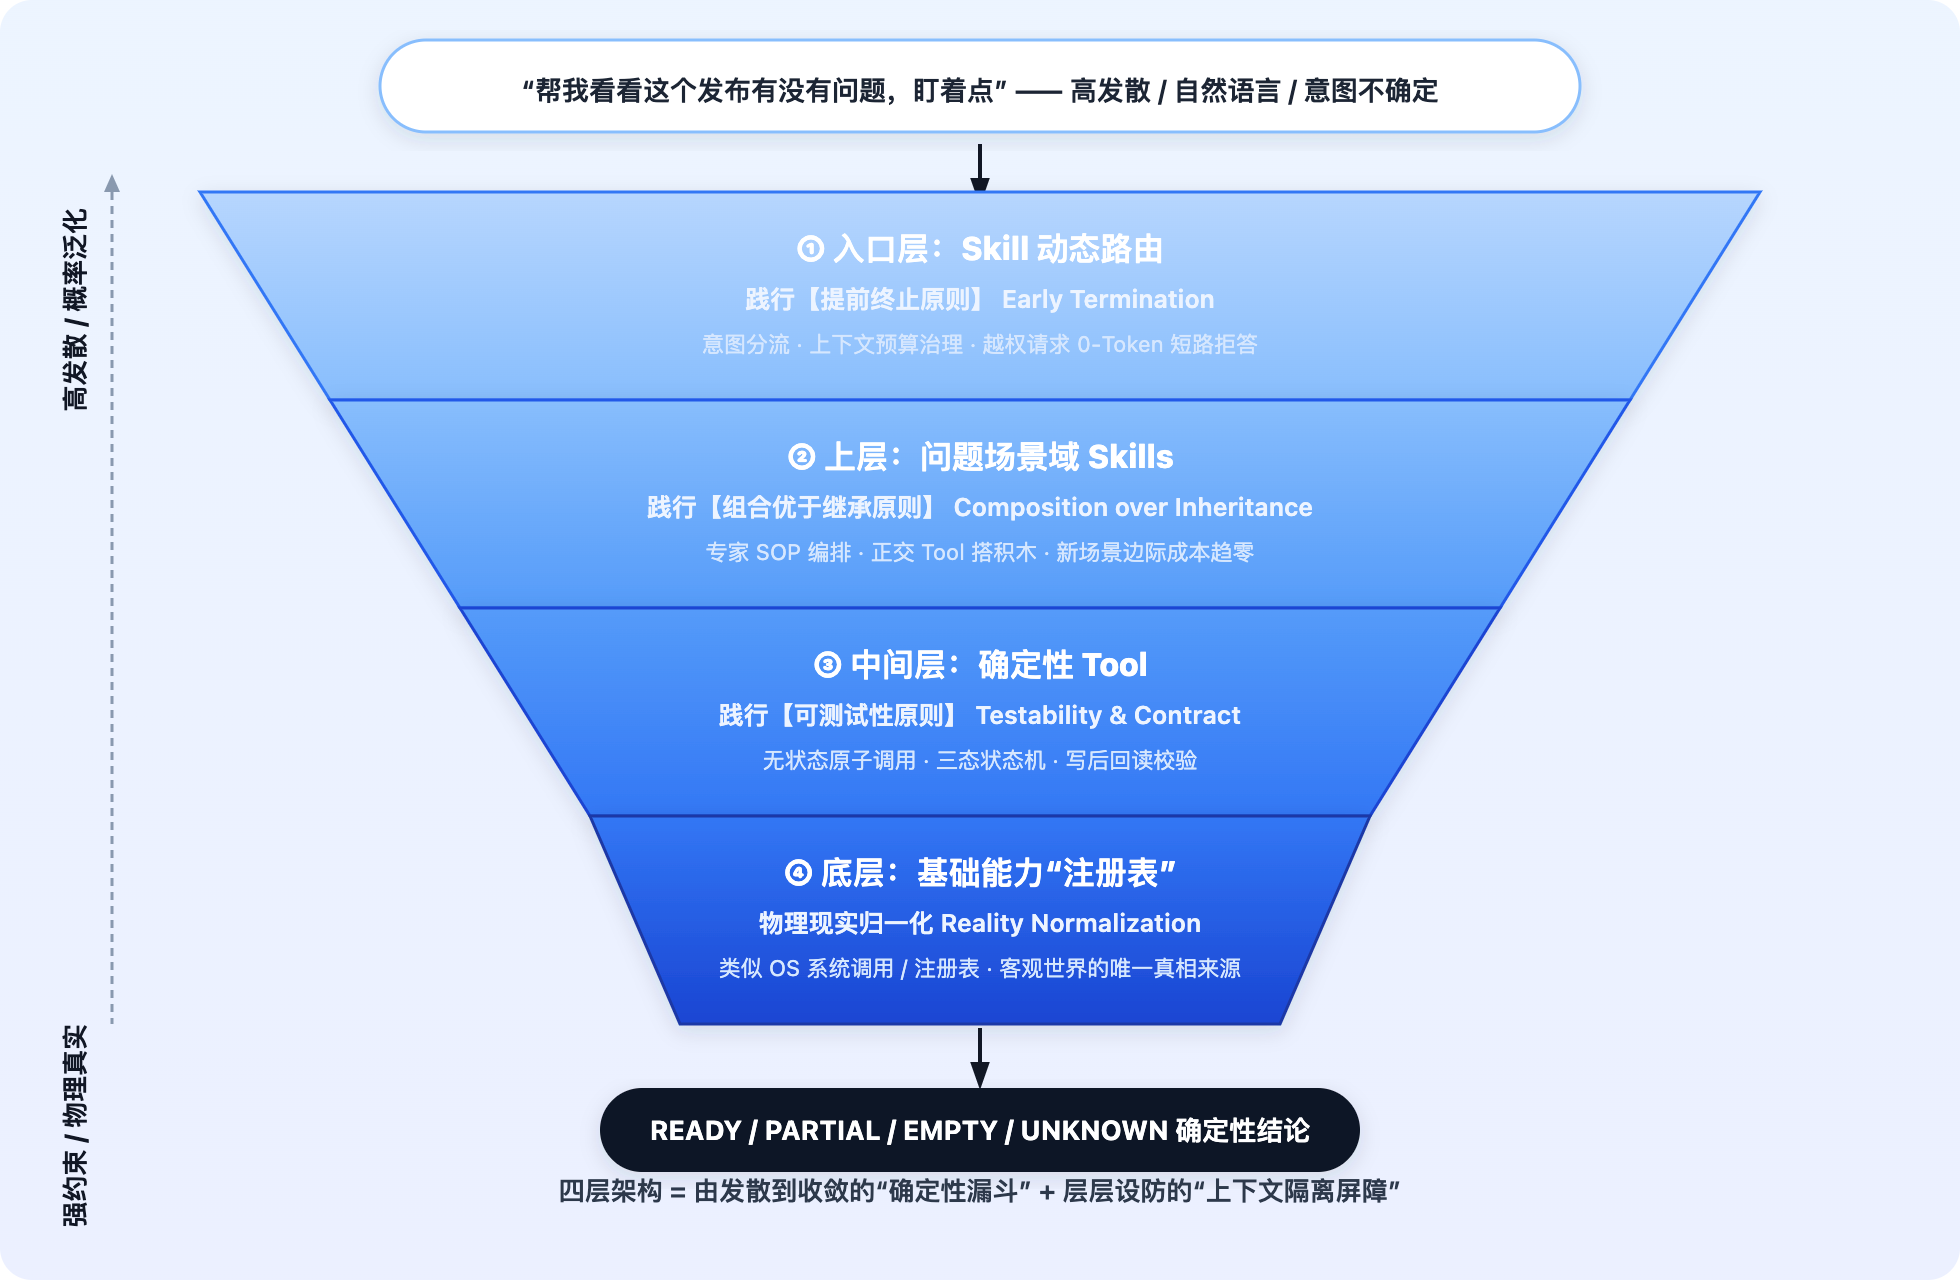
用户的自然语言输入高度发散,系统逐层通过入口路由、场景技能、确定性工具收窄约束,最终在底层基础能力上落地为离散的确定性结论。
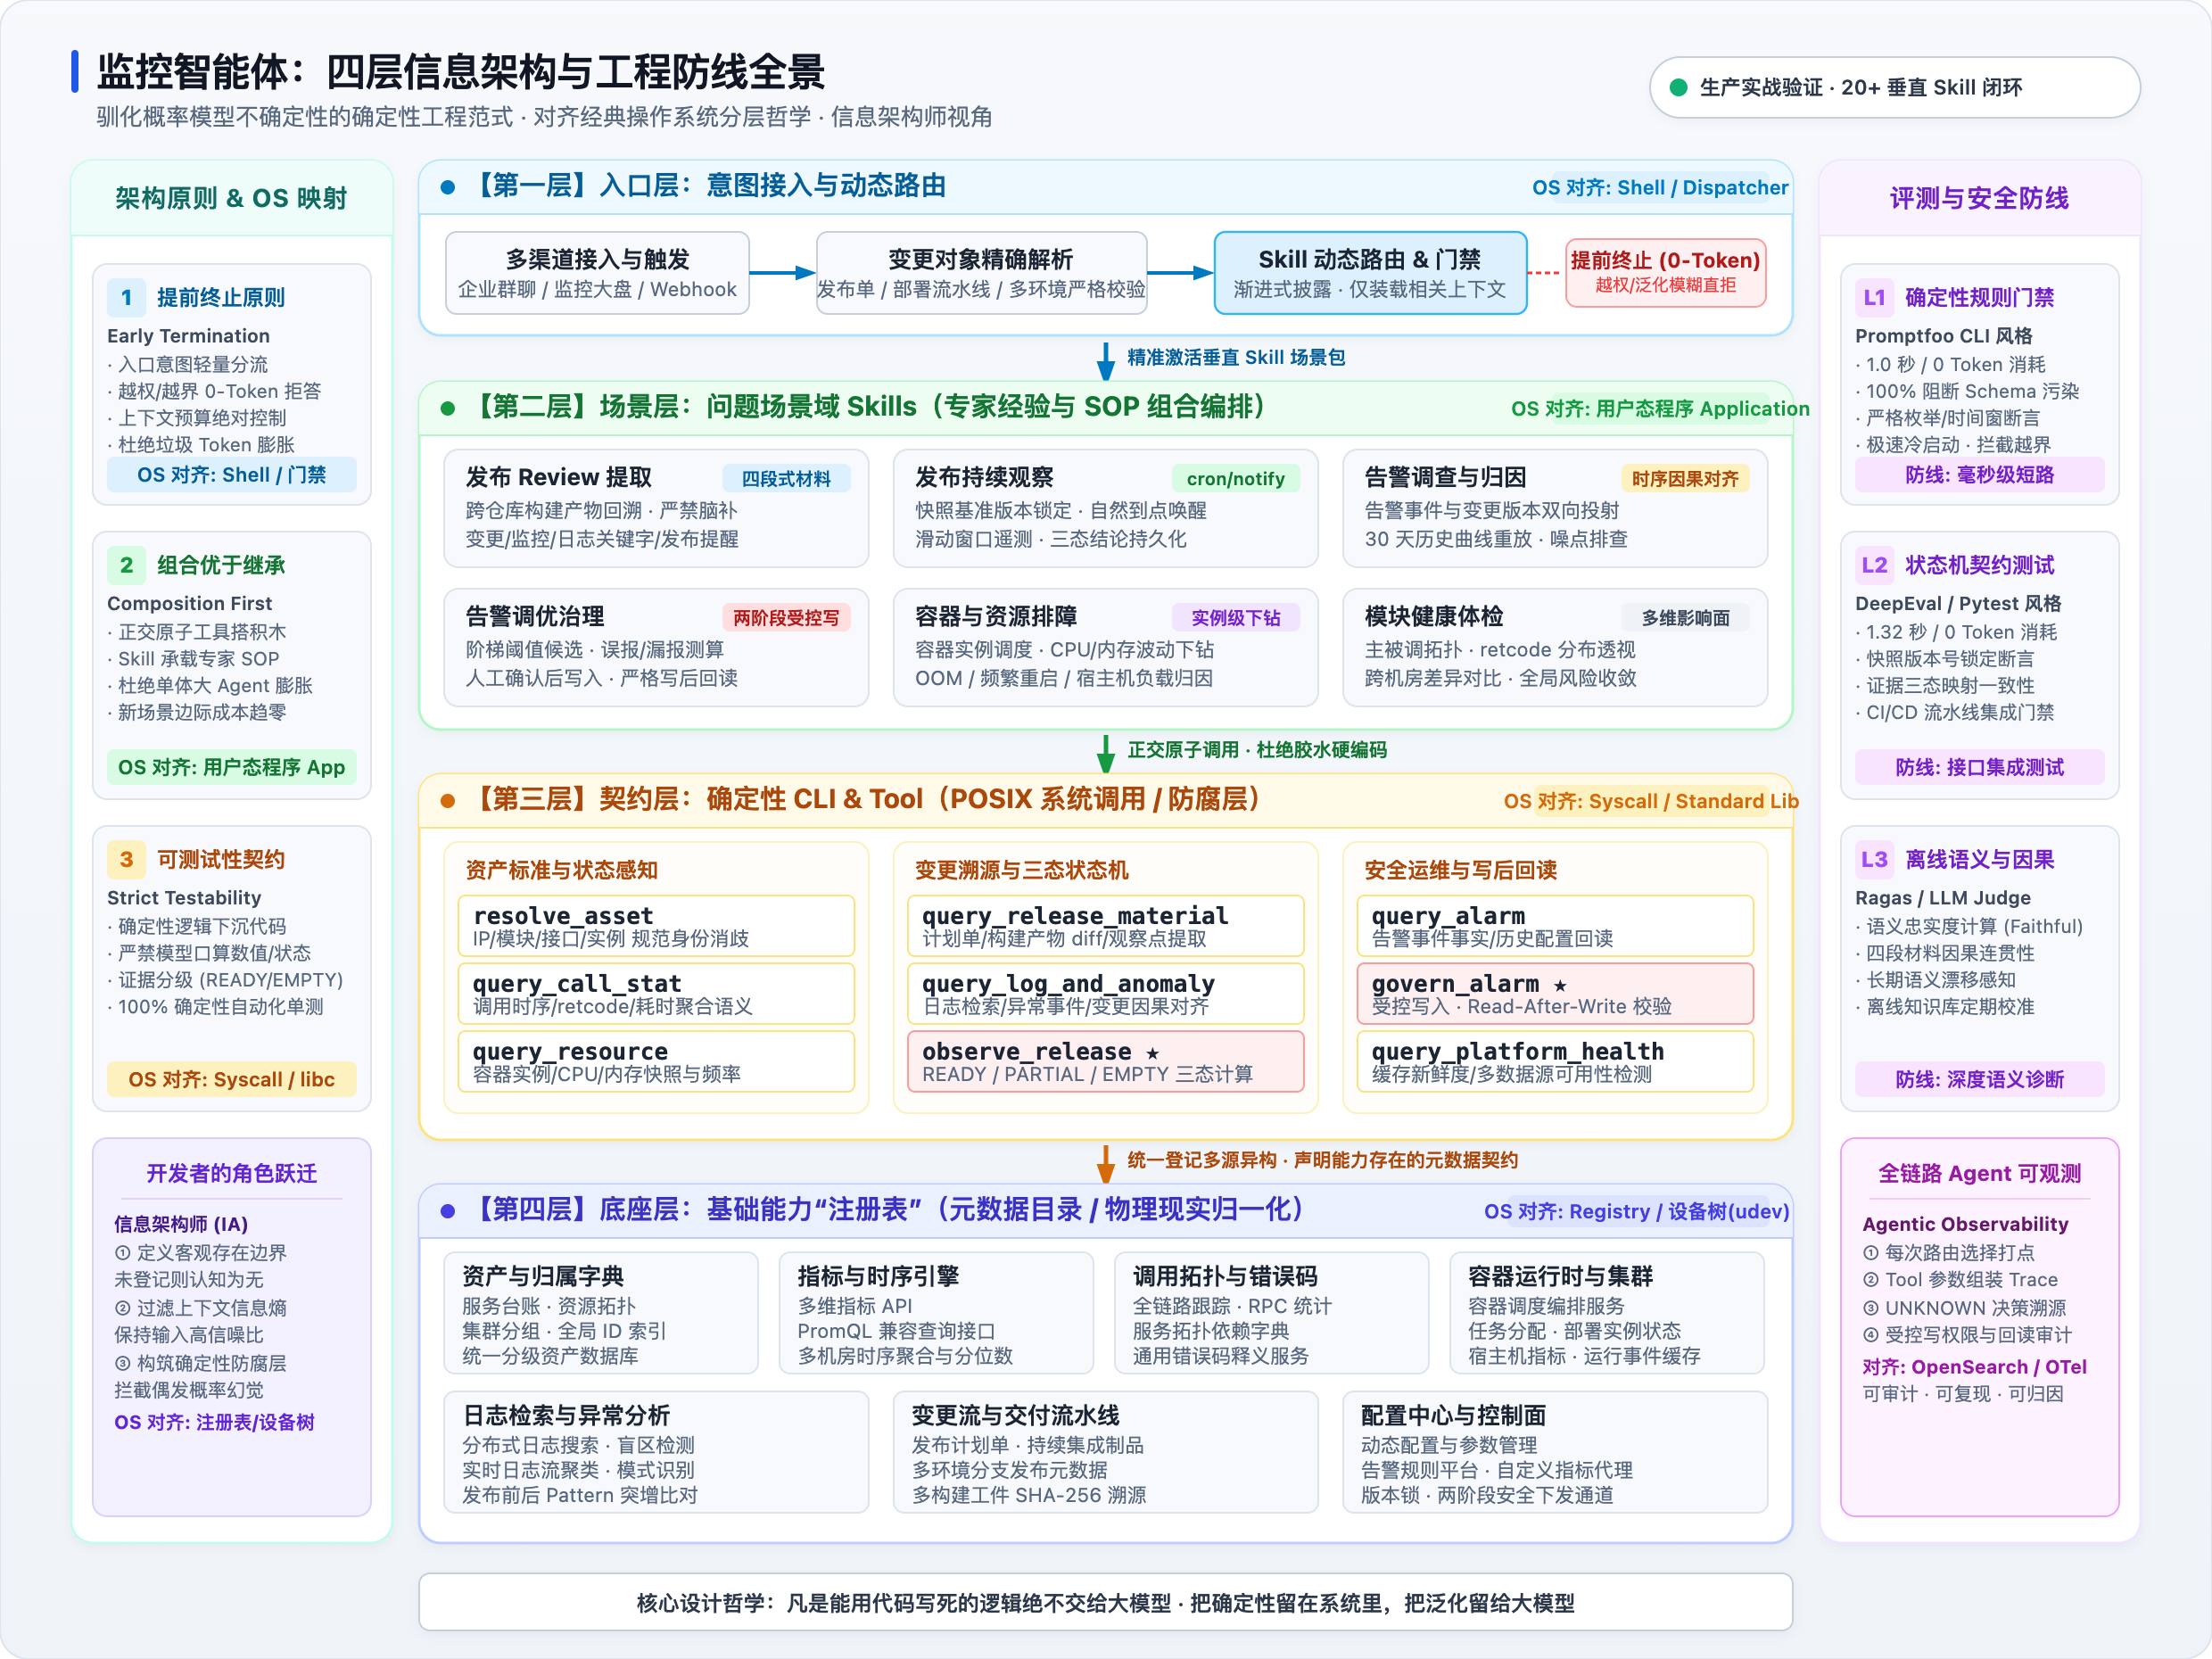
分层信息架构的四层落地
系统将整体能力解耦为自下而上的四个层次。
第四层是底层基础能力注册表,作为物理世界的归一化底座。这一层没有任何模型参与,只有确定性的登记动作。它对齐操作系统的注册表与设备树,登记设备标识、驱动归属与暴露能力。服务台账 CMDB、指标监控平台、分布式日志中心、调用链跟踪与容器调度集群等外部系统是被这份注册表索引的实体。基础能力注册表唯一的价值是声明客观存在与规范调用契约,本身不承担任何业务 I/O。
第三层是中间层确定性工具契约。**凡是能用代码写死的逻辑,一个字都不要放进 Prompt 里。**大模型极不擅长精确的数值比对、复杂时间戳换算与多机房数据对齐。中间层通过确定性代码实现,封装多机房容灾、鉴权凭据与缓存加速,并输出标准化的证据三态计算、受控写入的写后回读以及自动化单元测试覆盖。
第二层是上层问题场景域技能。每一个 Skill 代表一个垂直问题域(如发布审查、告警排查、持续观察),它将专家标准作业流程(SOP)与编排脚本固化为场景技能,组合调用下层的正交原子工具。在基础工具完备的前提下,扩展新场景的边际工程成本明显降低。
第一层是入口层技能动态路由。前置静态规则或正则门禁可在零模型 Token 消耗下直接拦截非法请求;而对于需要意图识别的模糊输入,动态路由在解析分类后仅向模型下发当前场景所需的轻量上下文。
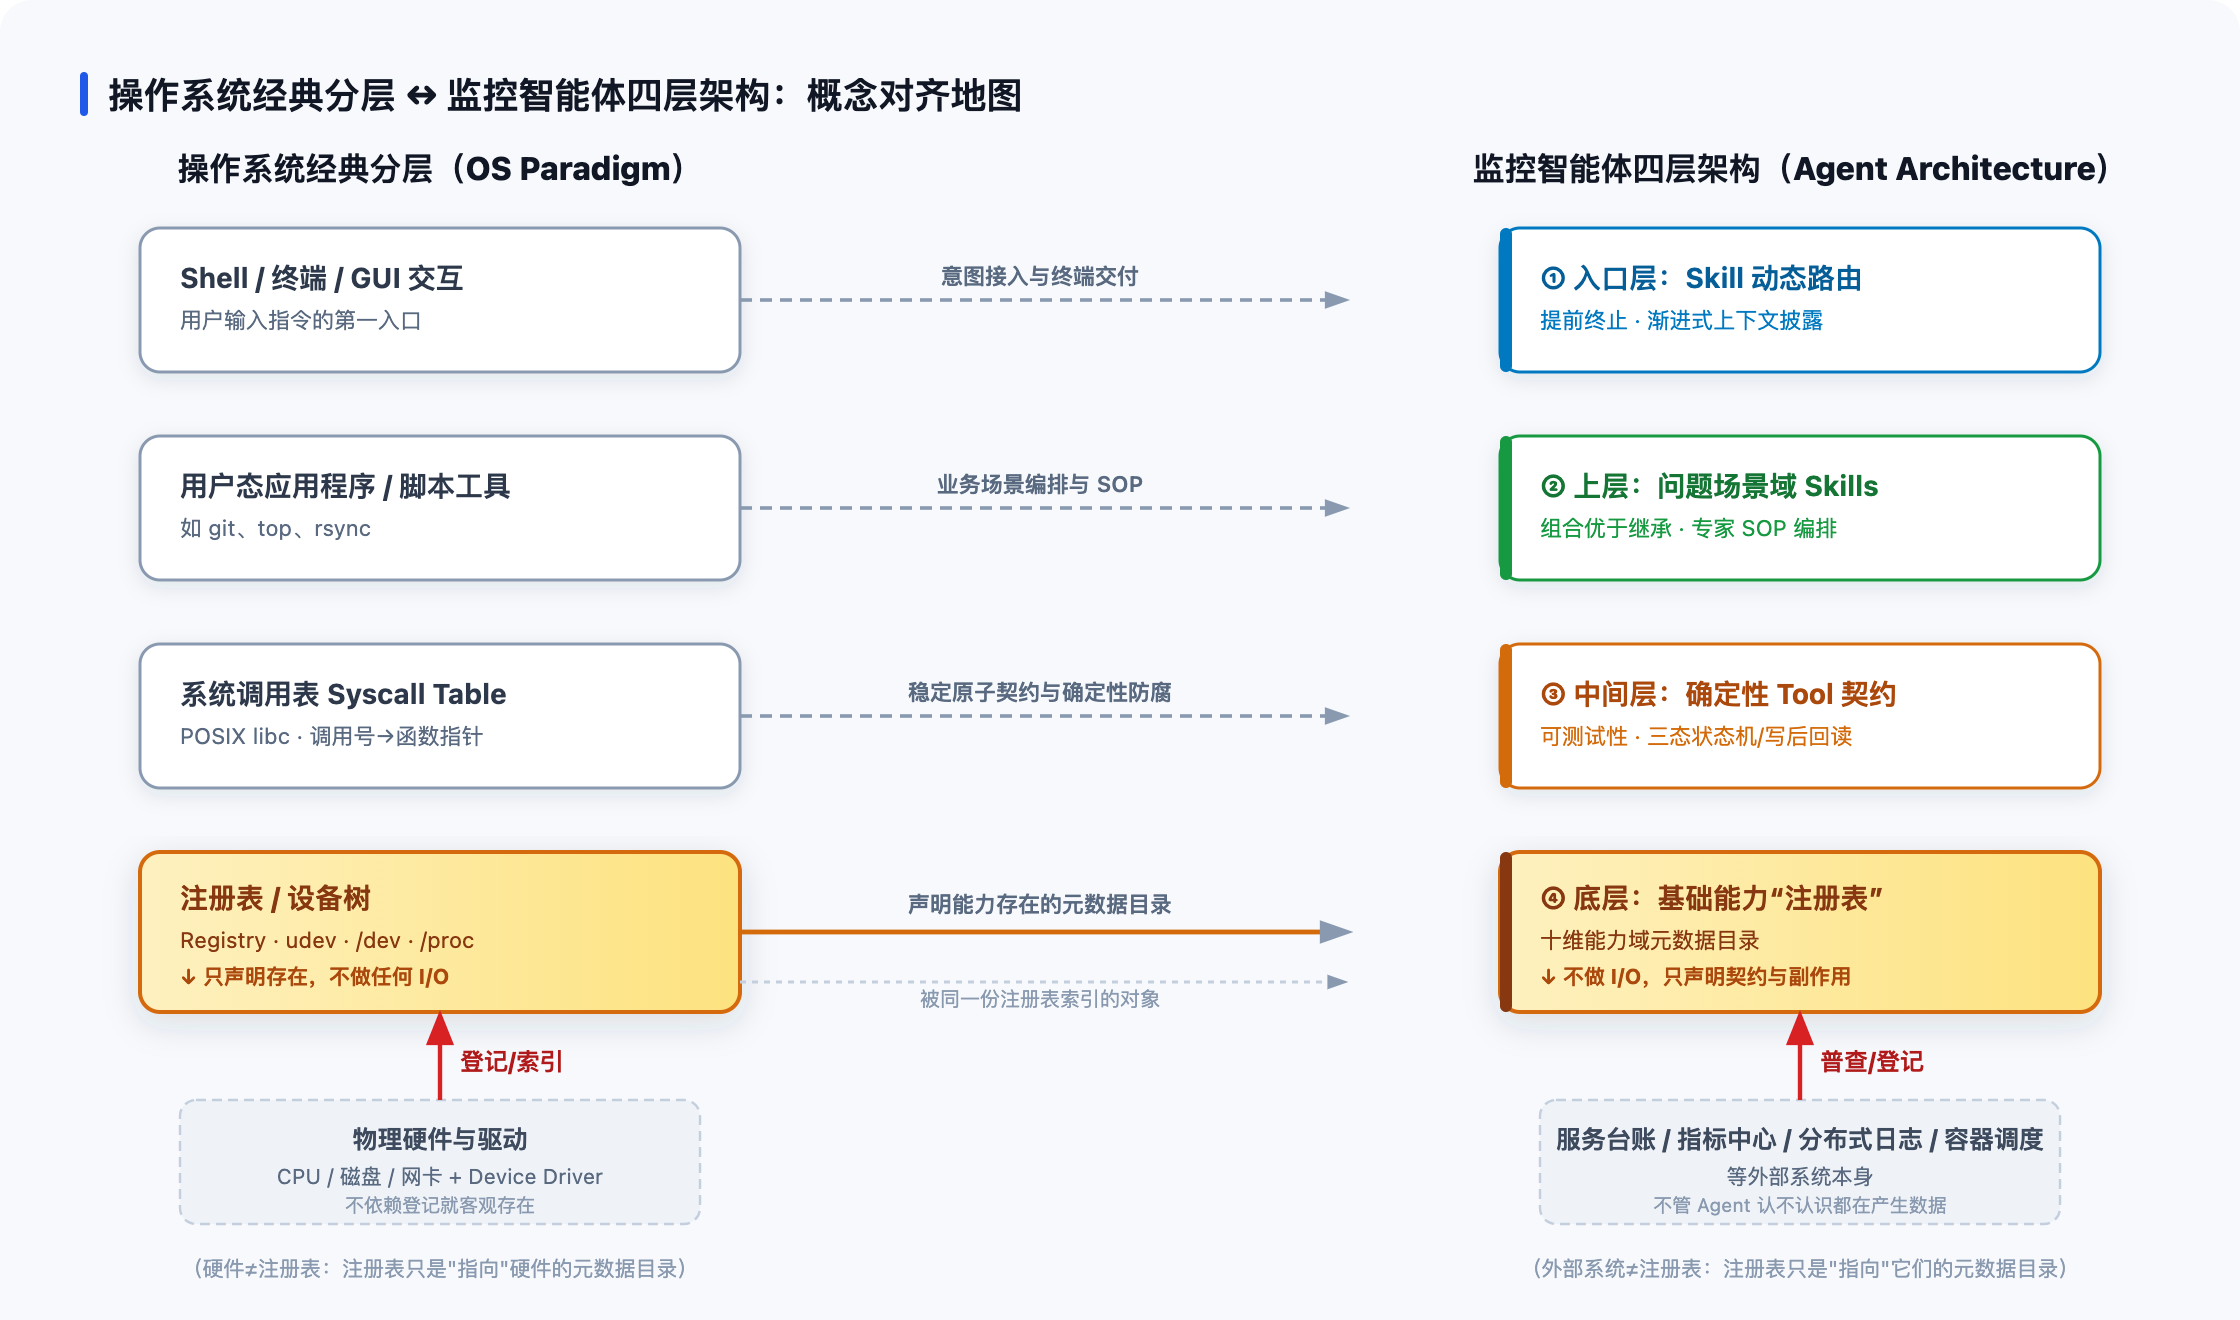
稳定工具契约的收敛原则
在基础能力之上,系统推荐收敛为十个稳定的通用原子工具契约,包括标准化资产解析 resolve_asset、调用链与返回码查询 query_call_stat、运行时容器排障 query_resource、业务状态计数查询 query_idkey、时序指标检索 query_timeseries、日志异常检索 query_log_anomaly、发布材料抓取 query_release_material、发布持续观测 observe_release、告警受控治理 govern_alarm 以及平台健康度检查 query_platform_health。
需要特别明确的是,这十个稳定工具是架构演进中建议的稳定契约规范,而非代表现网一开始就已经将所有工具注册完毕,团队应结合系统现状逐步抽象演进。
证据三态模型与确定性收敛
在底层数据拉取过程中,系统严格定义了证据分级模型,禁止将复杂的底层网络与业务现实压缩为一个简单的布尔值。
class TelemetryState(Enum):
    FAILED = "FAILED"              # 接口异常、超时或未实际执行查询
    PARTIAL = "PARTIAL"            # 仅部分节点或单侧机房返回,覆盖不完整
    EMPTY = "EMPTY"                # 查询成功返回但无时序记录
    READY = "READY"                # 预期范围全覆盖且取证采样正常

def evaluate_evidence(telemetry_result: dict) -> EvidenceVerdict:
    # 1. 区分未执行或接口底层失败
    if not telemetry_result.get("executed") or telemetry_result.get("error"):
        return EvidenceVerdict(state=TelemetryState.FAILED, verdict="UNKNOWN", note="取证未完成或接口异常")

    coverage = telemetry_result.get("coverage_ratio", 0.0)
    samples = telemetry_result.get("sample_count", 0)

    # 2. 覆盖不完整:可交给模型说明证据缺口,但不能用于作出业务满足的通过结论
    if coverage < 1.0:
        return EvidenceVerdict(state=TelemetryState.PARTIAL, verdict="UNKNOWN", note="覆盖不完整,待核验网络或单侧状态")

    # 3. 全量覆盖但查询无时序记录:不能把全覆盖零样本等同于系统正常
    if samples == 0:
        return EvidenceVerdict(state=TelemetryState.EMPTY, verdict="UNKNOWN", note="查询返回无记录,待核验业务实际流量与配置")

    # 4. 全量覆盖且取证成功:证据齐备,方可用于业务规则或模型综合推导
    return EvidenceVerdict(state=TelemetryState.READY, verdict="ELIGIBLE", note="证据完整,允许进入业务结论判定")
系统建立了证据状态与业务结论的严格解耦。状态为 READY 的指标才被允许作为业务结论的支撑依据;对于 PARTIAL 状态,智能体可以将覆盖不完整作为证据缺口交由模型或值守人员解释,但严禁用于作出发布通过或业务满足的断言;对于 EMPTY 与 FAILED,代码层统一给出 UNKNOWN 并提示待核验范围,不把低样本或无数据草率混淆为业务正常。
工程铁律:一个可信的监控智能体,不仅要说明系统发生了什么,更要向工程师说清结论的依据、边界与未知。
持续观察任务的七步闭环法则
针对横跨数小时的发布持续值守任务,智能体必须从单次查询跃迁为具备完整生命周期管理的持续观察探针。
意图门禁与任务生命周期
为防止自动化滥用,系统严格实施意图门禁。用户表达只读意图(如“看看这次发布有什么风险”)时,智能体仅输出建议的大盘指标与观察策略,保持无副作用查询;当用户明确表达执行意图(如“帮我盯一下这次发布”)时,系统在锁定发布对象与快照基线后生成观察计划,并在智能体调度平台注册原生定时任务(cron/notify)。到点自然唤醒后抓取滑动窗口增量遥测,由后端计算三态结论并持久化写入,再向工作群推送结构化观测摘要。
持续观察验收的七步法则
团队确立了必须逐项出具证据的七步验收法则。 一是用户输入准确命中观察技能,未被前置路由误阻断; 二是生成的预期基线与观察指标范围被持久化,并具备不可变版本号; 三是调度平台成功创建定时任务,能回读出任务凭证、执行周期与截止时间; 四是不依赖人工手动点击,必须在预设周期自然到点后产出系统触发日志; 五是每轮增量采集当前滑动窗口遥测,并完成三态落库; 六是目标值守群聊物理收到排版正常的结构化结果推送; 七是任务到期或用户输入停止后,状态翻转为已终止且后续周期不再触发。
收益测算的真实证据边界
在告警治理与阈值调优的推进过程中,必须坚持证据等级诚实。针对部分配置调优在历史三十天时序回放测算下预计降低六成触发事件,这种回放降量仅代表算法规则在历史固定时序上的数学模拟,并不等于线上值守人员实际收到的群打扰消息减少相同比例;更不能在缺乏独立标注高保真真实故障注入测试集的前提下,随意宣称异常漏报率为零。
分层评测体系与实操验收清单
提示词迭代必须建立工程化防线,避免一次提示词修改导致其他场景发生非预期语义漂移。
三道评测防御体系
团队针对事实篡改、边界溢出、模式污染与数值时间窗被改四种常见回归场景,确立了三道防线。 第一道防线采用极速规则门禁(Promptfoo 风格),依靠单二进制工具在毫秒级内通过正则与 Schema 校验,以零额外模型 Token 消耗拦截格式破损; 第二道防线采用接口契约与状态机测试(DeepEval 风格),深度集成自动化测试流程,校验快照版本号、幂等键与写后回读一致性; 第三道防线引入离线语义评审(Ragas / LLM-as-a-Judge),用于发布审查四段材料提炼与复杂告警因果解释的逻辑连贯性深度诊断。
在工程汇报中必须客观明确,评测题集梳理整理就绪,并不等同于线上批量评测已全部执行完毕,严禁把题集完成粉饰为高分通过。
开发者落地四步法
对于计划构建企业级运维智能体的开发团队,建议采取以下最小可行落地路径。 第一步,普查基础设施元数据。全面梳理现存的发布、指标、日志与告警接口,声明其字段语义、调用协议与时效性,编制最初版的基础能力注册清单; 第二步,封装正交原子工具。通过确定性代码将多机房请求容灾、时间戳整分钟对齐、鉴权封装以及三态计算固化在工具层,坚决不让模型口算数值; 第三步,建立严格的前置门禁。在入口层部署前置路由,严格隔离只读查询与受控写操作,对明确越权或格式非法的请求通过前置静态规则直接短路,降低模型调用与上下文开销; 第四步,实现状态快照与写后回读。为长任务引入不可变版本快照,任何配置写入或定时注册必须伴随写后回读校验,闭环验证真实生效状态。
技术管理者验收清单
技术管理者在评估监控智能体项目成熟度时,可借助以下四个核心问题进行穿透核验。 第一个问题,看交付链路。新场景上线是仅仅跑通了单接口测试探针,还是完成了贯穿入口路由、技能编排到终端群渲染的端到端全链路验收? 第二个问题,看证据分流。当指标返回为零时,系统是直接草率推导出异常结论,还是清晰区分了通信故障、单机房缺失与真实业务零点? 第三个问题,看长任务调度。持续观察任务是脆弱地挂在进程内存中,还是交由平台级调度服务在物理时间自然唤醒并具备可靠生命周期注销机制? 第四个问题,看评测真伪。团队汇报的指标准确率究竟是基于历史离线时序的理论推演,还是基于包含边界反例题集的真实验收结果?
安全边界与系统开销
在工程落地中必须守住安全边界。严格践行数据最小化原则,仅向智能体按需下发当前排障场景所需的局部上下文,杜绝把未经脱敏的全量日志无脑灌入模型;所有涉及配置变更的写操作必须具备两阶段确认与审计日志追踪。
监控智能体适合微服务架构庞大、发布频次高且跨系统排障认知负荷沉重的中大型业务集群。尽管初期梳理能力注册表与工具契约需要扎实的工程投入,但一旦底层能力注册表与工具契约打磨扎实,后续新增垂直场景的开发重心便能聚焦在业务 SOP 编排本身,避免重复遭遇类似工程陷阱。
