在输入框里敲下一段自然语言,要求做一个带有用户系统和在线收款的全栈应用。
五分钟后,智能体把前端界面、数据库表结构和接口代码全部写好。页面在浏览器里流畅运行,注册登录、下订单、查记录丝滑无比。
整个互联网都在为这种零门槛全栈狂欢。不懂技术的初学者以为自己瞬间拥有了整支研发团队,甚至开始盘算批量生成应用变现。
德国权威安全机构 Crissy Field 联合《商报》发布的一份拉网式审查报告,直接把这场狂欢砸进了冰窟窿。
研究人员在开放网络档案中排查了 159,041 个由 Lovable 平台生成的全栈项目。结果显示,海量在公网正常运行的应用,正把整座数据库的底裤毫无保留地扒给全网。
零门槛全栈背后全是隐私裸奔
在被抽查的近十六万个应用中,有三万多个项目直接接入了云原生数据库。
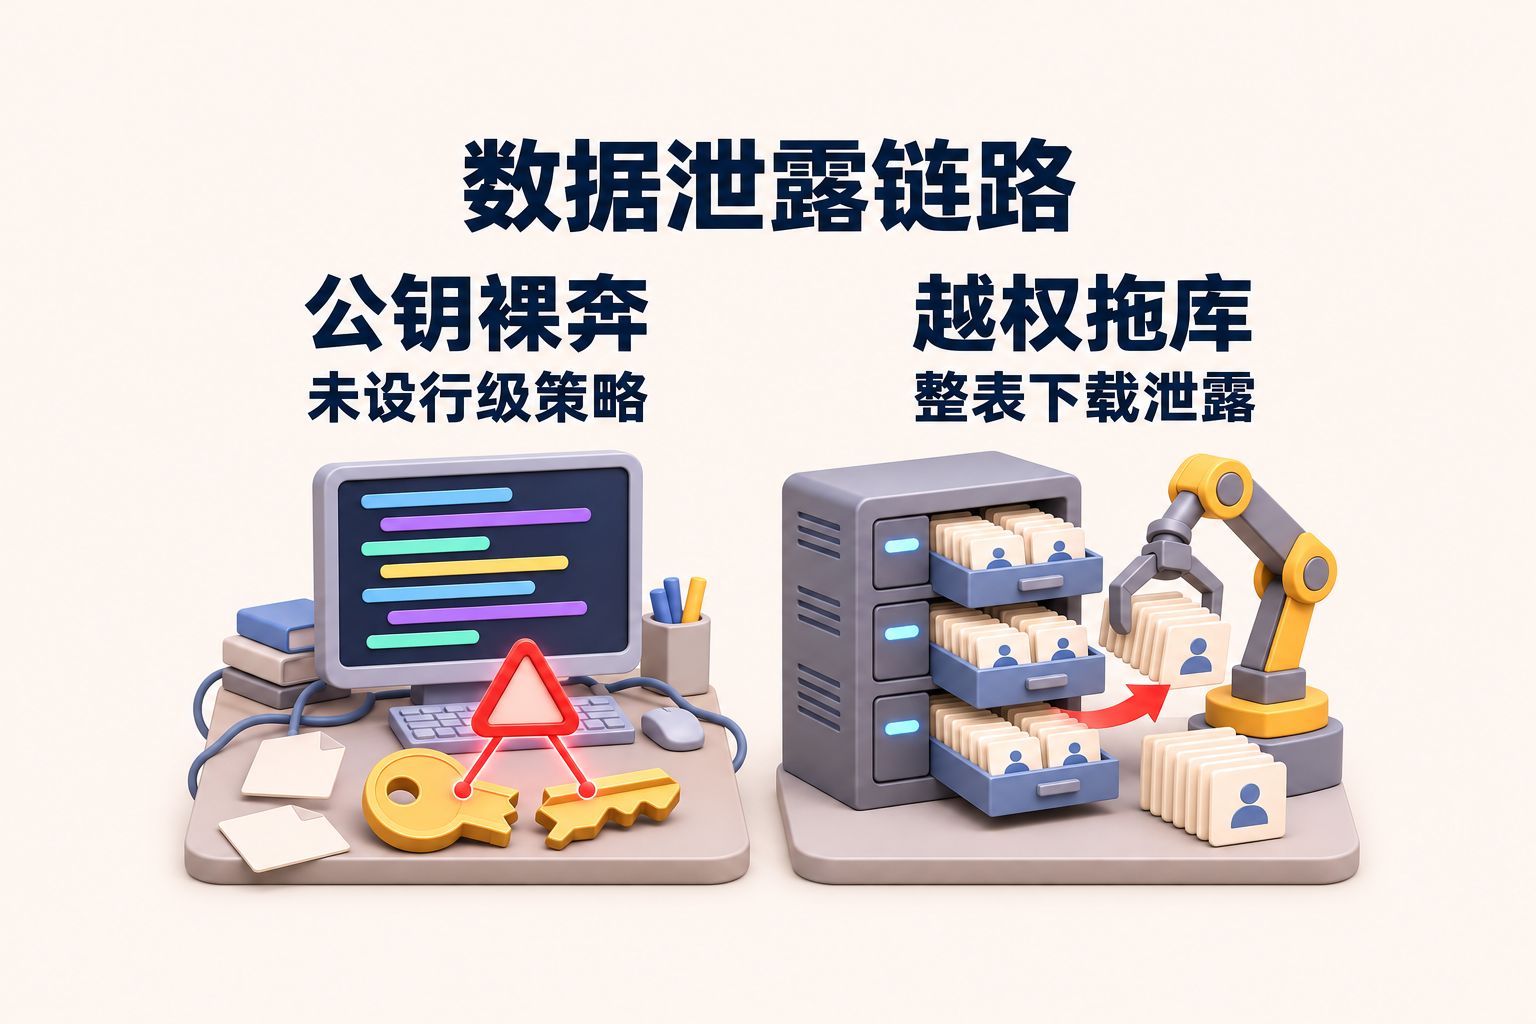
令人震惊的是,其中超过七成的网站在首屏加载时,就直接向浏览器推送未脱敏的数据库记录。任何人甚至不需要注册账号,打开网页就能拿到数据。
研究人员使用公开的客户端公钥进一步发起只读探针。在七千多个站点的上万张数据库表中,海量私密信息被毫无阻拦地全量下载。
暴露的数据清单触目惊心:
一个德国生活论坛泄露了八万多名用户的真实姓名、出生日期、性别以及二十多万条未加密私聊记录。
多家餐饮和票务平台暴露了数万条消费账单,客户的电话、家庭住址、支付流水和门票核销码全部裸奔。
一家服务机构的数据库甚至直接被拖出了上千份护照原件档案,国籍、证件号码和有效期限清晰可见。
AI 编程唯一的优化目标是把功能跑通,为了让页面即刻出数,它把安全防线完全抛到了脑后。
平台在市场宣传中极力强调不需要任何技术背景,但在服务协议的角落里,却把全部安全合规责任推给了对代码一无所知的普通用户。
前端公钥直接击穿数据库内核
为什么由大模型生成的全栈应用,几乎无一例外会踩进同一道覆灭之坑?
根源在于这套前后端架构的物理通信机制。
类似 Supabase 这类现代云数据库,为了让前端无需自建后端接口,直接通过引擎把数据表映射成标准的网络服务。为了实现这个能力,平台提供了一枚看似无害的匿名公钥。
AI 为了快速交差,机械地把这枚公钥硬编码塞进前端静态脚本:
// AI 在前端静态脚本中直接硬编码匿名密钥
import { createClient } from "@supabase/supabase-js";

export const supabase = createClient(
  "https://xyzcompany.supabase.co",
  "eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9..." // 匿名公钥暴露在前端
);
任何人按下浏览器控制台,就能在几秒钟内抓出这枚公钥。
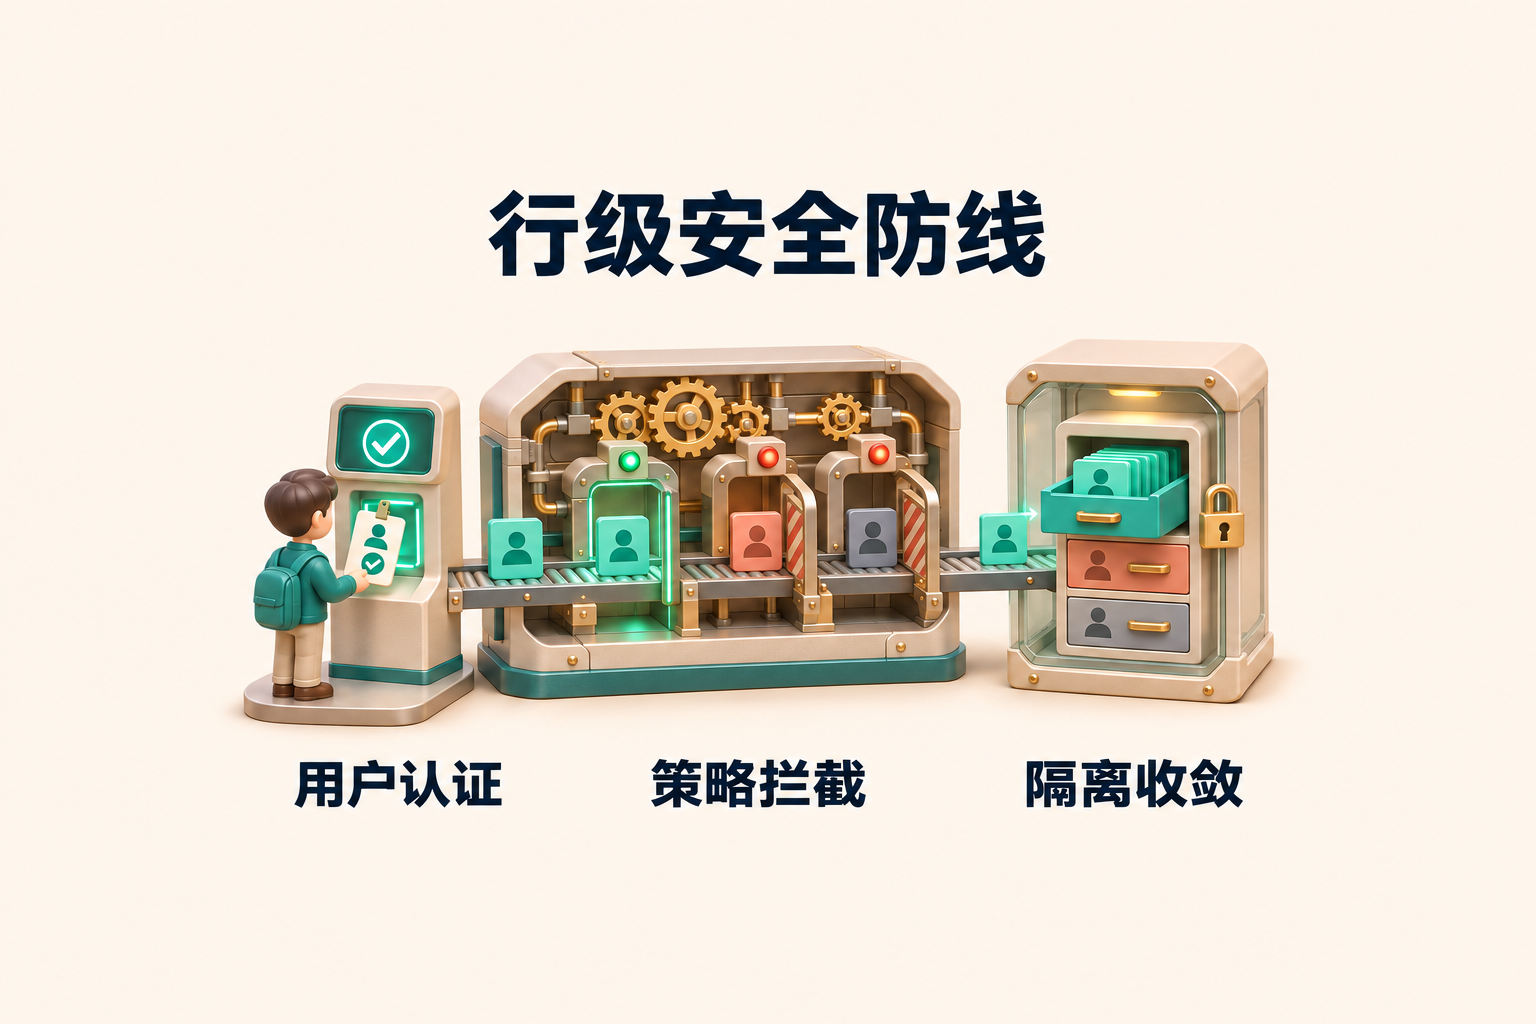
在官方的安全设计中,这枚公钥能被安全使用的唯一前提,是开发者在数据库内核中开启行级安全策略。只有配置了策略,引擎才会逐行核验请求者到底是不是数据所有者。
但大模型写代码时根本没有这道意识。它只要在网页上看到数据顺利刷出来,任务便宣告完成。
缺失了行级策略的数据库,这枚公钥就变成了一张不限额的提货单。外部攻击者只需一行简单的脚本,就能顺着接口把整张表拖空。
想要封死这个致命漏洞,在数据库控制台只需要执行两段明确的指令:
-- 开启数据表的行级安全策略(强行关闭匿名全表查询)
ALTER TABLE profiles ENABLE ROW LEVEL SECURITY;

-- 仅允许经过认证的用户查询属于自己的私密记录
CREATE POLICY "user_data_isolation" ON profiles
FOR SELECT USING (auth.uid() = user_id);
第一条指令像一把沉重的防盗门锁,彻底切断所有匿名客户端的穿透权限。第二条策略则在数据库内核中建立强硬断言,非本人请求直接返回空集。
真正的全栈从来不是把几个组件连蒙带猜拼凑在一起。
当代码生成的门槛降到接近于零,对底层安全边界的敬畏反而成了最坚硬的护城河。盲目享受智能体带来的敏捷之前,先审视生产环境的数据库底座,别让省下的开发时间变成明天的法庭传票。
